Κυβερνοασφάλεια

6 Ιανουαρίου 2026


Πώς η απάτη έγινε επαγγελματική και πώς να την αντιμετωπίσουμε

Στο πλαίσιο της σειράς ντοκιμαντέρ «Anatomy of a scam» της Mastercard, μιλήσαμε με ειδικούς σχετικά με το πώς οι απάτες έχουν γίνει πιο εξελιγμένες και διαδεδομένες.

The back of a woman's head looking at a large computer screen with coding on it.

Ben Fox Rubin

Vice President,

Global Communications,

Mastercard


Christine Bennett

Manager, Global Communications,

Mastercard

Το τηλέφωνο της Λίλι άρχισε να χτυπάει, ξυπνώντας την από έναν υπνάκο. Απάντησε και ξαφνικά βρέθηκε σε ένα εφιαλτικό σενάριο.

Στην άλλη άκρη της κλήσης, ένας άντρας του οποίου τη φωνή δεν αναγνώρισε της είπε ότι είχε εμπλακεί σε αυτοκινητιστικό ατύχημα με τη μητέρα της και τώρα την κρατούσε παρά τη θέλησή της στο πίσω μέρος του φορτηγού του. Η Λίλι άκουγε τη φωνή της μαμάς της κατά τη διάρκεια της κλήσης, να της λέει: «Δεν ξέρω τι θα μου συμβεί».

Η Λίλι, της οποίας το πλήρες όνομα δεν αναφέρεται για λόγους προστασίας της ταυτότητάς της, έλαβε οδηγίες να οδηγήσει σε ένα κοντινό βενζινάδικο και να δώσει στον καλούντα 15.000 δολάρια για την απελευθέρωση της μητέρας της. Οδήγησε απεγνωσμένα προς τα εκεί, ενώ ο καλών επέμενε ότι θα έμενε στο τηλέφωνο μαζί του όλη την ώρα.


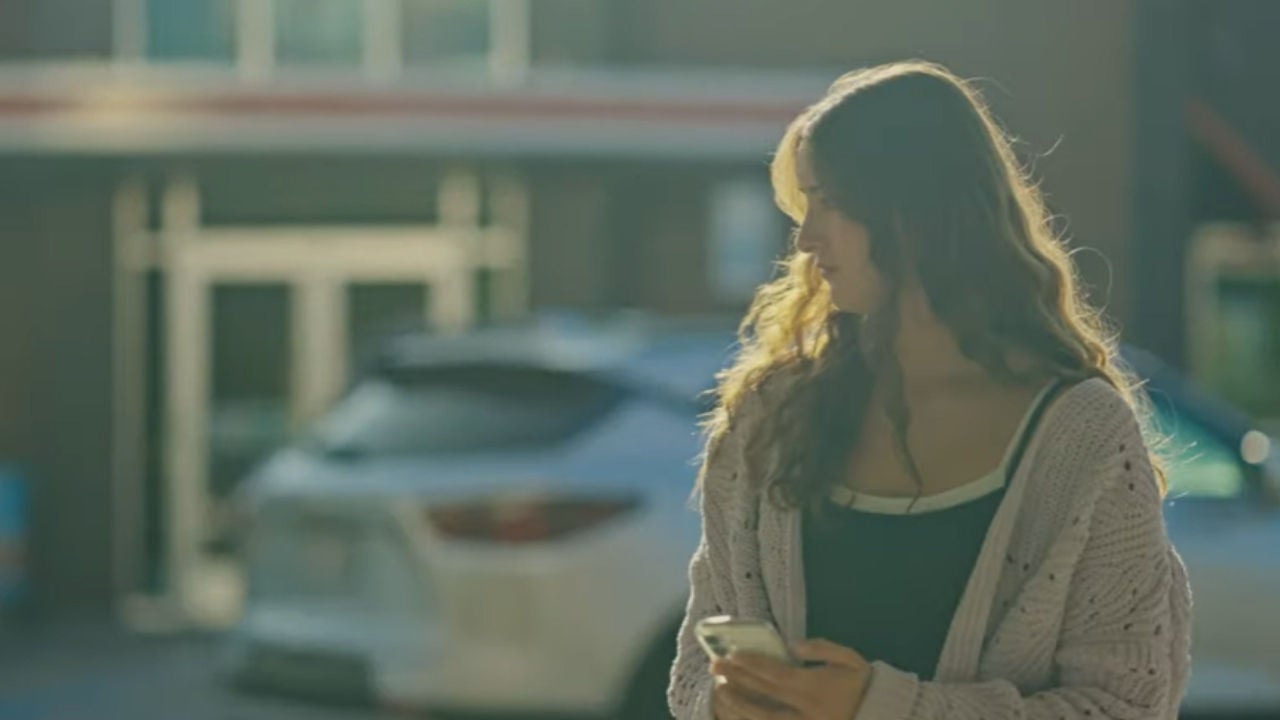
A teenaged girl holds her phone in a parking lot looking worried.

Η Lilly έγινε στόχος μιας απάτης πλαστοπροσωπίας, η οποία χρησιμοποιεί τεχνητή νοημοσύνη και τεχνολογία deepfake για να εξαπατήσει αγαπημένα της πρόσωπα ώστε να στέλνουν χρήματα ή άλλες πληροφορίες σε κυβερνοεγκληματίες. 


Τότε, εξίσου ξαφνικά όπως βρέθηκε σε αυτή την κατάσταση, όλα άλλαξαν — σαν να άναψε μια λάμπα στο κεφάλι της.

«Φοβάμαι, Λίλι.» «Πρέπει να με βοηθήσεις», είπε η φωνή της μητέρας της.

«Τότε έκλεισα το τηλέφωνο», εξήγησε η Λίλι. «Ήξερα ότι η μαμά μου δεν θα μου έλεγε ποτέ κάτι τέτοιο.» Δεν θα με έβαζε σε αυτή την κατάσταση.»

Στη συνέχεια, η Λίλι επικοινώνησε απευθείας με τη μητέρα και την αδερφή της. Τελικά ανακάλυψε ότι η μητέρα της δεν είχε εμπλακεί σε αυτοκινητιστικό ατύχημα και ήταν απολύτως ασφαλής. Αυτός που καλούσε είχε χρησιμοποιήσει ένα deepfake κλώνο της φωνής της για να ξεγελάσει τη Λίλι κάνοντάς την να πιστέψει ότι όλο αυτό το περίτεχνο σχέδιο ήταν αληθινό.


Μια απειλή τρισεκατομμυρίων δολαρίων

Αυτή η ιστορία, μέρος της νέας σειράς ντοκιμαντέρ της Mastercard με τίτλο «Anatomy of a scam», υπογραμμίζει πώς η απάτη και οι απάτες έχουν γίνει πολύ πιο επαγγελματικές, διαδεδομένες και εξελιγμένες τα τελευταία χρόνια. Οι κυβερνοεγκληματίες αξιοποιούν νέες τεχνολογίες, συμπεριλαμβανομένης της παραγωγικής τεχνητής νοημοσύνης και των εργαλείων deepfake voice, και χρησιμοποιούν σχεδόν οποιαδήποτε πλατφόρμα επικοινωνίας — μηνύματα κειμένου, τηλεφωνικές κλήσεις, email, βιντεοκλήσεις, μέσα κοινωνικής δικτύωσης και εφαρμογές γνωριμιών — για να προσεγγίσουν πιθανά θύματα. Οι απάτες μπορούν πλέον να εμφανιστούν οπουδήποτε και, καθώς οι συνδεδεμένες συσκευές και οι υπηρεσίες διαδικτύου εισχωρούν όλο και πιο βαθιά στη ζωή μας, οι καταναλωτές θα πρέπει να γίνουν πολύ πιο προσεκτικοί.

Σύμφωνα με ορισμένες εκτιμήσεις, το κυβερνοέγκλημα έχει εξελιχθεί σε μια βιομηχανία πολλών τρισεκατομμυρίων δολαρίων. Μόνο στις ΗΠΑ, το FBI δήλωσε ότι υπήρξαν 859.532 καταγγελίες για διαδικτυακά εγκλήματα το 2023, το πιο πρόσφατο έτος που αναφέρθηκε, οι οποίες ανέρχονται σε 16 δισεκατομμύρια δολάρια σε απώλειες - αύξηση 33% σε σχέση με το προηγούμενο έτος.

Αλλά οι καλοί δεν κάθονται απλώς άπραγοι και το αφήνουν να συμβεί. Εταιρείες από μια πληθώρα βιομηχανιών επενδύουν σε νέες τεχνολογίες για να αποτρέψουν αυτές τις επιθέσεις και οι κυβερνήσεις εντείνουν επίσης τις προσπάθειές τους.

«Θα το παλέψουμε αυτό.» «Έχουμε τα εργαλεία, έχουμε τα μέσα, έχουμε τους πιο έξυπνους ανθρώπους, έχουμε όλες τις δυνατότητες και όλοι είναι σύμφωνοι», δήλωσε ο Ilya Volovik, ο οποίος ηγείται της ομάδας Πληροφόρησης για την Απάτη Πληρωμών στην Recorded Future, μια εταιρεία πληροφοριών για απειλές που εξαγοράστηκε από την Mastercard πριν από ένα χρόνο. «Δεν υπάρχει ούτε ένα άτομο που να μην έχει επηρεαστεί από αυτό ή απλώς να μην έχει ενοχληθεί ή να μην έχει χάσει τον χρόνο του εξαιτίας αυτού.» Αυτό έχει πραγματικά ξεφύγει από τον έλεγχο και θα το νικήσουμε.

Για τη σειρά, η ομάδα της Mastercard συνομίλησε με ειδικούς στον τομέα της κυβερνοασφάλειας, των τηλεπικοινωνιών και των χρηματοοικονομικών υπηρεσιών στη Νέα Υόρκη, τη Φλόριντα, την Καλιφόρνια, τη Βιρτζίνια και το Λονδίνο, για να κατανοήσει τις τακτικές που χρησιμοποιούν οι κυβερνοεγκληματίες σήμερα και πώς οι άνθρωποι μπορούν να αποφύγουν την απάτη.


Μεγαλύτερο, πιο γρήγορο, πιο δύσκολο να εντοπιστεί

Η ομάδα μας επισκέφθηκε την Τάμπα της Φλόριντα για να συναντήσει τον Βόλοβικ και τον Αντρέι Μπαρίσεβιτς, άλλους ειδικούς στον κυβερνοχώρο στην Recorded Future.

Ο Βόλοβικ, βετεράνος της Πολεμικής Αεροπορίας των ΗΠΑ, εργάστηκε προηγουμένως στη Μονάδα Κυβερνοασφάλειας του Γραφείου του Εισαγγελέα του Μανχάταν, όπου βοήθησε στην διερεύνηση οικονομικών εγκλημάτων και χάκερ από την Ανατολική Ευρώπη. Ο Μπαρίσεβιτς ήταν σύμβουλος και αναλυτής για το FBI και συνίδρυσε μια εταιρεία πληροφοριών για απάτες που ονομάζεται Gemini Advisory.


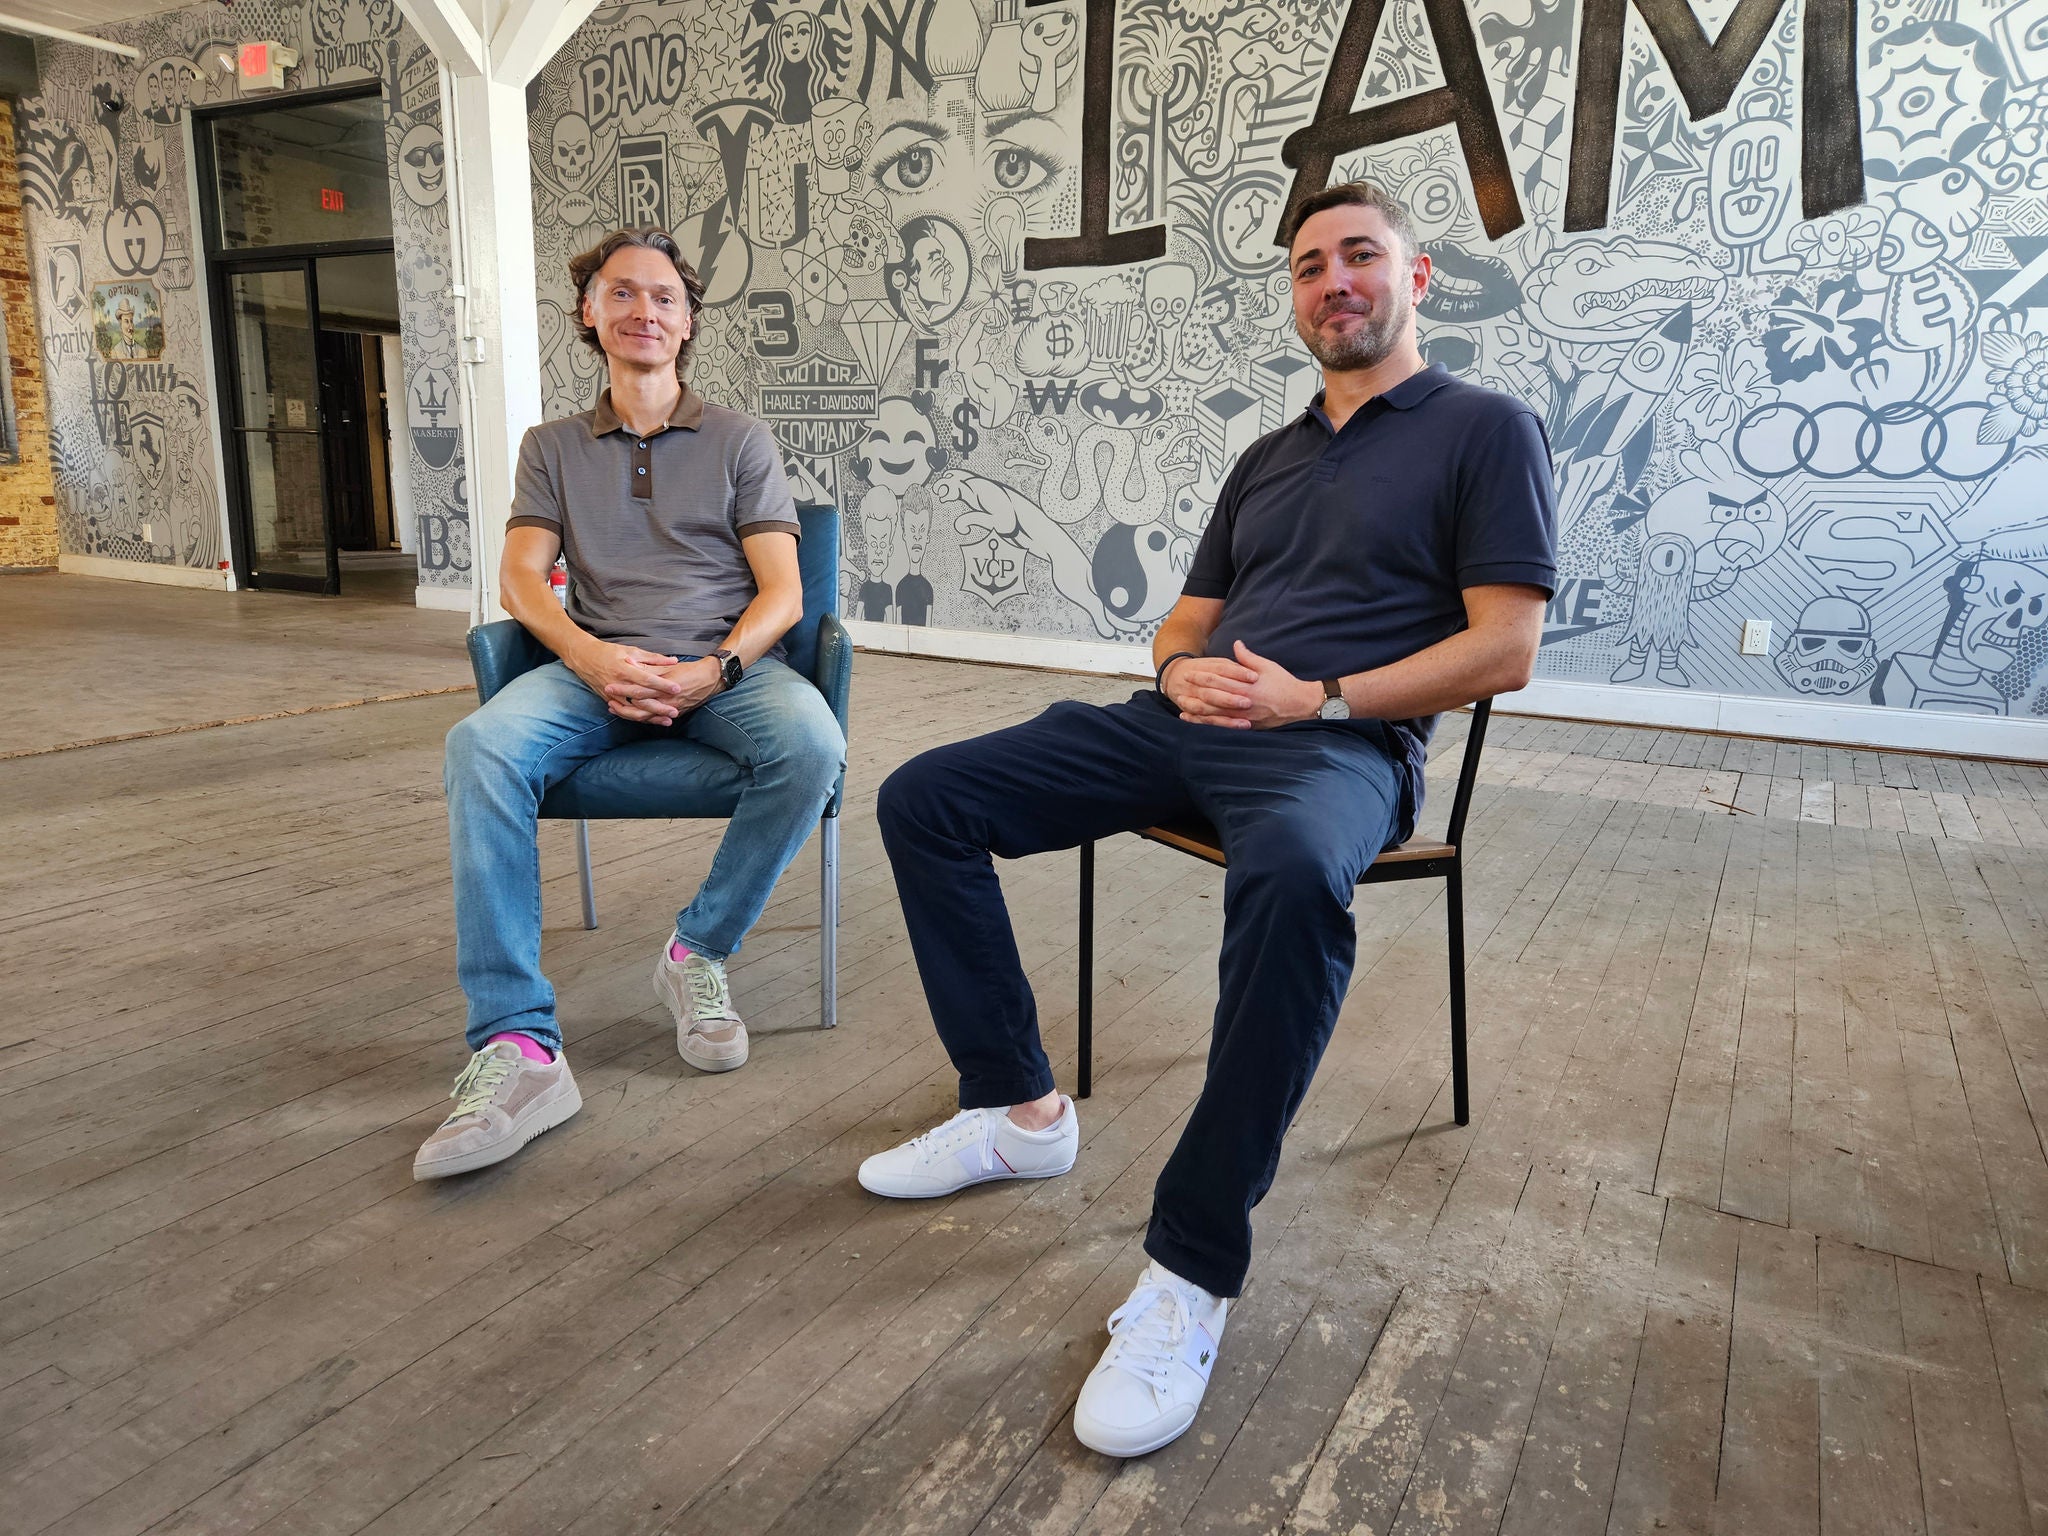
Ο Ilya Volovik του Recorded Future, δεξιά, και ο Andrei Barysevich κάθονται μαζί.

Οι Andrei Barysevich, αριστερά, και Ilya Volovik, δεξιά, χρησιμοποιούν την ερευνητική τους εμπειρία για να αναπτύξουν πληροφορίες σχετικά με απειλές για τους πελάτες της Recorded Future. (Φωτογραφία: Ben Fox Rubin)


Ο Volovik περιέγραψε πώς το ransomware — μια επίθεση κατά την οποία οι εγκληματίες παγώνουν τα συστήματα υπολογιστών ενός οργανισμού ή κλέβουν τα δεδομένα του, σταματώντας την επίθεση μόνο με αντάλλαγμα λύτρα — ήταν κάποτε μια πολύ πιο περίπλοκη και χειροκίνητη διαδικασία. Οι απειλητικοί παράγοντες έπρεπε να κάνουν κωδικοποίηση για να εντοπίσουν τρωτά σημεία σε ένα σύστημα και να δημιουργήσουν εργαλεία κρυπτογράφησης. Σήμερα υπάρχει κάτι που ονομάζεται ransomware ως υπηρεσία (RaaS), που σημαίνει ότι τα εργαλεία ransomware έχουν γίνει τόσο συνηθισμένα που έχουν τη δική τους εταιρική λέξη-κλειδί. Τα εργαλεία RaaS περιλαμβάνουν αυτοματοποιημένο λογισμικό και πίνακες ελέγχου που καθιστούν αυτές τις επιθέσεις πολύ πιο εύκολες στην εκτέλεση, ειδικά για εγκληματίες που δεν είναι τεχνολογικά καταρτισμένοι προγραμματιστές. Στο dark web, μπορούν επίσης να βρεθούν εύχρηστα κιτ και οδηγοί για διαφορετικά είδη απάτης.

Το κυβερνοέγκλημα έχει εξελιχθεί σε επάγγελμα και βιομηχανία, με ομάδες χάκερ και τηλεφωνικά κέντρα να εκτελούν διάφορα είδη απάτης σε πολύ μεγαλύτερη κλίμακα από ό,τι θα μπορούσε να επιτευχθεί ακόμη και πριν από πέντε χρόνια.

Χρησιμοποιώντας αυτά τα νέα εργαλεία, οι χάκερ μπορούν να ρίξουν ένα ευρύ δίχτυ με ελάχιστο κόστος και να δουν πώς αντιδρούν τα πιθανά θύματα σε αυτά. Σε ορισμένες περιπτώσεις, δεν κάνουν διακρίσεις εστιάζοντας σε συγκεκριμένα δημογραφικά στοιχεία, γνωρίζοντας ότι ο καθένας είναι πιθανό θύμα. Κάποιοι μπορεί να στέλνουν χιλιάδες μηνύματα απάτης ευρείας κλίμακας την ημέρα, και ακόμη και αν μόνο ένα μικρό κλάσμα οδηγήσει σε επιτυχημένη κλοπή, η απάτη μπορεί να είναι κερδοφόρα και να βοηθήσει στη χρηματοδότηση περισσότερων απάτων στο μέλλον.

«Υπάρχουν τόσα πολλά χρήματα που μπορούν να βγουν από το κυβερνοέγκλημα», είπε ο Μπαρίσεβιτς.

Σε άλλες περιπτώσεις, μπορούν να χρησιμοποιήσουν τα μέσα κοινωνικής δικτύωσης για να γίνουν πολύ στοχευμένα, κοινοποιώντας ψεύτικες προσφορές για δημοφιλή προϊόντα στους ακριβείς τύπους καταναλωτών που είναι πιο πιθανό να τα επιθυμούν. Ή, όπως στην περίπτωση της Λίλι, θα μπορούσαν να ερευνήσουν λεπτομέρειες για ένα πιθανό θύμα — συμπεριλαμβανομένων των χόμπι, της εργασίας, της οικογένειας και των συναδέλφων του — και να οργανώσουν μια απάτη.


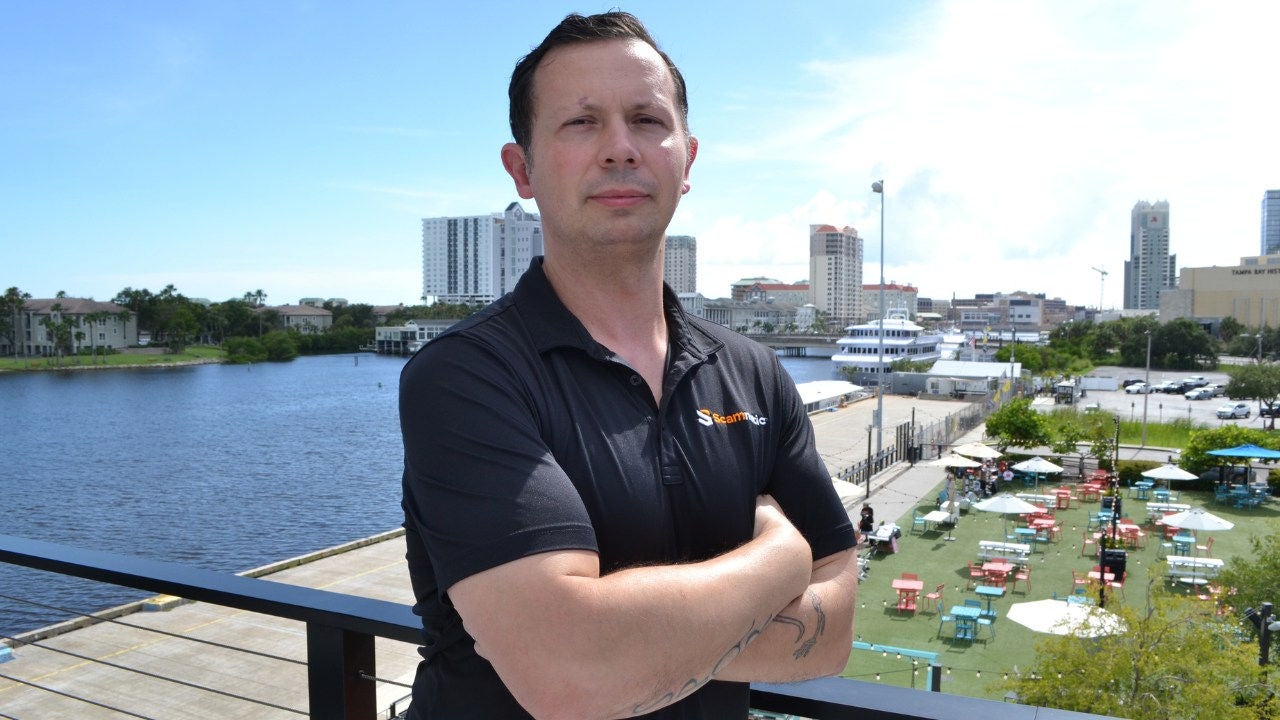
Al Pascual from Scamnetic standing on a deck overlooking a river in Tampa.
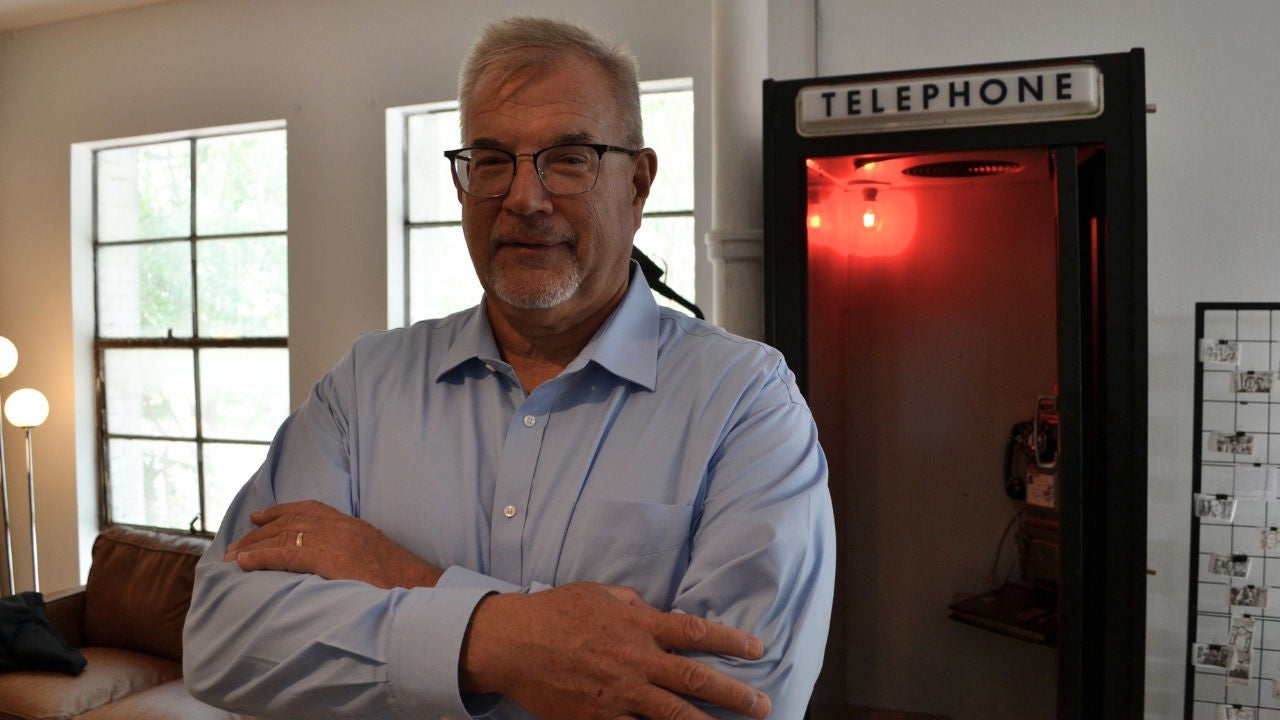
Ο Τόνι Λουτζ της Verizon στέκεται μπροστά σε ένα φωτογραφικό θάλαμο.

Ο Al Pascual, αριστερά, Διευθύνων Σύμβουλος της Scamnetic, μιας εταιρείας προστασίας από απάτες, και ο Tony Lutz, δεξιά, ο οποίος ηγείται των δραστηριοτήτων της Verizon για τον κλάδο των χρηματοπιστωτικών υπηρεσιών, επικεντρώνονται και οι δύο σε πολλές πτυχές των καταναλωτικών απάτων και των απατήσεων. Συμμετείχαν στη σειρά "Anatomy of a scam" κατά τη διάρκεια της στάσης της ομάδας παραγωγής στην Τάμπα της Φλόριντα, για να συζητήσουν για απάτες μέσω SMS και τηλεφώνου, καθώς και για νέους τρόπους με τους οποίους οι κυβερνοεγκληματίες προσπαθούν να εξαπατήσουν τους καταναλωτές. (Φωτογραφία: Ben Fox Rubin)

Ο Barysevich μας εξήγησε τα βήματα μιας τυπικής απάτης με γραπτά μηνύματα: Λαμβάνετε ένα μήνυμα στο τηλέφωνό σας που σας λέει ότι σας περιμένει ένα δέμα. Ή έχετε απλήρωτα διόδια αυτοκινητοδρόμων. Ή κερδίσατε ένα δωρεάν ταξίδι στις Μπαχάμες. Ή σας έχει προσφερθεί μια νέα ευκαιρία εξ αποστάσεως εργασίας. Ή ο τραπεζικός σας λογαριασμός παραβιάστηκε. Κατά κάποιο τρόπο, το περιεχόμενο του μηνύματος δεν έχει και τόση σημασία — το μόνο που έχει σημασία είναι αν θα απαντήσετε. Ο Barysevich εξήγησε πώς όταν το κάνετε αυτό — είτε καλώντας έναν αριθμό που περιλαμβάνεται στο μήνυμα είτε απαντώντας σε αυτό — ένας απατεώνας θα απαντήσει, προσπαθώντας να σας κρατήσει απασχολημένους και να σας αποσπάσει πληροφορίες, όπως το όνομά σας, τη διεύθυνσή σας, τα στοιχεία σύνδεσης στον τραπεζικό λογαριασμό σας και τα στοιχεία της πιστωτικής σας κάρτας.

Αφού ένας απατεώνας αποκτήσει πρόσβαση στον τραπεζικό σας λογαριασμό, μπορεί να ξεκινήσει μια τραπεζική μεταφορά.

«Μόλις τα χρήματα φύγουν από τον τραπεζικό σας λογαριασμό, αυτό είναι όλο.» «Δεν θα το πάρεις πίσω», είπε ο Μπαρίσεβιτς.


Εντοπίζοντας τις ενδείξεις, σταματώντας τις απάτες

Στη συνέχεια, πήγαμε στα κεντρικά γραφεία της Μυστικής Υπηρεσίας των ΗΠΑ στην Ουάσινγκτον, ένα από τα πιο κρίσιμα νευραλγικά κέντρα για την εθνική επιβολή του νόμου. Καταδεικνύοντας τον κίνδυνο, τη μακροζωία και τις συνεχείς αλλαγές της αποστολής, το κτίριο περιλαμβάνει έναν τοίχο τιμής για τα πεσόντα μέλη της Μυστικής Υπηρεσίας που χρονολογείται από το 1902, με μία από τις πρώτες καταχωρίσεις να τιμά τον πράκτορα Joseph A. Walker, ο οποίος δολοφονήθηκε ενώ διεξήγαγε έρευνα για απάτη γης.

Συναντήσαμε τον Krzysztof «Kris» Bossowski, βοηθό ειδικό πράκτορα υπεύθυνο για την κυβερνοπολιτική και πρώην μηχανικό δοκιμών λογισμικού με περισσότερα από 20 χρόνια εμπειρίας στις Μυστικές Υπηρεσίες.

«Τα τελευταία τρία χρόνια, είδαμε μια τεράστια μετατόπιση από τους χάκερ που κυνηγούσαν επιχειρήσεις — κάτι που οφείλεται εν μέρει στο γεγονός ότι οι επιχειρήσεις έχουν ενισχύσει τη στάση τους στον κυβερνοχώρο — στο να κυνηγούν τώρα περισσότερο πολίτες των ΗΠΑ», είπε.

Ο Μποσόφσκι προειδοποίησε τους καταναλωτές να αποφεύγουν να κάνουν δύο πράγματα: να αλληλεπιδρούν με αγνώστους στο διαδίκτυο ή σε τηλεφωνικές κλήσεις και να κοινοποιούν πάρα πολλές προσωπικές πληροφορίες για τον εαυτό τους στα μέσα κοινωνικής δικτύωσης, ειδικά αν αυτές κοινοποιούνται δημόσια.

«Αυτό που μπορεί να ακούγεται αρκετά αθώο, όταν κάποιος στέλνει ένα μήνυμα που μοιάζει σαν να το έστειλε κατά λάθος σε λάθος άτομο, είναι στην πραγματικότητα μια τακτική για να προσπαθήσει το άτομο να αρχίσει να του μιλάει», είπε. «Και μόλις αρχίσουν να μιλάνε μαζί τους, η συζήτηση συνεχίζεται και σιγά σιγά είναι σε θέση να αρχίσουν να τους τραβούν στο σενάριο».

Η Eva Velasquez, Διευθύνουσα Σύμβουλος του μη κερδοσκοπικού οργανισμού Identity Theft Resource Center, συμφώνησε ότι οι άνθρωποι πρέπει πάντα να είναι πιο προσεκτικοί στο διαδίκτυο.

«Πάντα υπενθυμίζω στους ανθρώπους ότι, αν δεν ξεκινήσατε εσείς αυτήν την επαφή — είτε μέσω email, τηλεφώνου, SMS — πηγαίνετε στην πηγή και επαληθεύστε την πληροφορία», είπε. «Η πραγματικότητα είναι ότι ο καθένας είναι ευάλωτος, απλώς διαφορετικά.»

Ενώ πολλοί ειδικοί με τους οποίους μιλήσαμε τόνισαν τη σημασία της επαλήθευσης πληροφοριών στο διαδίκτυο, οι καταναλωτές παραδέχονται εύκολα ότι εξακολουθούν να είναι ευάλωτοι σε συνηθισμένα τεχνάσματα απατεώνων. Σε μια πρόσφατη παγκόσμια έρευνα της Mastercard και της Harris Poll, σχεδόν οι μισοί καταναλωτές παραδέχτηκαν ότι είναι πιθανό να αγνοήσουν τις προειδοποιήσεις ασφαλείας και άλλες προειδοποιητικές σημαίες αν βρουν ένα δημοφιλές προϊόν στο διαδίκτυο που έχει μεγάλη έκπτωση.

«Σκεφτείτε γιατί κάνετε την πληρωμή σας.» Σας πιέζουν να κάνετε κάποια πληρωμή; Πραγματοποιείτε μια πληρωμή επειδή έχετε FOMO (απαγορεύεται η είσοδος σε τρίτους) επειδή αυτή η συμφωνία φαίνεται πολύ καλή για να είναι αληθινή;» δήλωσε ο Simon Collins, επικεφαλής franchise της Mastercard. «Προσωπικά, αυτό που κάνω είναι, αν δεν είμαι σίγουρος, απλώς σταματάω, κάνω ένα βήμα μακριά, ίσως πιω έναν καφέ.» Απλώς σκέψου το.

Αυτό θα σας δώσει χρόνο να κάνετε περισσότερη έρευνα σε έναν ιστότοπο, να τον αναζητήσετε στο διαδίκτυο και να ελέγξετε για κριτικές και άλλα σημεία δεδομένων τρίτων. Οι απατεώνες συχνά ευδοκιμούν σε αυτό το αίσθημα επείγοντος ή φόβου μήπως χάσουν κάτι, επομένως το να το βραχυκυκλώσουν μπορεί να βοηθήσει πολύ, μας είπαν αυτοί οι ειδικοί.

Αυτός είναι, κατά κάποιο τρόπο, ο τρόπος με τον οποίο η Λίλι γλίτωσε από την απάτη. Μόλις συνειδητοποίησε ότι κάτι δεν πήγαινε καλά, αποσυνδέθηκε από την κλήση και αναζήτησε άλλες αποδείξεις για να επαληθεύσει τι πραγματικά συνέβαινε.

Παρόλα αυτά, είπε ότι αναγνώρισε ότι η απειλή έχει μόνο αυξηθεί με την πάροδο των ετών: «Αυτό μπορεί να συμβεί σε οποιονδήποτε».


Δείτε όλα τα επεισόδια της σειράς «Anatomy of a scam»