الأمن السيبراني

17 يونيو 2025


تم استلام الرسالة - وخداعها: محاربة هجمة الرسائل النصية الخادعة

يعمل الذكاء الاصطناعي على زيادة عمليات الاحتيال عبر الهاتف، لكن ماستركارد تتعاون مع شركات الاتصالات لتوسيع نطاق الرؤية في المناطق العمياء.

شعار جوجل

كريستين جيبسون

مساهم

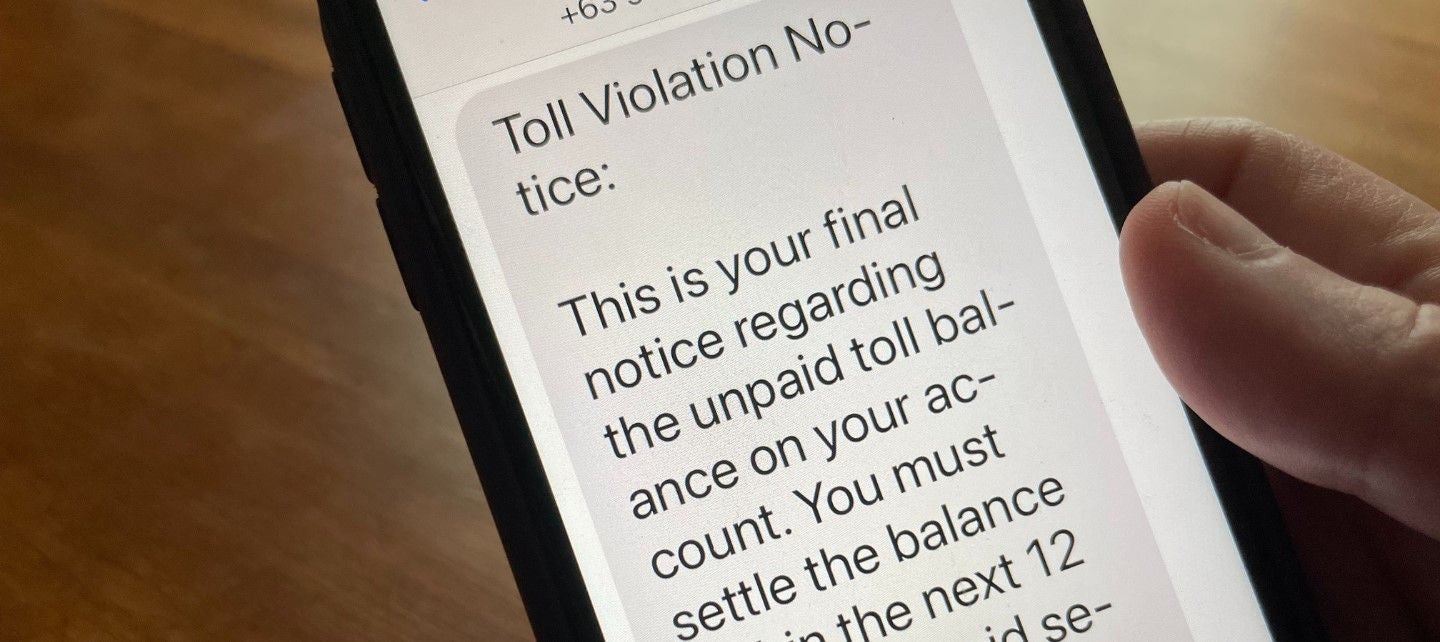
موجة من النصوص حول رسوم الطرق السريعة غير المدفوعة. المكالمات المستمرة من أرقام غير معروفة. عروض لقضاء إجازة مميزة بأسعار رخيصة. حتى عروض العمل التي تحلم بها. هذه مجرد طرق قليلة يستغل بها المحتالون عالمنا المترابط حديثًا.  

على الرغم من أن عمليات الاحتيال والاحتيال تعود إلى اليونان القديمة، إلا أن الهواتف المحمولة والإنترنت والأدوات الآلية، ومؤخرًا، قدرة الذكاء الاصطناعي على إنشاء نسخ صوتية للأحباء أو صياغة رسائل شخصية للغاية لخداع الضحايا المحتملين قد سهلت وفورات الحجم غير المسبوقة.

في حين اعتاد المحتالون الاعتماد على لسانهم الفضي وRolodex المجهز جيدًا، استخدم مجرمو الإنترنت اليوم الاتصال الرقمي كسلاح لإنشاء شبكة عالمية والعمل في الخفاء تقريبًا.  

كانت التداعيات مذهلة. سرق المحتالون 1.03 تريليون دولار العام الماضي من الضحايا في جميع أنحاء العالم - أكثر من الناتج المحلي الإجمالي لأي دولة باستثناء أغنى 19 دولة. ما يقرب من نصف سكان العالم يواجهون عملية احتيال كل أسبوع. 

يقول ريتشارد كوكل، رئيس شركة Connected Industries في GSMA، الرابطة التجارية لشبكات الهاتف المحمول: «التأثير يقع عليك وعلى نفسي؛ إنها أمي، ووالدك، وأطفالنا، وأجدادنا». «الجميع يعرف شخصًا تم استهدافه في شكل من أشكال الاحتيال.»  

في هذه الأيام، تبدأ غالبية عمليات الاحتيال بمكالمة هاتفية (هجوم صيد) أو رسالة نصية (smishing). في هجمات التصيد الاحتيالي، يستخدم مجرمو الإنترنت الهندسة الاجتماعية المتطورة وانتحال الشخصية للتلاعب بالأشخاص لتحويل الأموال لما يعتقدون أنه سبب مشروع.

لا يفرق المحتالون بين مصادر البيانات، فلماذا يجب علينا ذلك؟ إذا أردنا الفوز في المعركة ضد الاحتيال والاحتيال، فيجب أن يكون ذلك جهدًا جماعيًا.

Din Uppal


على سبيل المثال، قد يتظاهر المحتالون بأنهم وكيل من البنك الذي تتعامل معه - حتى أنهم ينتحلون رقم البنك على معرف المتصل الخاص بك - ويحذرونك من تعرض حسابك للاختراق. ولكن إذا اتبعت تعليماتهم لتحويل الرصيد، فإن مدخراتك تنتهي في جيب المخادع. يميل الضحايا الذين تم الاتصال بهم في البداية عبر الهاتف إلى تكبد أعلى الخسائر - بمتوسط 1,480 دولارًا للشخص الواحد في الولايات المتحدة في عام 2023. 

غالبًا ما تبدأ هجمات Smishing برسائل خادعة مصممة لجذبك إلى تنزيل برامج ضارة أو الكشف عن بيانات حساسة. قد تتلقى إشعارًا بشأن تذكرة وقوف السيارات المتأخرة أو الحزمة التي لم يتم تسليمها، مع رابط إلى نموذج دفع يبدو أصليًا. يستخدم المحتالون أي معلومات تدخلها لمحاولة السيطرة على حساباتك المالية. بين عامي 2020 و 2024، تضاعفت التكلفة الإجمالية لعمليات الاحتيال النصية خمس مرات في الولايات المتحدة. 

نظرًا لأن مجرمي الإنترنت يستفيدون من كل من شبكات الاتصالات والشبكات المالية، فقد طورت كلتا الصناعتين أدوات متطورة لمنع الاحتيال - ولكن لا يوجد لدى أي منهما بيانات كافية لتتبع دورة الحياة الكاملة لعملية الاحتيال من تلقاء نفسها. لذلك تتعاون Mastercard مع Deutsche Telekom و GSMA لتبادل الأفكار ومحاربة الجهات الفاعلة السيئة من زوايا متعددة.

«لا يفرق المحتالون بين مصادر البيانات، فلماذا يجب علينا ذلك؟ «، يسأل دين أوPAL، الرائد الرأسي العالمي لشركة Mastercard للتكنولوجيا والإعلام والاتصالات. «إذا أردنا الفوز في المعركة ضد الاحتيال والاحتيال، فيجب أن يكون ذلك جهدًا جماعيًا».  


التصغير

أفضل وقت لإيقاف عملية الاحتيال هو قبل أن تترك أي أموال حساب الضحية. لكن اكتشاف المدفوعات الاحتيالية بين ملايين المعاملات الحقيقية كل يوم يمكن أن يكون مثل البحث عن إبرة في كومة قش. في كثير من الحالات، يتم خداع العملاء لإرسال الأموال.  

لا تلتقط معظم أنظمة الكشف عن الاحتيال سوى سلوك الدافع غير المعتاد، مثل قيام عميل مسن فجأة بإرسال عدة مبالغ كبيرة. للكشف عن عمليات الاحتيال في الوقت الفعلي، تحتاج المؤسسات المالية إلى منظور أوسع. في عام 2023، أضافت ماستركارد بعدًا آخر لضمانات البنوك من خلال تقديم مخاطر الاحتيال على المستهلك. CFR هو حل قائم على الذكاء الاصطناعي يدقق في كل من حساب المرسل والمستلم - بما في ذلك حجم المعاملات وقيم الدفع والروابط إلى حسابات البغل - لاكتشاف السمات المميزة للمحتال. ومن خلال دمج هذه المعلومات مع أنظمة البنك الحالية، يستنتج CFR مخاطر كل دفعة وشيكة ويقدم درجة المخاطر في الوقت الفعلي. في وقت سابق من هذا العام، أعلنت ماستركارد وفيدزاي عن خطط لتوسيع نطاق مخاطر الاحتيال على المستهلك للعملاء في الأسواق الرئيسية. 

في حين تتمتع ماستركارد برؤية شاملة لمعاملات عملائها على مستوى الشبكة، إلا أنها تتمتع برؤية محدودة للتفاعلات الرقمية الأخرى للمستهلكين. من ناحية أخرى، لا تستطيع الاتصالات معرفة أين ومتى ينفق العملاء. ولكن يمكنهم الوصول إلى رزم بيانات الاتصال. في الواقع، يعد مقدمو الخدمات اللاسلكية مصادر موثوقة لرقم الهاتف المحمول للمستخدم وموقعه وسجل المكالمات. يمكن حجب كل شيء أو معالجته في نظام تشغيل الهاتف، ولكن ليس في قاعدة بيانات الشبكة الخلوية. 


مشاركة المعلومات لمكافحة الاحتيال والاحتيال

من خلال التعاون مع Deutsche Telekom و GSMA، تتطلع Mastercard إلى توسيع نطاق الرؤية في المناطق العمياء للاحتيال والاحتيال. على سبيل المثال، عندما قام مشغلو الاتصالات بتحليل سجلات المكالمات لعملاء البنوك الذين وقعوا ضحية لعمليات الاحتيال، وجدوا أن 80٪ كانوا على الهاتف - ربما مع المحتالين - أثناء السماح بالتحويلات.  

من خلال الكشف عن هذه الأنماط الجديدة في البيانات، تتيح Mastercard وشركاؤها اكتشاف المعاملات الخطرة قبل ذلك بكثير. 

يقول أندريه أوتشوكي، رئيس إدارة الهوية في شركة Deutsche Telekom: «نحن نتعرض لهجوم دائم من قبل المحتالين». «ولكن من خلال توحيد الجهود مع ماستركارد، يمكننا حماية العملاء من عمليات الاحتيال اليوم والبقاء في طليعة الأشكال الجديدة من الجرائم الإلكترونية». 

يمكن للمستهلكين أيضًا الحفاظ على سلامتهم من خلال البحث عن العلامات الحمراء - مثل الرسائل أو المكالمات من أرقام غير مألوفة والروابط الغريبة وطلبات المعلومات الشخصية. غالبًا ما يخلق المحتالون إحساسًا زائفًا بالإلحاح، لذا احذر من الضغط لاتخاذ إجراءات فورية. إذا تلقيت مكالمة من شخص يدعي أنه من البنك أو شركة بطاقة الائتمان الخاصة بك، فقم بإنهاء المكالمة واطلب الرقم على موقع المؤسسة على الويب.  

يقول كوكل: «إذا تمكنا من الحصول على كل رابط في السلسلة، من الاتصالات إلى المؤسسات المالية إلى العملاء، للقيام بدورهم، يمكننا أن نجعل العصر الرقمي أكثر أمانًا للجميع». 

الأمن السيبراني للشركات الصغيرة: يُظهر الاستطلاع سبب القلق

تعد حلول الأمن الإلكتروني المصممة والبسيطة للشركات الصغيرة أمرًا بالغ الأهمية. إليك السبب.