10 Φεβρουαρίου 2026
Ο Όμιλος Asahi, παραγωγός της μπίρας με τις μεγαλύτερες πωλήσεις στην Ιαπωνία, δέχθηκε κυβερνοεπίθεση το περασμένο φθινόπωρο, η οποία ήταν τόσο σοβαρή που η εταιρεία έπρεπε να κλείσει πολλά συστήματα υπολογιστών και να εκτελέσει παραγγελίες χρησιμοποιώντας στυλό, χαρτί και μηχανές φαξ. Η διακοπή επηρέασε την εφοδιαστική αλυσίδα της Asahi, τα μπαρ και τα εστιατόρια, καθώς και τους καταναλωτές.
Αυτή η επίθεση είναι αντιπροσωπευτική του νέου προσώπου του εγκλήματος στον κυβερνοχώρο, με τις ψηφιακές επιθέσεις να προκαλούν ευρύτερη οικονομική ζημία και μεγαλύτερες παγκόσμιες απώλειες κάθε χρόνο. Αυτή η τάση δημιουργεί μια ισχυρότερη σύνδεση μεταξύ των κυβερνοεπιθέσεων και της παγκόσμιας οικονομίας, με έναν αυξανόμενο όγκο ερευνών να δείχνει ότι όταν οι αγορές και οι επιχειρήσεις αποτυγχάνουν να δώσουν προτεραιότητα στις κυβερνοπροστασίες τους, η οικονομική ανάπτυξη μπορεί να υποφέρει.
Όσο περισσότερο μπορούν οι υπεύθυνοι χάραξης πολιτικής και οι ηγέτες των επιχειρήσεων να κατανοήσουν τις οικονομικές επιπτώσεις των κυβερνοεπιθέσεων, τόσο πιο αποτελεσματικά μπορούν να τις αποτρέψουν – για παράδειγμα, εάν το phishing που υποστηρίζεται από ΤΝ προκαλεί τη μεγαλύτερη οικονομική ζημιά, μπορούν να δώσουν προτεραιότητα στις επενδύσεις και την εκπαίδευση των καταναλωτών εκεί. Για την υποστήριξη αυτής της έρευνας, οι οικονομολόγοι του Mastercard Economics Institute ανέλυσαν τόσο την κυβερνοεπίθεση στην Asahi όσο και μια κυβερνοεπίθεση στον αγωγό Colonial πριν από μερικά χρόνια, ως μέρος της συνεχιζόμενης έρευνάς μας σχετικά με τα οικονομικά της κυβερνοασφάλειας και του κυβερνοεγκλήματος.
Η ανασκόπησή μας των συγκεντρωτικών και ανωνυμοποιημένων δεδομένων δαπανών της Mastercard έδειξε ένα παρόμοιο μοτίβο στρέβλωσης στα πρότυπα αγορών, με ενδείξεις συσσώρευσης αποθεμάτων ενόψει διαταραχών του εφοδιασμού. Αυτές οι δύο περιπτωσιολογικές μελέτες τονίζουν πώς οι επιθέσεις που επηρεάζουν τις αλυσίδες εφοδιασμού εκθέτουν την ευθραυστότητα και τον διασυνδεδεμένο χαρακτήρα τους, δείχνοντας ότι οι επιπτώσεις μπορούν να επεκταθούν πολύ πέρα από τις οικονομικές απώλειες για μια μόνο επιχείρηση που αποτελεί στόχο μιας επίθεσης. Αντ' αυτού, αυτές οι επιθέσεις μπορούν να έχουν σημαντικές επιπτώσεις για εκατομμύρια καταναλωτές και χιλιάδες επιχειρήσεις, με ορισμένες διαταραχές να διαρκούν αρκετούς μήνες.
Η ομάδα του Mastercard Economics Institute, με επικεφαλής τον συνάδελφό μας Shubham Chauhan, ολοκλήρωσε σε βάθος αναλύσεις αυτών των δύο μεγάλων κυβερνοεπιθέσεων. Το Mastercard Economics Institute εξέτασε ιστορικά δεδομένα συναλλαγών που υποβλήθηκαν σε επεξεργασία στο δίκτυο της Mastercard μετά από κάθε επίθεση, για να αποκτήσει γνώσεις σχετικά με τις συνέπειες και τον αντίκτυπό τους στους καταναλωτές.
Στην πρώτη μελέτη περίπτωσης, αναλύσαμε την κυβερνοεπίθεση της 29ης Σεπτεμβρίου 2025, στον Όμιλο Asahi. Οι κυβερνοεγκληματίες προκάλεσαν αστοχία συστήματος στην εταιρεία, αναγκάζοντάς την να σταματήσει την παραγωγή στα περισσότερα από τα 30 εργοστάσιά της στην Ιαπωνία και να αναστείλει τις παραγγελίες, τις αποστολές και τις λειτουργίες του τηλεφωνικού κέντρου στη χώρα.
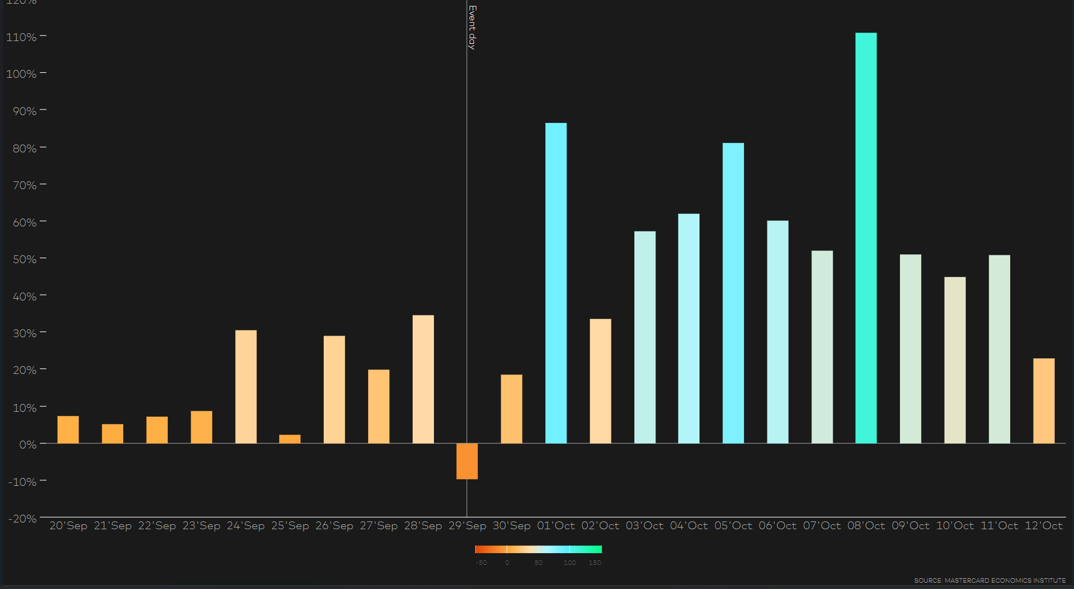
Καθώς εστιατόρια, μπαρ και καταστήματα αγωνίζονταν να αναπληρώσουν τις προμήθειες της μπύρας Asahi, παρατηρήσαμε μια μεγάλη, παρατεταμένη αύξηση στις δαπάνες σε καταστήματα μπύρας και ποτών στην Ιαπωνία τις πρώτες 10 ημέρες του Οκτωβρίου, καθώς η είδηση της κυβερνοεπίθεσης οδήγησε τους καταναλωτές να αποθηκεύσουν μπύρα Asahi, επιδεινώνοντας έτσι τις ελλείψεις.
Στα καταστήματα μπίρας και ποτών στην Ιαπωνία, κατά τη διάρκεια αυτών των 10 ημερών, παρατηρήσαμε αύξηση 57% στις πωλήσεις σε σύγκριση με ένα χρόνο νωρίτερα. Συγκριτικά, οι πωλήσεις αυξήθηκαν μόνο κατά 3% κατά την ίδια δεκαήμερη περίοδο το 2024 σε σχέση με το προηγούμενο έτος.
Η επίθεση ransomware στα τέλη Σεπτεμβρίου 2025 στην ιαπωνική εταιρεία ποτών Asahi παράλυσε τις λειτουργίες της και οδήγησε σε αύξηση των πωλήσεων σε καταστήματα μπύρας και αλκοολούχων ποτών.
Στη δεύτερη μελέτη περίπτωσης, ερευνήσαμε την επίθεση Colonial Pipeline, μια παραβίαση ransomware στις 7 Μαΐου 2021, που διέκοψε τις λειτουργίες της Colonial και διέκοψε σχεδόν το 45% των προμηθειών καυσίμων στην Ανατολική Ακτή των ΗΠΑ.
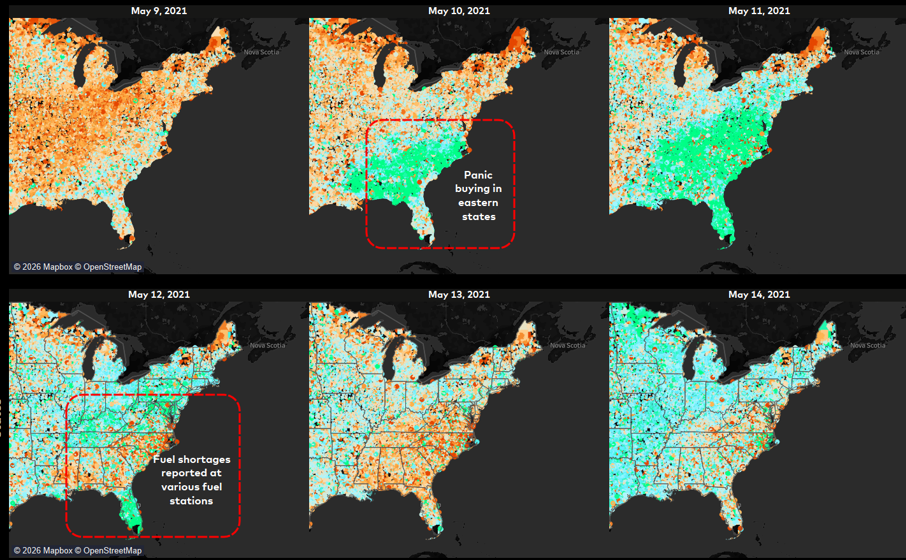
Με παρόμοιο τρόπο με την επίθεση της Asahi, οι ειδήσεις για τη διακοπή της προμήθειας προκάλεσαν αύξηση στις αγορές καυσίμων κατά μήκος της Ανατολικής Ακτής μέχρι τις 10 Μαΐου. Το Mastercard Economics Institute διαπίστωσε ότι τα δεδομένα αποκάλυψαν αύξηση 17% στις δαπάνες ανά κάρτα στις πληγείσες πολιτείες έναντι αύξησης 5% σε άλλες πολιτείες. Επιπλέον, διαπιστώσαμε αύξηση 14% στο μέσο μέγεθος συναλλαγής των αγορών καυσίμων, αντανακλώντας τόσο την αποθησαύριση από τους καταναλωτές όσο και τις αυξήσεις τιμών εν μέσω της αυξανόμενης ζήτησης.
Έως τις 12 Μαΐου, η έρευνά μας εντόπισε εκτεταμένες ελλείψεις καυσίμων στις πληγείσες πολιτείες, οι οποίες προκλήθηκαν τόσο από διαταραχές στην προσφορά όσο και από την υψηλότερη ζήτηση, με τις προμήθειες να ομαλοποιούνται τελικά δύο ημέρες αργότερα.
Αγορές πανικού στις Ανατολικές ΗΠΑ ακολούθησαν τις πρώτες ημέρες μετά την επίθεση ransomware στις 7 Μαΐου 2021, με επακόλουθες ελλείψεις καυσίμων. Το παρακάτω γράφημα δείχνει τον συνολικό δείκτη δαπανών ανά ταχυδρομικό κώδικα, με δείκτη στον μέσο όρο του οικονομικού έτους 2021, όπου το κόκκινο υποδηλώνει δαπάνες χαμηλότερες του μέσου όρου και το πράσινο δαπάνες υψηλότερες του μέσου όρου.
Το δυναμικό για αυτούς τους τύπους επιθέσεων μεγάλης κλίμακας έχει μόνο αυξηθεί. Οι κυβερνοεγκληματίες έχουν επαγγελματοποιήσει τις επιχειρήσεις τους και έχουν στοχεύσει ολοένα και περισσότερο σε κρίσιμες υποδομές και βασικές επιχειρηματικές λειτουργίες για να μεγιστοποιήσουν τις πιθανότητές τους να λάβουν μεγάλες πληρωμές για κλεμμένα δεδομένα ή παγωμένα συστήματα. Προς τούτο, μερικές από τις πιο κακόβουλες —και ολοένα και πιο κοινές— επιθέσεις είναι εκείνες που στοχεύουν νοσοκομεία και άλλα συστήματα υγειονομικής περίθαλψης. Αυτές οι επιθέσεις μπορούν συχνά να θέσουν σε κίνδυνο τις ζωές των ανθρώπων, καθώς η επείγουσα περίθαλψη εκτρέπεται σε διαφορετικές τοποθεσίες και το προσωπικό των νοσοκομείων που έχει πληγεί αγωνίζεται να συντονίσει και να μοιραστεί κρίσιμες πληροφορίες.
Σε ένα άλλο πρόσφατο παράδειγμα αυτών των μεγάλης κλίμακας παραβιάσεων, η Jaguar Land Rover, η μεγαλύτερη αυτοκινητοβιομηχανία του Ηνωμένου Βασιλείου, υπέστη τον Αύγουστο του 2025 μια κυβερνοεπίθεση που διέκοψε τις παγκόσμιες δραστηριότητές της για πέντε εβδομάδες και επηρέασε περισσότερους από 5.000 προμηθευτές. Αυτή η επίθεση ήταν τόσο μεγάλη που έβλαψε τη συνολική οικονομία του Ηνωμένου Βασιλείου, η οποία φέρεται να απορρόφησε εκτιμώμενες απώλειες 2,5 δισεκατομμυρίων δολαρίων.
Επιπλέον, το 2024, η εταιρεία λογισμικού CDK Global διέκοψε τη λειτουργία κέντρων δεδομένων, τηλεφώνων και εφαρμογών μετά από εισβολή ransomware. Αυτά τα μέτρα μετριασμού διέκοψαν τις υπηρεσίες για περίπου 15.000 αντιπροσωπείες αυτοκινήτων σε όλη τη Βόρεια Αμερική. Η εταιρεία οικονομικών συμβούλων Anderson Economic Group εκτίμησε ότι το κλείσιμο της CDK κόστισε στους αντιπροσώπους αυτοκινήτων περισσότερα από 600 εκατομμύρια δολάρια σε διάστημα δύο εβδομάδων. Η CDK πλήρωσε λύτρα 25 εκατομμυρίων δολαρίων.
Και στις τέσσερις αυτές περιπτώσεις που αναφέρθηκαν, μπορούμε να δούμε ξεκάθαρα ότι το κυβερνοέγκλημα έχει εξελιχθεί σε οικονομική απειλή για τις επιχειρήσεις, τις υποδομές και την ανάπτυξη του ΑΕΠ. Πιο σημαντικές επιθέσεις αναμένονται στο μέλλον, ειδικά καθώς η τεχνητή νοημοσύνη αυξάνει την πολυπλοκότητα και τη συχνότητα των επιθέσεων.
Ως μέρος της έρευνάς μας, έχουμε εντοπίσει δύο βασικές συστάσεις.
Πρώτον, λόγω του πόσο διασυνδεδεμένες έχουν γίνει οι παγκόσμιες οικονομίες, η απάντηση στο έγκλημα στον κυβερνοχώρο πρέπει να είναι πιο συντονισμένη σε παγκόσμιο επίπεδο και να περιλαμβάνει κοινή ευθύνη για την προστασία των δεδομένων, την ενστάλαξη εμπιστοσύνης στα ψηφιακά εργαλεία και την υποστήριξη της συνεχούς ανάπτυξης του ΑΕΠ. Καθώς οι κυβερνοεγκληματίες συνεχίζουν να εστιάζουν σε κρίσιμες επιχειρηματικές λειτουργίες, οι βιομηχανίες πρέπει να ενισχύσουν την ανθεκτικότητα τόσο των λειτουργιών κυβερνοασφάλειάς τους όσο και των αλυσίδων εφοδιασμού για να αντιμετωπίσουν αυτές τις επιθέσεις. Ισχυρή σύμπραξη δημόσιου-ιδιωτικού τομέα και ανταλλαγή πληροφοριών μεταξύ των βιομηχανιών θα υποστηρίξουν αυτό το έργο.
Δεύτερον, η ανάλυσή μας υπογραμμίζει την ανάγκη για συνεχή έρευνα στην οικονομία του κυβερνοεγκλήματος. Χωρίς αξιόπιστες μετρήσεις, οι οργανισμοί και οι κυβερνήσεις δεν θα είναι σε θέση να λαμβάνουν τεκμηριωμένες αποφάσεις και αντ' αυτού θα αναγκαστούν να βασιστούν σε ανέκδοτες πληροφορίες για να καθορίσουν την κατεύθυνση της πολιτικής και των επενδύσεων στον κυβερνοχώρο.