مراجعة العام

19 ديسمبر 2024


القوة في الأرقام: كيف اتحدت الأعمال والحكومة وحتى الأطفال لمكافحة الجرائم الإلكترونية في عام 2024

تتطور التكتيكات الإجرامية دائمًا، لذا أصبح إيقاف هذه المخططات سباقًا للتسلح - وفي عالم أكثر ترابطًا، أصبح جهدًا جماعيًا.

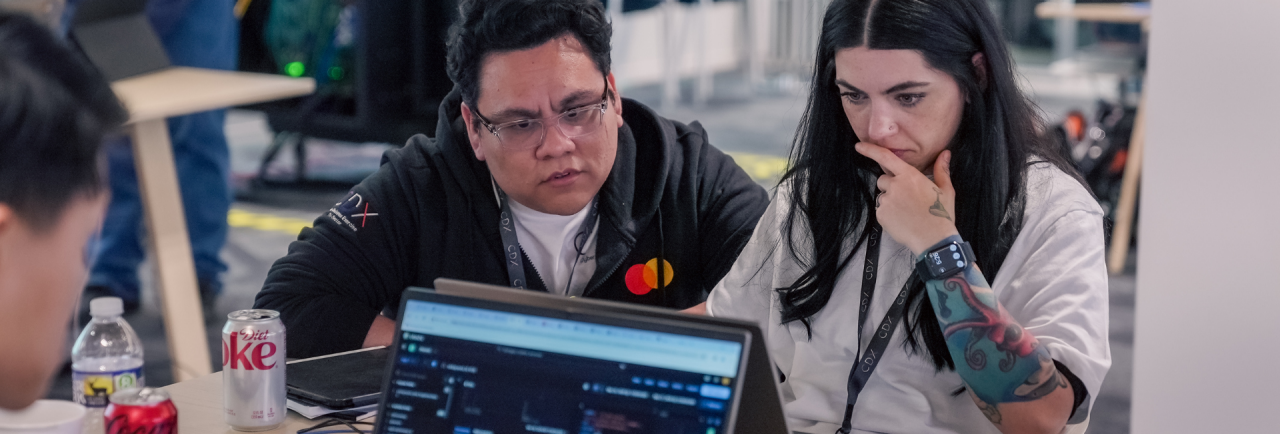
اثنان من خبراء الأمن السيبراني ينظران إلى كمبيوتر محمول.

كريستين جيبسون

مساهم

إن الهجمات الإلكترونية قديمة مثل الإنترنت، ولكنها على مدى السنوات العديدة الماضية أصبحت أكثر خداعًا وتدميرًا، ويرجع ذلك جزئيًا إلى تسخير الهندسة الاجتماعية على نطاق واسع ونشر التكنولوجيا المتطورة بشكل متزايد مثل الذكاء الاصطناعي التوليدي. هذا العام، من المتوقع أن تكلف الجرائم الإلكترونية ما يقدر بـ 9.5 تريليون دولار في جميع أنحاء العالم - ما يقرب من 9٪ من الناتج المحلي الإجمالي العالمي. 

تتطور التكتيكات الإجرامية دائمًا، لذا فإن إيقاف هذه المخططات هو سباق تسلح - وفي عالم مترابط أكثر من أي وقت مضى، جهد جماعي. البقاء في صدارة الأشرار سيتطلب العمل منا جميعًا. بالإضافة إلى اتفاقية Mastercard في سبتمبر لشراء شركة استخبارات التهديدات العالمية Recorded Future مقابل 2.65 مليار دولار، إليك بعض الطرق التي شاركت بها الشركة معرفتها ووسعت قدراتها لمساعدة الشركاء والشركات والمستهلكين على مكافحة الجرائم الإلكترونية.

عندما يهاجم المهاجمون الإلكترونيون، يمكن أن يتجاوز الضرر المالي بكثير مع الجهات الفاعلة الإجرامية والتي ترعاها الدولة التي تحاول تعطيل البنية التحتية الوطنية الحيوية. نظرًا لأن معظم البنية التحتية للولايات المتحدة مملوكة لكيانات خاصة، يلعب قطاع الأعمال دورًا مهمًا في الدفاع المدني. ولكن لا ينبغي أن يُتوقع من الشركات مواجهة مجرمي التكنولوجيا الفائقة وحدها. لمساعدة المديرين على حماية شركاتهم - ومواطنيهم - من الجرائم الإلكترونية، ساعدت ماستركارد في تطوير دورة تدريبية، أكاديمية مجلس الأمن السيبراني، بالتعاون مع شركاء في القطاعين العام والخاص.

في جلستها الأولى في يونيو، جمعت المجموعة مديري الشركات وخبراء الحكومة والصناعة في مركز جيمس جيه رولي للتدريب التابع للخدمة السرية في ساوث لوريل بولاية ماريلاند، لاستكشاف أحدث ما توصلت إليه التكنولوجيا في حماية الشبكات الرقمية. ناقش المشاركون التهديدات والحوكمة والحماية والمرونة، وبناء أساس لأفضل الممارسات للدفاع السيبراني المستمر حتى يكونوا مستعدين لما قد يأتي بعد ذلك.

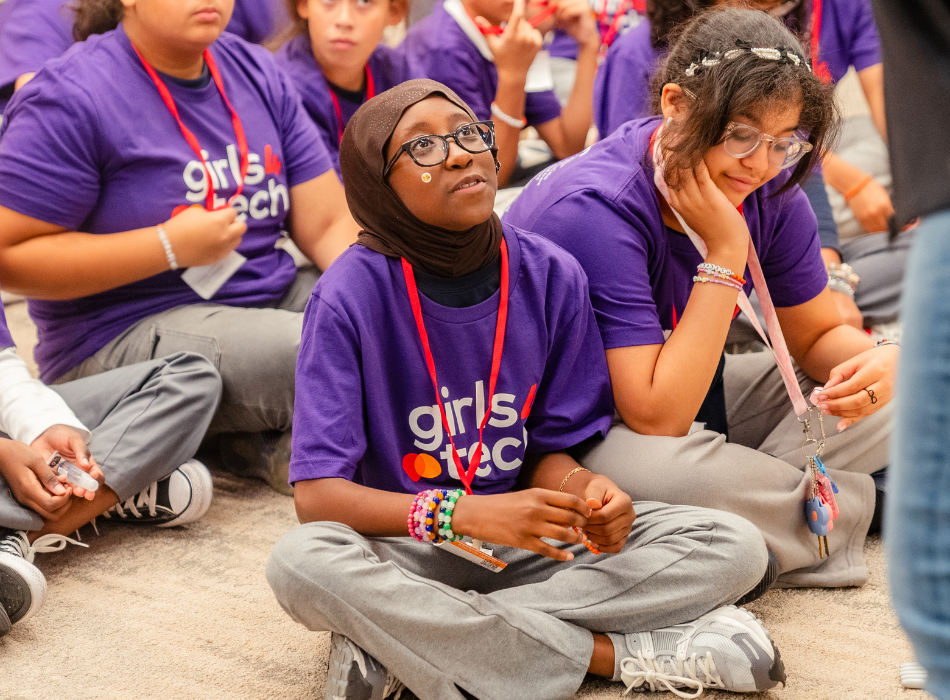
تتطلع فتاة في برنامج Girls4Tech T-shift إلى مدرب أثناء تمرين الأمن السيبراني.

يعد تدريب الجيل القادم من المتخصصين في مجال الإنترنت مفتاحًا آخر للتغلب على التهديدات. في أكتوبر، اجتمع ما يقرب من ثلاثين من طلاب المدارس المتوسطة من مدرسة القيادة النسائية الشابة في برونكس في مركز ماستركارد للتكنولوجيا في مانهاتن للتعرف على الوظائف في مجال العلوم والتكنولوجيا والهندسة والرياضيات - ولمساعدة خبراء الإنترنت على تخيل التهديدات غير التقليدية كجزء من تمرين يسمى Threatcasting، والذي يطلب من المشاركين - عادة أكبر بكثير من هؤلاء الفتيات - تصور المخاطر بعد 10 سنوات ومعرفة طرق لتعطيلها أو التخفيف من حدتها.

قالت أليسا: «لا يقول الأطفال: «هذه ليست الطريقة التي يعمل بها العالم» أو «هذه ليست الطريقة التي تعمل بها الشركات». جاي» عبد الله، نائب رئيس الأمن في ماستركارد. «إنها مليئة بالأفكار، وتقع على عاتقنا مسؤولية أخذ هذه الأفكار والتفكير في كيفية تحقيقها في المستقبل.»

في الأيدي الخاطئة، يمكن لأجهزة الكمبيوتر الكمومية - نوع جديد من أجهزة الكمبيوتر التي تعتمد على الجسيمات دون الذرية لتشفير المعلومات - أن تحطم حجر الأساس للأمن الرقمي. تستغل هذه الآلات خصائص ميكانيكا الكم لتحقيق تقدم غير مسبوق في قوة المعالجة، وتكسر رموز التشفير التي تحمي معاملاتنا واتصالاتنا عبر الإنترنت. على الرغم من أن أجهزة الكمبيوتر الكمومية ليست متاحة بعد على نطاق واسع بما يكفي لكسر معايير التشفير، إلا أن السباق مستمر لتعزيز الدفاعات في جميع أنحاء العالم.

لهذا السبب أطلقت Mastercard مشروع Quantum Security and Communications الخاص بها، حيث صممت طرقًا جديدة لتعزيز خوارزميات التشفير التقليدية واستخدام أجهزة الكمبيوتر الكمومية لترميز البيانات. وستوجه النتائج تصميمات الشبكات المستقبلية بشكل مباشر حيث يقوم المهندسون بتحديد نقاط الضعف واختبار الترقيات، مما يساعد الشركات على الحفاظ على سلامة عملائها.

حتى مع تصاعد التهديدات، تواجه صناعة الأمن السيبراني نقصًا في القوى العاملة. في أكتوبر، قدم رون غرين، زميل الأمن السيبراني في ماستركارد وكبير ضباط الأمن السابق، توصيات حول كيفية سد هذه الفجوة، بناءً على السنوات التي قضاها في التحقيق في الجرائم الإلكترونية لصالح الجيش الأمريكي والخدمة السرية وعقدين من الزمن في قيادة جهود الأمن السيبراني في الصناعة. أكدت نصيحته - من ممارسة النظافة الجيدة للبريد الإلكتروني إلى تشجيع الدول على مشاركة الحكمة وأفضل الممارسات - على الحاجة إلى التصرف بسرعة.

على سبيل المثال، حث أصحاب العمل على خلق فرص للتجربة العملية الفورية. كما دعا مراكز التدريب الوطنية للأمن السيبراني إلى تشغيل سيناريوهات في الوقت الفعلي لمعرفة كيف يمكن للحكومات والشركات ومقدمي البنية التحتية تعظيم تأثيرهم في الأزمات - لأن سر مكافحة الجرائم الإلكترونية، على حد قوله، هو «التفكير التكتيكي القديم الجيد».

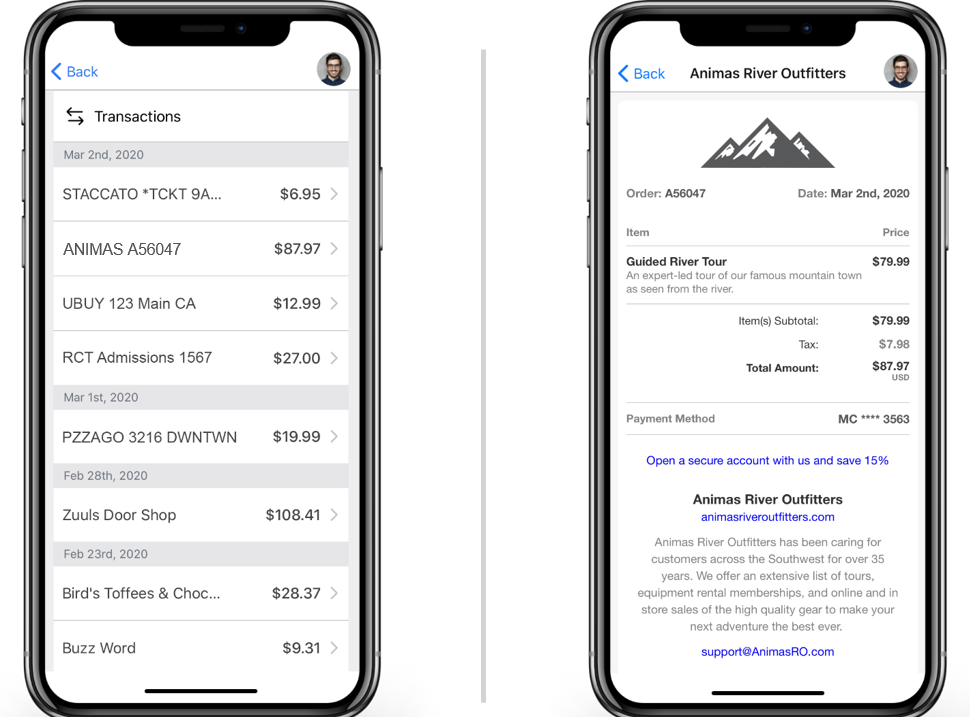
عندما تفتح كشف حسابك المصرفي في نهاية الشهر، ستواجه قائمة بمعرفات التاجر التي قد لا علاقة لها بأسماء الشركات التي زرتها. بالإضافة إلى ذلك، نظرًا للعدد المتزايد من المعاملات غير النقدية، قد لا تتذكر جميع عمليات الشراء التي أجريتها ومكان إجرائها، لا سيما الاشتراكات التي ربما اشتركت فيها ونسيتها لاحقًا. 

على افتراض أن المعاملات المنسية أو غير المألوفة هي دليل على الاحتيال، يطلب العديد من العملاء إعادة الدفع من بنكهم. يعد التحقيق في عمليات الشراء المشروعة هذه نفقة لا داعي لها للبنك ومضيعة للوقت بالنسبة للمستهلك.

لكن البيانات الصحيحة يمكنها تنشيط ذكرياتهم. يوفر Consumer Clarity من Ethoca، إحدى شركات Mastercard، معلومات شراء واضحة داخل التطبيقات المصرفية، بحيث يمكن للمستهلكين الذين يراجعون سجل معاملاتهم الاتصال على الفور بمزيد من المعلومات حول عملية الشراء. تعمل ميزة Consumer Clarity على تقليل مكالمات خدمة العملاء، مما يتيح للممثلين التركيز على الأخطاء المشروعة وحالات الاحتيال. سيتم دمج استحواذ Mastercard مؤخرًا على Minna Technologies، الشركة الرائدة في برامج إدارة الاشتراكات، مع عروض Ethoca لإدارة تجربة الاشتراك للمستهلكين بشكل أفضل.