Kybernetická bezpečnost

9. února 2026


Posílení připojeného okraje: Jak Shield-IoT zabezpečuje chytrá připojená zařízení

Internet věcí je všudypřítomný a znepokojivě exponovaný. Zakladatel startupu Udi Solomon se této rostoucí hrozbě snaží čelit řešením zabezpečení mobilního internetu věcí na úrovni sítě ve spolupráci se společností Mastercard.

Startup Stories illustration of a couch and desk with computer and post-its on the wall

Aimee Levitt

Contributor

Životní náplní Udiho Solomona je dělat neživé předměty chytrými. Již více než 25 let stojí v čele zabezpečení připojených fyzických zařízení a získává hluboké praktické zkušenosti s tím, jak jsou připojené systémy vytvářeny, nasazovány a napadány.

Solomon se zaměřuje na průsečík kybernetické bezpečnosti, komunikačních sítí, vestavěných systémů, strojového učení a v poslední době i umělé inteligence, protože propojená zařízení změnila fungování světa. Tyto sítě, souhrnně označované jako internet věcí, umožnily vznik zcela nových služeb - od propojených automobilů a dobíjecích stanic pro elektromobily přes přenosné prodejní systémy, chytré měřiče, bezpečnostní kamery až po parkovací kiosky. Díky nim se výrazně zvýšila provozní efektivita, automatizace a rozhodování založené na datech v různých odvětvích od dopravy a maloobchodu až po energetiku a chytrá města.

Solomon si však brzy uvědomil, že tato chytrá zařízení představují také zásadně novou výzvu v oblasti zabezpečení. Na rozdíl od tradičních IT systémů jsou tato zařízení internetu věcí - vyráběná tisíci různými výrobci, na kterých běží různé aplikace - vystavena v terénu, mimo tradiční perimetr podnikové ochrany, a jsou tak zranitelná vůči vzdálenému hackerskému útoku, fyzické manipulaci a rozsáhlému zneužití.


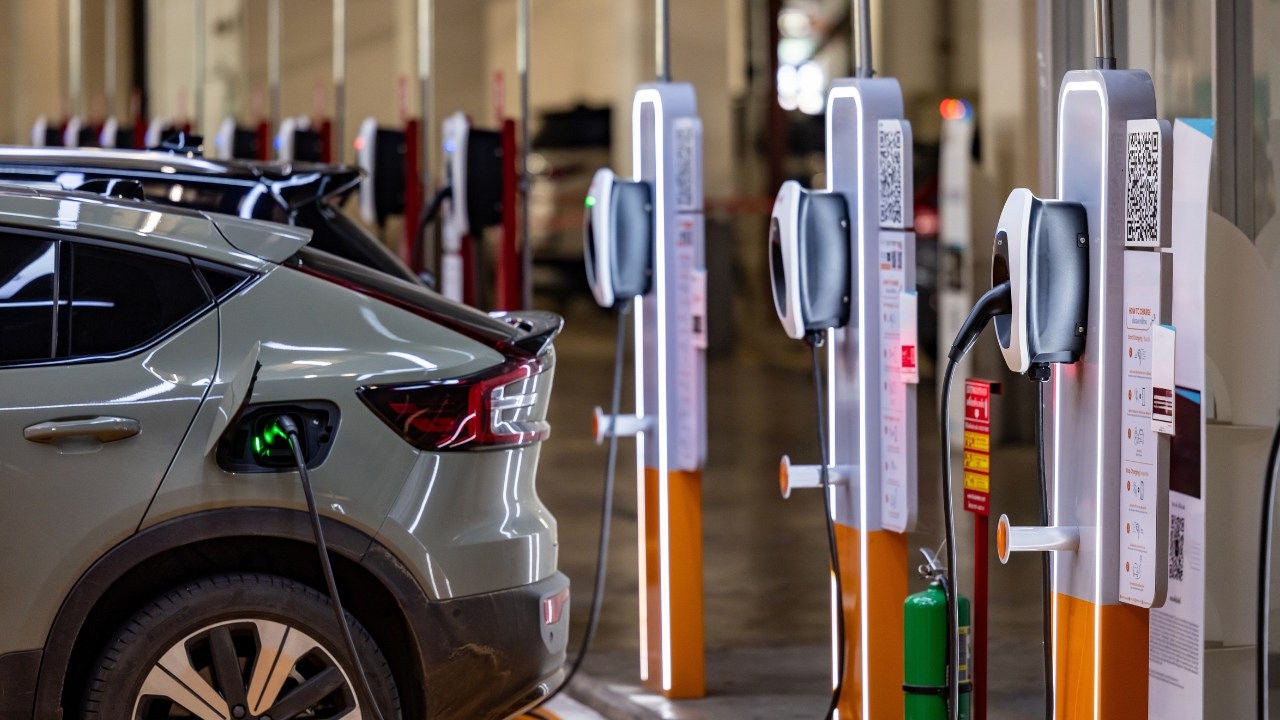
An EV being charged at a row of chargers.

Zařízení internetu věcí jsou zranitelná vůči kompromitaci, včetně nabíjecích stanic pro elektromobily, jejichž počet se rychle rozšiřuje. 

"Tato zařízení jsou klíčová pro mnoho služeb a infrastrukturu, na kterých je moderní společnost závislá," říká, "ale v mnoha případech je jejich zabezpečení nedostatečné a jsou mnohem zranitelnější vůči útokům, které mohou vést ke ztrátě osobních a citlivých dat a výpadkům kritických služeb."

Rozsah této výzvy dnes již nelze ignorovat. S více než 5 miliardami mobilně připojených zařízení internetu věcí, která fungují mimo podnikový perimetr, se útoky na okraji stávají jedním z nejškodlivějších vektorů hrozeb. Vzhledem k tomu, že 53% organizací kritické infrastruktury hlásí závažné bezpečnostní incidenty internetu věcí, jsou tyto masově připojené okrajové sítě pod palbou.

Vzhledem k tomu, že jsou zaváděny a prosazovány nové předpisy o ochraně osobních údajů a kybernetické bezpečnosti, musí organizace neustále monitorovat svou síť a přijímat opatření, aby se vyhnuly vysokým pokutám a dokonce i osobní odpovědnosti ředitele pro bezpečnost informací a vedoucích pracovníků.


"Nemůžete chránit to, co nevidíte."

Udi Solomon


"Překvapilo nás, jak velkému riziku organizace čelí," říká Solomon. "Například při spolupráci s jedním z největších poskytovatelů služeb nabíjení elektromobilů v západní Evropě jsme zjistili, že 5% jeho zařízení bylo kompromitováno, přičemž bylo zjištěno více než 10 000 případů krádeže dat - včetně osobních údajů a údajů o kreditních kartách."

Není to tak, že by výrobci těchto zařízení internetu věcí záměrně navrhovali jejich zranitelnost. Spíše se na ně vztahuje to, co Solomon nazývá paradoxem mobilního internetu věcí: zákazník, jako je obchodník, podnik nebo poskytovatel služeb internetu věcí, sice vlastní zařízení, ale nevlastní 5G nebo mobilní síť, která je propojuje, a ta patří telekomunikačním společnostem nebo jiným poskytovatelům služeb připojení. Zákazníci tak mohou vidět pouze komunikaci zařízení směřující do jejich řídicích center, zatímco veškerý ostatní provoz, včetně interakcí mezi útočníkem a zařízením, zůstává neviditelný. A jak říká Šalamoun: "Nemůžeš chránit to, co nevidíš."


Vyvážení bezpečnosti a bezproblémového používání

Společnost Solomon se rozhodla tuto mezeru v zabezpečení a viditelnosti odstranit a rozhodla se, že musí existovat způsob, jak zvýšit zabezpečení a zároveň umožnit zákazníkům bezproblémovou práci. V roce 2023 uvedla společnost Shield-IoT na trh svou softwarovou bezpečnostní platformu AI, která poskytuje viditelnost aktiv AI, správu hrozeb a dodržování předpisů v jakémkoli mobilním připojeném zařízení nebo aplikaci v neomezeném rozsahu miliard, což organizacím umožňuje bezproblémově zavést osvědčené postupy kybernetické bezpečnosti během jediného dne.

"Je to bezproblémové, zákazníci nemusí nic instalovat do samotného zařízení ani provádět žádné změny ve své síti," vysvětluje Solomon. "Jedná se o řešení bez hardwaru, bez hardwaru a bez agenta, které je založeno na cloudu. Řešení nevyžaduje ani žádné integrační úsilí nebo konfiguraci ze strany zákazníka."

Toto "kouzlo bez tření", jak říká Solomon, spočívá v partnerství společnosti Shield-IoT s telekomunikačními společnostmi, které vlastní mobilní sítě. Poskytují společnosti Shield-IoT přístup k necitlivým statistikám síťového provozu mezi zařízeními a cloudem, které společnost Shield-IoT analyzuje v reálném čase, aby odhalila první příznaky neznámých kybernetických útoků a provozních anomálií dříve, než dojde k poškození.

Tato samoučící se platforma, která je založena na patentované detekci anomálií a zabezpečení pomocí agentů a umělé inteligence, umožňuje rychlejší detekci hrozeb a reakci na ně v masovém měřítku. Shield-IoT funguje jako automatizovaný expert na kybernetickou bezpečnost a transformuje miliardy nezpracovaných protokolů mobilní sítě do důvěryhodných informací o celé síti - včetně postižených zařízení, dopadů, kontrolovatelných porušení předpisů a doporučených opatření ke zmírnění dopadů.

Tato úroveň viditelnosti zásadně mění způsob, jakým organizace chápou a zabezpečují svá připojená zařízení.

"Ve skutečnosti dáváme zákazníkům na měsíc přístup k jejich vlastním živým sítím, aby poprvé viděli, co se děje," říká Solomon. "Pak se mohou rozhodnout, zda chtějí řešení použít, nebo ne."

Strategie funguje: Dnes je míra přijetí Shield-IoT 80%.


Škálování zabezpečení

Společnost Mastercard, která má jedinečnou pozici na křižovatce plateb, internetu věcí a bezpečnosti a která se stále více obává rizik, jež představují nezabezpečená zařízení internetu věcí, zejména u svých telekomunikačních partnerů, začala v roce 2024 spolupracovat se společností ShieldIoT. Vyvinuli nové, vysoce škálovatelné mobilní bezpečnostní řešení Mastercard IoT Security, které je již nasazeno v několika telekomunikačních společnostech a poskytuje těmto organizacím plný přehled o jejich sítích, včasnou detekci bezpečnostních hrozeb a provozních anomálií a schopnost plnit předpisy.

V loňském roce se společnost Shield-IoT stala také součástí první kohorty programu Mastercard Start Path Security Solutions Track, který podporuje inovativní startupy v oblasti kybernetické bezpečnosti. Solomonova účast ve Start Path pomohla jeho společnosti růst. S pomocí společnosti Mastercard mohla společnost Shield-IoT spolupracovat s více mobilními sítěmi, připojit a monitorovat miliony zařízení a rozšířit rozsah svých služeb, říká.

"Naším cílem jako společnosti je společně s Mastercard stát se lídrem v kategorii zabezpečení mobilního internetu věcí a v konečném důsledku zajistit, aby byl ekosystém, a především platby, zabezpečen a splňoval předpisy," říká Solomon. "Hodnota pro poskytovatele telekomunikačních služeb nebo služeb připojení je jedinečná služba s přidanou hodnotou nad konektivitou, která zvyšuje příjmy a vytváří diferenciaci. Hodnotou pro koncového zákazníka je služba bez tření."


Vítejte v závodech ve zbrojení v oblasti podnikové kybernetické bezpečnosti.

Pro podniky a důvěru spotřebitelů je zásadní mít náskok před falešnými zprávami, podvody, phishingem a dalšími útoky.

Two cybersecurity experts look at a monitor.