6. Januar 2026
Lillys Handy begann zu klingeln und weckte sie aus einem Nickerchen. Sie nahm ab und geriet plötzlich in ein albtraumhaftes Szenario.
Am anderen Ende des Gesprächs erzählte ihr ein Mann, dessen Stimme sie nicht kannte, dass er mit ihrer Mutter einen Autounfall hatte und sie nun gegen ihren Willen auf der Rückbank seines Trucks festhielt. Lilly hörte während des Anrufs die Stimme ihrer Mutter, die ihr sagte: "Ich weiss nicht, was mit mir passieren wird."
Lilly, deren vollständiger Name nicht gemeldet wird, um ihre Identität zu schützen, wurde angewiesen, zu einer nahegelegenen Tankstelle zu fahren und ihrem Anrufer 15.000 Dollar für die Freilassung ihrer Mutter zu geben. Sie fuhr hektisch dorthin, während der Anrufer darauf bestand, dass sie die ganze Zeit mit ihm am Telefon blieb.
Lilly wurde Ziel eines Betrugsbetrugs, der KI und Deepfake-Technologie nutzt, um Angehörige dazu zu bringen, Geld oder andere Informationen an Cyberkriminelle zu senden.
Dann, genauso plötzlich, wie sie sich in dieser Situation befand, änderte sich alles – als hätte sich in ihrem Kopf eine Glühbirne angemacht.
"Ich habe Angst, Lilly. Du musst mir helfen", sagte die Stimme ihrer Mutter.
"Da habe ich aufgelegt", erklärte Lilly. "Ich wusste, dass meine Mutter mir so etwas nie sagen würde. Sie würde mich nicht in diese Situation bringen."
Lilly wandte sich dann direkt an ihre Mutter und Schwester. Schliesslich fand sie heraus, dass ihre Mutter keinen Autounfall hatte und völlig sicher war. Der Anrufer hatte einen Deepfake-Klon ihrer Stimme benutzt, um Lilly glauben zu lassen, der ganze ausgeklügelte Plan sei echt.
Diese Geschichte, Teil von Mastercards neuer Dokumentarserie "Anatomy of a scam", zeigt, wie Betrug und Betrügereien in den letzten Jahren viel professioneller, weit verbreiteter und ausgefeilter geworden sind. Cyberkriminelle nutzen neue Technologien, darunter generative KI und Deepfake-Sprachwerkzeuge, und nutzen nahezu jede Kommunikationsplattform – SMS, Telefonate, E-Mails, Videochats, soziale Medien und Dating-Apps –, um potenzielle Opfer zu erreichen. Betrügereien können heute überall auftauchen, und da vernetzte Geräte und Internetdienste immer tiefer in unser Leben vordringen, müssen Verbraucher viel wachsamer werden.
Nach einigen Schätzungen hat sich Cyberkriminalität zu einer Milliarden-Dollar-Industrie entwickelt. Allein in den USA gab das FBI laut FBI im Jahr 2023, dem zuletzt gemeldeten Jahr, 859.532 Internetkriminalitätsbeschwerden vor, was auf 16 Milliarden Dollar an Verlusten anstieg – ein Anstieg von 33 % gegenüber dem Vorjahr.
Aber die Guten lehnen sich nicht einfach zurück und lassen es geschehen. Unternehmen aus zahlreichen Branchen investieren in neue Technologien, um diese Angriffe zu verhindern, und auch Regierungen legen ein Niveau auf.
"Wir werden dagegen kämpfen. Wir haben die Werkzeuge, wir haben die Mittel, wir haben die klügsten Leute, wir haben alle Fähigkeiten, und alle sind an Bord", sagte Ilya Volovik, der das Team für Zahlungsbetrug bei Recorded Future leitet, einem Bedrohungsdienstunternehmen , das Mastercard vor einem Jahr übernommen hat. "Es gibt niemanden, den du fragen kannst, der nicht davon betroffen ist oder nur genervt ist oder deren Zeit damit verschwendet wurde. Das ist wirklich ausser Kontrolle geraten, und wir werden das besiegen."
Für die Serie sprach Mastercards Team mit Experten für Cybersicherheit, Telekommunikation und Finanzdienstleistungen in New York, Florida, Kalifornien, Virginia und London, um die heutigen Taktiken von Cyberkriminellen zu verstehen und wie Menschen Betrug vermeiden können.
Unser Team besuchte Tampa, Florida, um Volovik und Andrei Barysevich zu treffen, einen weiteren Cybersicherheitsexperten bei Recorded Future.
Volovik, ein Veteran der US Air Force, arbeitete zuvor in der Cyber Intelligence Unit des Bezirksstaatsanwalts von Manhattan, wo er bei der Untersuchung von Finanzdelikten und osteuropäischen Hackern half. Barysevich war Berater und Analyst für das FBI und Mitbegründer eines Betrugsunternehmens namens Gemini Advisory.
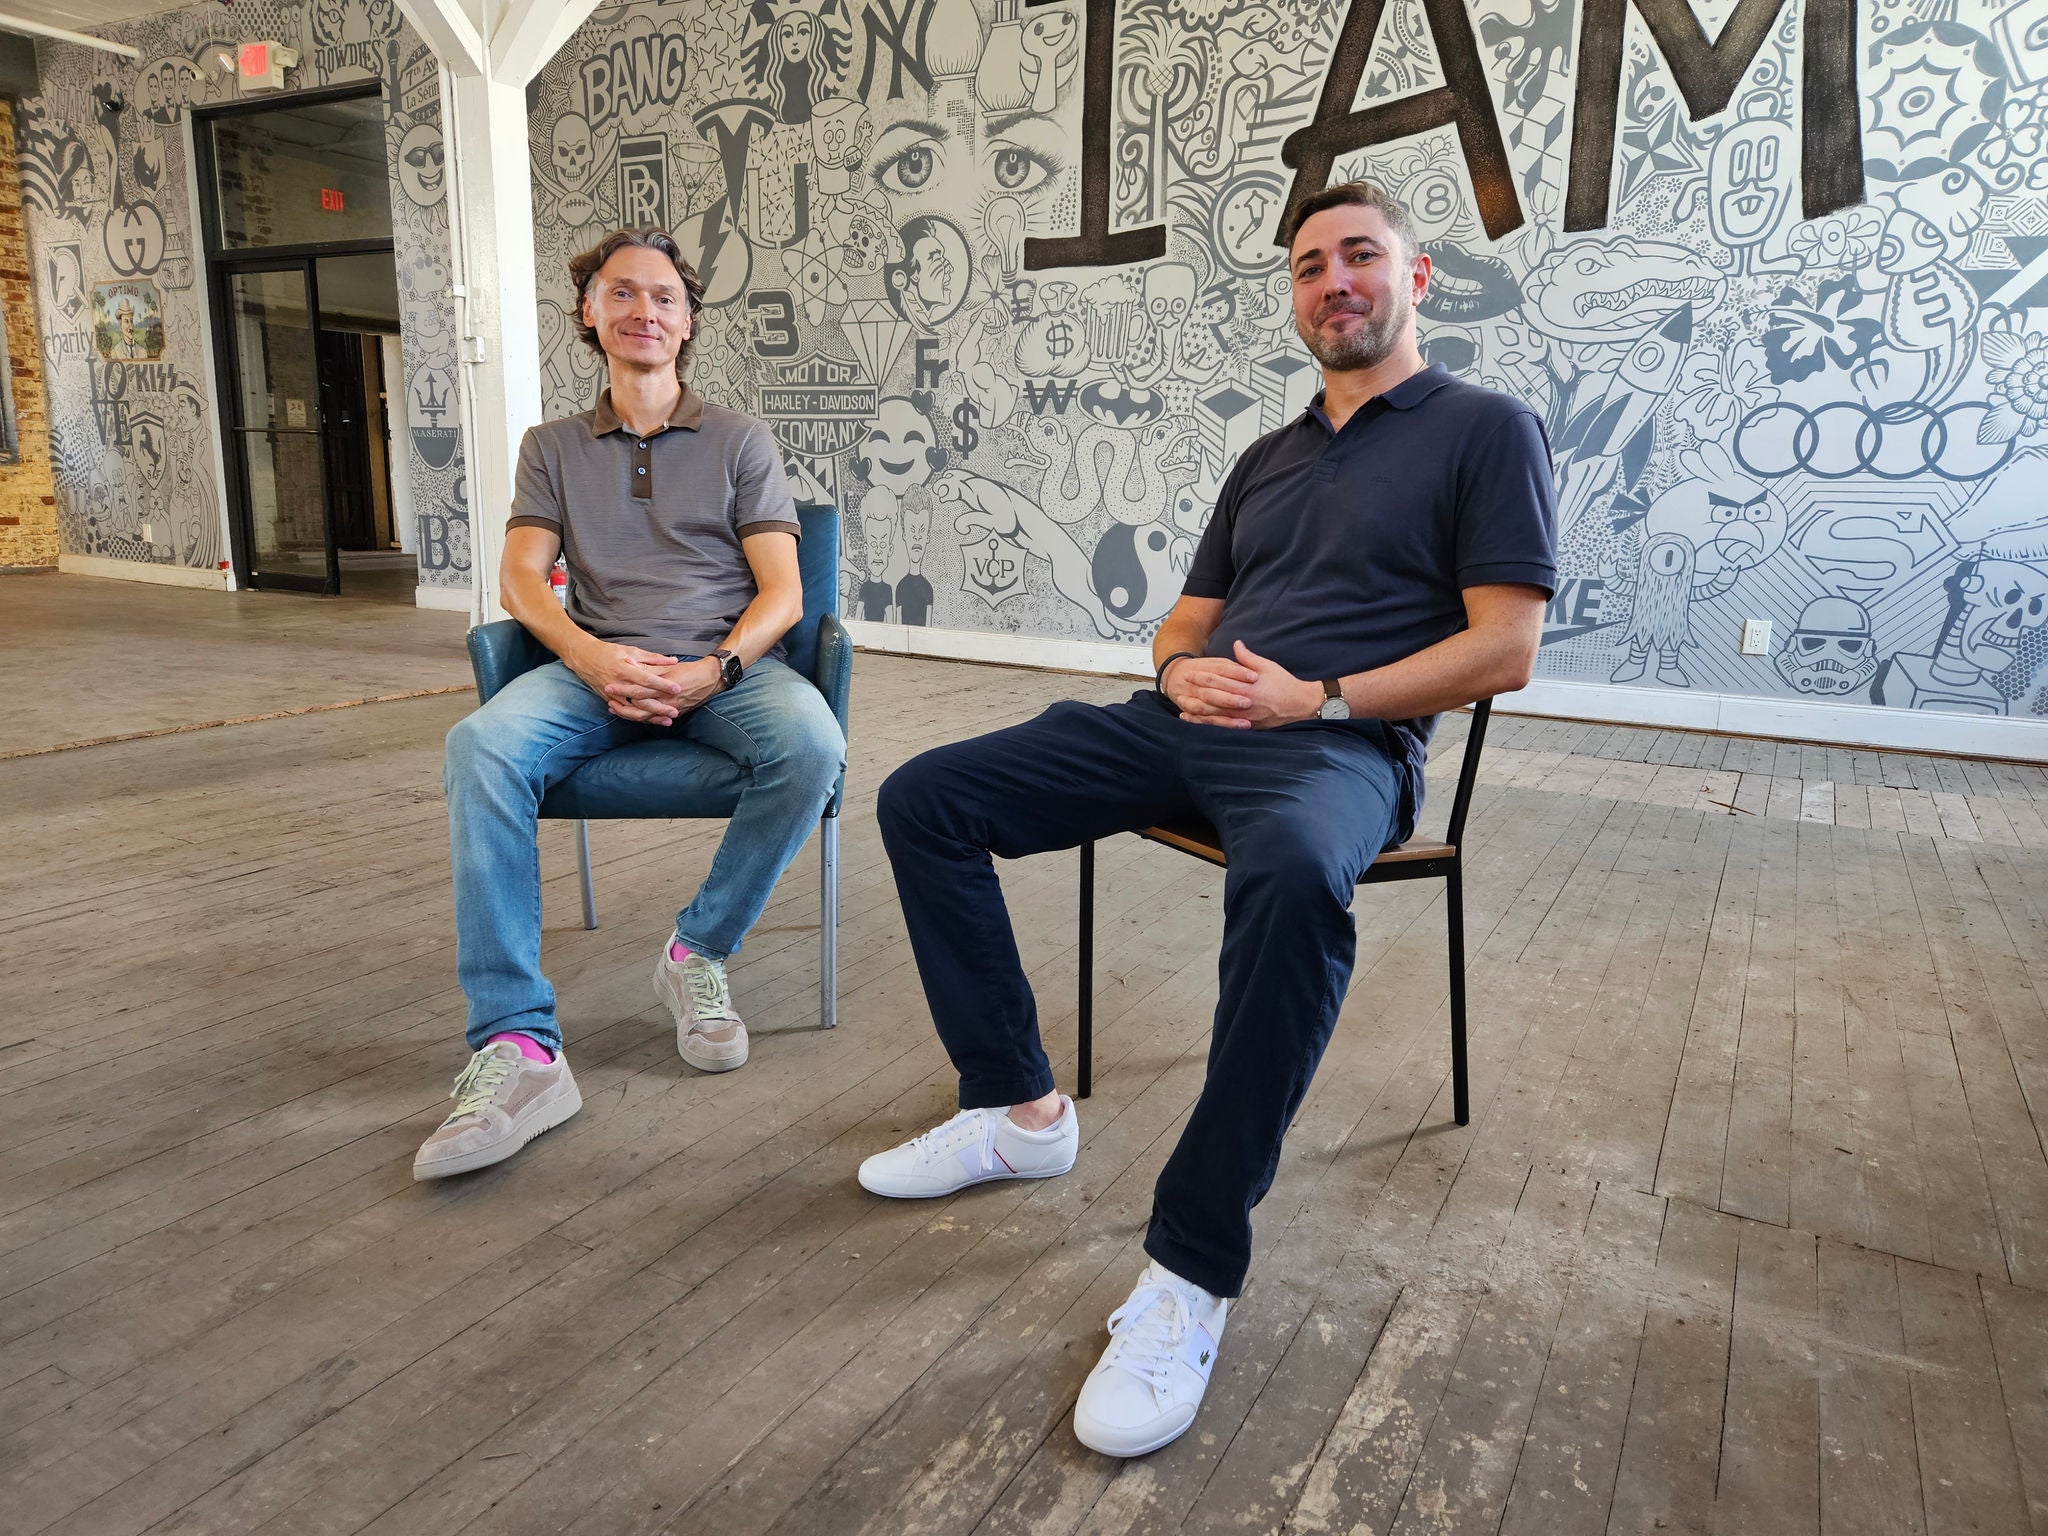
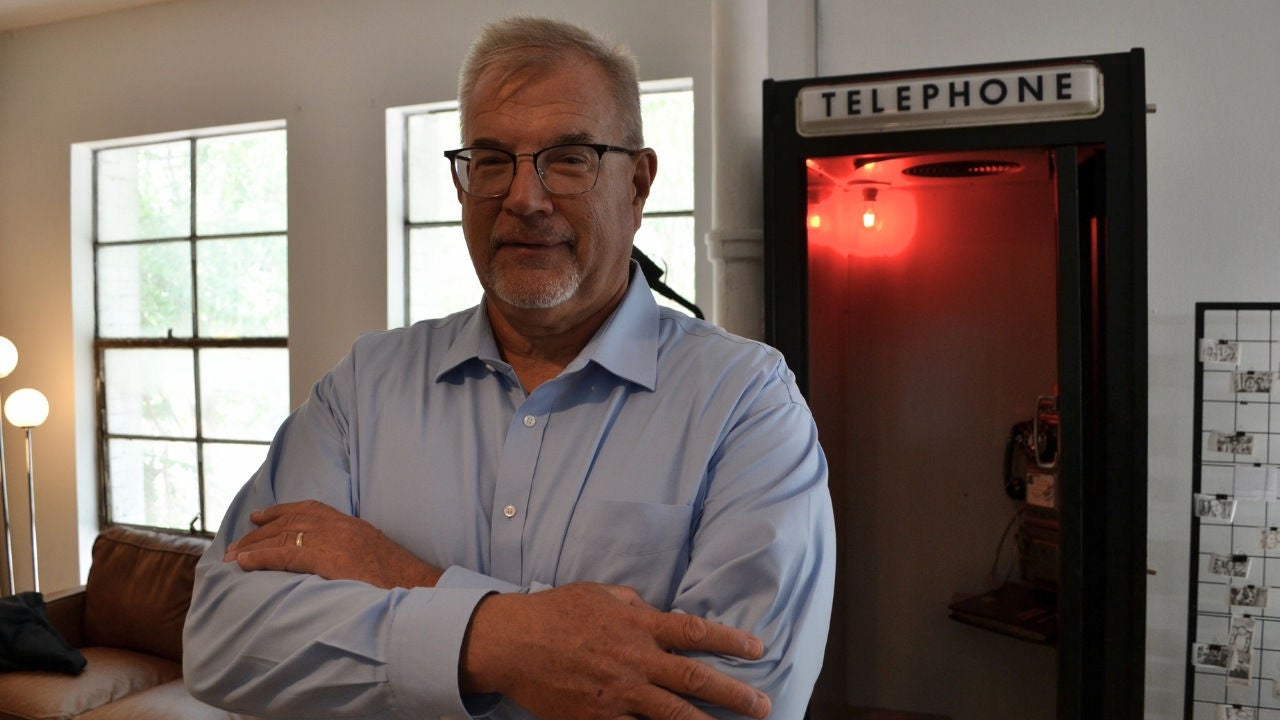
Andrei Barysevich (links) und Ilya Volovik (rechts) nutzen ihre Ermittlungsexpertise, um Bedrohungsinformationen für die Kunden von Recorded Future zu entwickeln. (Foto: Ben Fox Rubin)
Volovik beschrieb, wie Ransomware – ein Angriff, bei dem Kriminelle die Computersysteme einer Organisation einfrieren oder deren Daten stehlen, wobei der Angriff nur im Austausch für ein Lösegeld gestoppt wird – früher ein viel komplizierterer und manuellerer Prozess war. Bedrohungsakteure mussten Codierungsarbeit leisten, um Schwachstellen in einem System zu identifizieren und Verschlüsselungstools zu entwickeln. Heute gibt es etwas, das Ransomware als Service (RaaS) genannt wird, was bedeutet, dass Ransomware-Tools so verbreitet geworden sind, dass sie ihr eigenes, unternehmensmässig klingendes Schlagwort haben. RaaS-Tools umfassen automatisierte Software und Bedientafeln, die diese Angriffe deutlich leichter durchführen lassen, besonders für Kriminelle, die keine technikaffinen Programmierer sind. Im Dark Web finden Sie auch einfach zu bedienende Kits und Anleitungen für verschiedene Arten von Betrügereien.
Cyberkriminalität hat sich zu einem Beruf und einer Branche entwickelt, wobei Hackergruppen und Callcenter verschiedene Arten von Betrügereien in viel grösserem Umfang durchführen als noch vor fünf Jahren.
Mit diesen neuen Tools können Hacker ein breites Netz mit minimalen Kosten auswerfen und sehen, wie potenzielle Opfer darauf reagieren. In manchen Fällen diskriminieren sie nicht, indem sie sich auf bestimmte demografische Gruppen konzentrieren, da sie wissen, dass jeder ein potenzieller Opfer ist. Manche schicken täglich Tausende von breit angelegten Betrugsnachrichten, und selbst wenn nur ein winziger Bruchteil zu einem erfolgreichen Diebstahl führt, kann der Betrug profitabel sein und in Zukunft weitere Betrügereien finanzieren.
"Es gibt so viel Geld mit Cyberkriminalität zu verdienen", sagte Barysevich.
In anderen Fällen nutzen sie soziale Medien, um gezielt gezielt zu werden, indem sie gefälschte Angebote für beliebte Produkte genau an die Konsumenten weitergeben, die sie am ehesten wollen. Oder, wie im Fall von Lilly, könnten sie Details über ein potenzielles Opfer recherchieren – einschliesslich Hobbys, Job, Familie und Kollegen – und einen Betrugsangriff kuratieren.
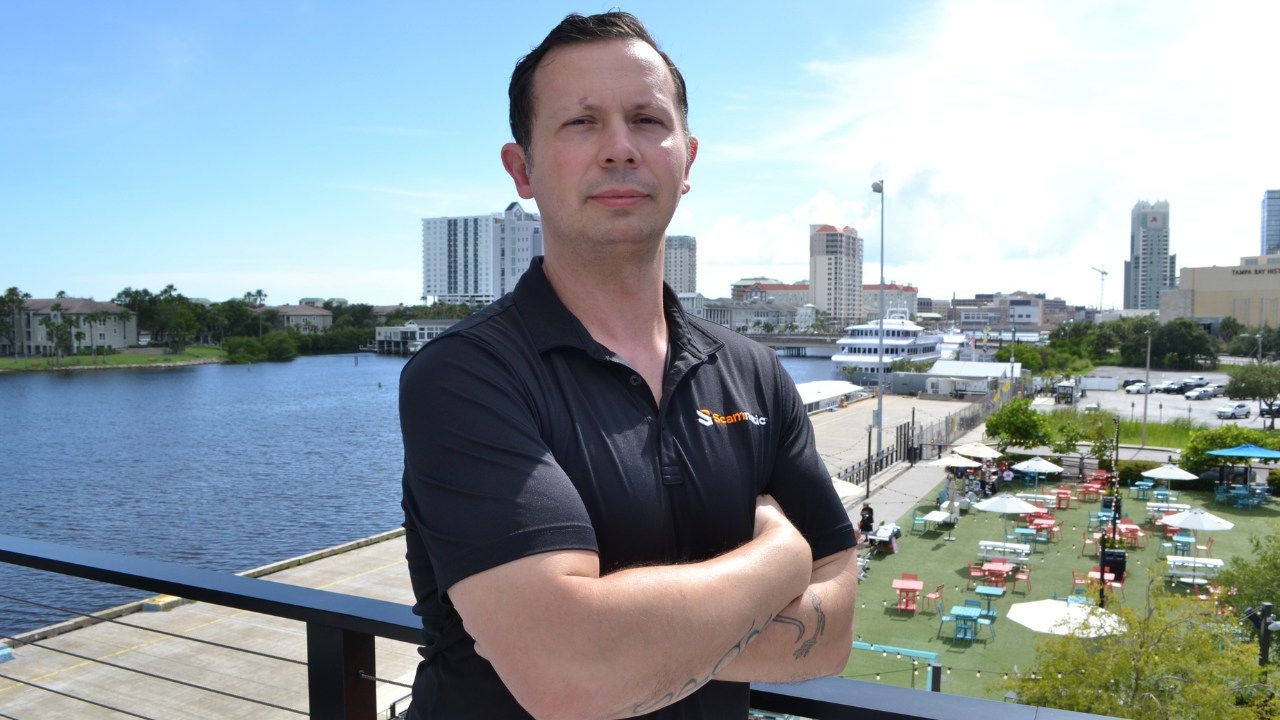
Al Pascual, links, CEO von Scamnetic, einem Betrugsschutzunternehmen, und Tony Lutz rechts, der Verizons Geschäft für die Finanzdienstleistungsbranche leitet, konzentrieren sich beide auf viele Aspekte von Verbraucherbetrug und -betrügereien. Sie nahmen während des Aufenthalts des Produktionsteams in Tampa, Florida, an der Serie "Anatomy of a Scam" teil, um über Text- und Telefonbetrügereien sowie über neue Wege zu sprechen, wie Cyberkriminelle versuchen, Verbraucher zu täuschen. (Foto: Ben Fox Rubin)
Barysevich führte uns durch die Schritte eines typischen SMS-Betrugs: Man erhält eine SMS auf sein Handy, dass ein Paket auf einen wartet. Oder Sie haben unbezahlte Strassenmautzahlungen. Oder du hast eine kostenlose Reise auf die Bahamas gewonnen. Oder dir wurde eine neue Remote-Arbeitsmöglichkeit angeboten. Oder dein Bankkonto wurde gehackt. In mancher Hinsicht ist der Inhalt der Nachricht eigentlich egal – das Einzige, was zählt, ist, ob du antworten wirst. Barysevich erklärte, wie ein Betrüger, wenn man das tut – entweder indem er eine in der Nachricht angegebene Nummer anruft oder zurückschreibt – antwortet, versucht, einen zu beschäftigen und Informationen wie Name, Adresse, Bank-Login-Daten und Kreditkarteninformationen herauszulocken.
Nachdem ein Betrüger Zugang zu Ihrem Bankkonto erhalten hat, kann er eine Überweisung starten.
"Sobald das Geld dein Bankkonto verlassen hat, war's das. Du bekommst es nicht zurück", sagte Barysevich.
Als Nächstes gingen wir zum Hauptquartier des US Secret Service in Washington, D.C., einem der wichtigsten Nervenzentren für die nationale Strafverfolgung. Um die Gefahr, Langlebigkeit und ständigen Veränderungen der Mission zu veranschaulichen, enthält das Gebäude eine Ehrenwand für gefallene Secret-Service-Mitglieder, die bis ins Jahr 1902 zurückreicht, wobei einer der frühesten Einträge an den Agenten Joseph A. Walker erinnert, der während einer Landbetrugsuntersuchung ermordet wurde.
Wir trafen Krzysztof "Kris" Bossowski, einen stellvertretenden Sonderermittler für Cyberpolitik und ehemaligen Software-Testingenieur mit mehr als 20 Jahren Erfahrung beim Secret Service.
"In den letzten drei Jahren haben wir einen riesigen Wandel erlebt – von Hackern, die Unternehmen auf Geschäfte abzielen – was teilweise daran liegt, dass die Unternehmen ihre Cybersicherheitsposition verstärkt haben – hin zu einem stärkeren Fokus auf US-Bürger", sagte er.
Bossowski warnte Verbraucher davor, zwei Dinge zu tun: nicht mit Fremden online oder in Anrufen zu interagieren und zu viele persönliche Informationen über sich selbst in sozialen Medien zu teilen, besonders wenn diese öffentlich geteilt werden.
"Was ziemlich harmlos klingt, wenn jemand eine Nachricht schickt, die so aussieht, als hätte er sie versehentlich an die falsche Person gesendet, ist eigentlich eine Taktik, um die Person dazu zu bringen, mit ihr zu sprechen", sagte er. "Und sobald sie anfangen, mit ihnen zu sprechen, geht das Gespräch weiter, und nach und nach können sie sie ins Drehbuch hineinziehen."
Eva Velasquez, Geschäftsführerin des gemeinnützigen Identity Theft Resource Center, stimmte zu, dass Menschen online immer wachsamer sein müssen.
"Ich erinnere die Leute immer daran: Wenn Sie diesen Kontakt nicht initiiert haben – sei es per E-Mail, Telefon oder SMS – gehen Sie zur Quelle und überprüfen Sie", sagte sie. "Die Realität ist, jeder ist verletzlich, nur eben anders."
Während viele Experten, mit denen wir gesprochen haben, die Bedeutung der Online-Verifizierung von Informationen betonten, geben Verbraucher bereitwillig zu, dass sie weiterhin anfällig für häufige Betrügereien sind. In einer aktuellen globalen Umfrage von Mastercard und der Harris-Umfrage gab fast die Hälfte der Verbraucher zu, dass sie Sicherheitswarnungen und andere Warnsignale ignorieren würden, wenn sie online einen beliebten Artikel finden, der stark reduziert ist.
"Denk darüber nach, warum du deine Zahlung leistest. Werden Sie gedrängt, eine Zahlung zu leisten? Zahlen Sie, weil Sie FOMO haben, weil sich dieser Deal zu schön anfühlt, um wahr zu sein?", sagte Simon Collins, Mastercards Chief Franchise Officer. "Was ich persönlich mache, ist, wenn ich mir nicht sicher bin, einfach innezuhalten, einen Schritt zurückzutreten, vielleicht einen Kaffee zu holen. Denk einfach mal darüber nach."
Das gibt Ihnen Zeit, eine Seite weiter zu recherchieren, online danach zu suchen und nach Bewertungen sowie anderen Daten von Drittanbietern zu suchen. Betrüger leben oft von diesem Gefühl der Dringlichkeit oder der Angst, etwas zu verpassen, daher kann ein Kurzschluss sehr helfen, wie uns diese Experten sagten.
So ist es gewissermassen, wie Lilly sich aus ihrem Betrugsanruf herausgeholt hat. Als sie merkte, dass etwas nicht stimmte, brach sie das Gespräch ab und suchte nach weiteren Beweisen, um zu überprüfen, was wirklich vor sich ging.
Dennoch sagte sie, sie habe erkannt, dass die Bedrohung im Laufe der Jahre nur gewachsen sei: "Das kann jedem passieren."