الأمن السيبراني

29 أكتوبر 2025


لإيقاف الجرائم الإلكترونية، لا تفكر كمجرم

يشرح جريج فان دير غاست، الذي أصبح مستشارًا في مجال الأمن السيبراني، كيف يمكن للشركات بناء أسس أفضل، لتصبح أكثر استباقية بدلاً من رد الفعل.

شعار جوجل

سكوت ستاينبرغ

مساهم

مثل العديد من الأولاد ذوي العيون المرصعة بالنجوم الذين نشأوا في هولندا في منتصف التسعينيات - في اللحظة التي بلغت فيها أجهزة الكمبيوتر الشخصية نفسها سن الرشد - كان جريج فان دير غاست مهووسًا بفيلم «Hackers».

يضحك قائلاً: «بصفتك مراهقًا شابًا سريع التأثر، فإنه يعلمك أنه إذا كنت جيدًا حقًا في اقتحام أجهزة الكمبيوتر، فيمكنك مواعدة أنجلينا جولي».

في حين أنه من الواضح أن هذه الرومانسية الناشئة لم تتحقق أبدًا، فقد تعلم المراهق بسرعة كيفية التنقل في الكمبيوتر - وأصبح أحد أكثر مجرمي الإنترنت رواجًا في العالم قبل أن يبلغ من العمر ما يكفي للتصويت. بدلاً من وضعه في السجن، ساعدته مآثر فان دير غاست المبكرة تحت الأرض على بدء حياته المهنية كمستشار شهير للأمن السيبراني، لكنه تطور بعيدًا عن تلك البدايات التقنية.

في الواقع، يحث عملاءه على التوقف عن التفكير في الأمن السيبراني كمشكلة فنية - أفضل طريقة للوصول إلى نتائج أمنية جيدة، كما يقول، هي من خلال استعارة الأساليب من خارج صناعة الأمن السيبراني. 


غريغ فان دير غاست

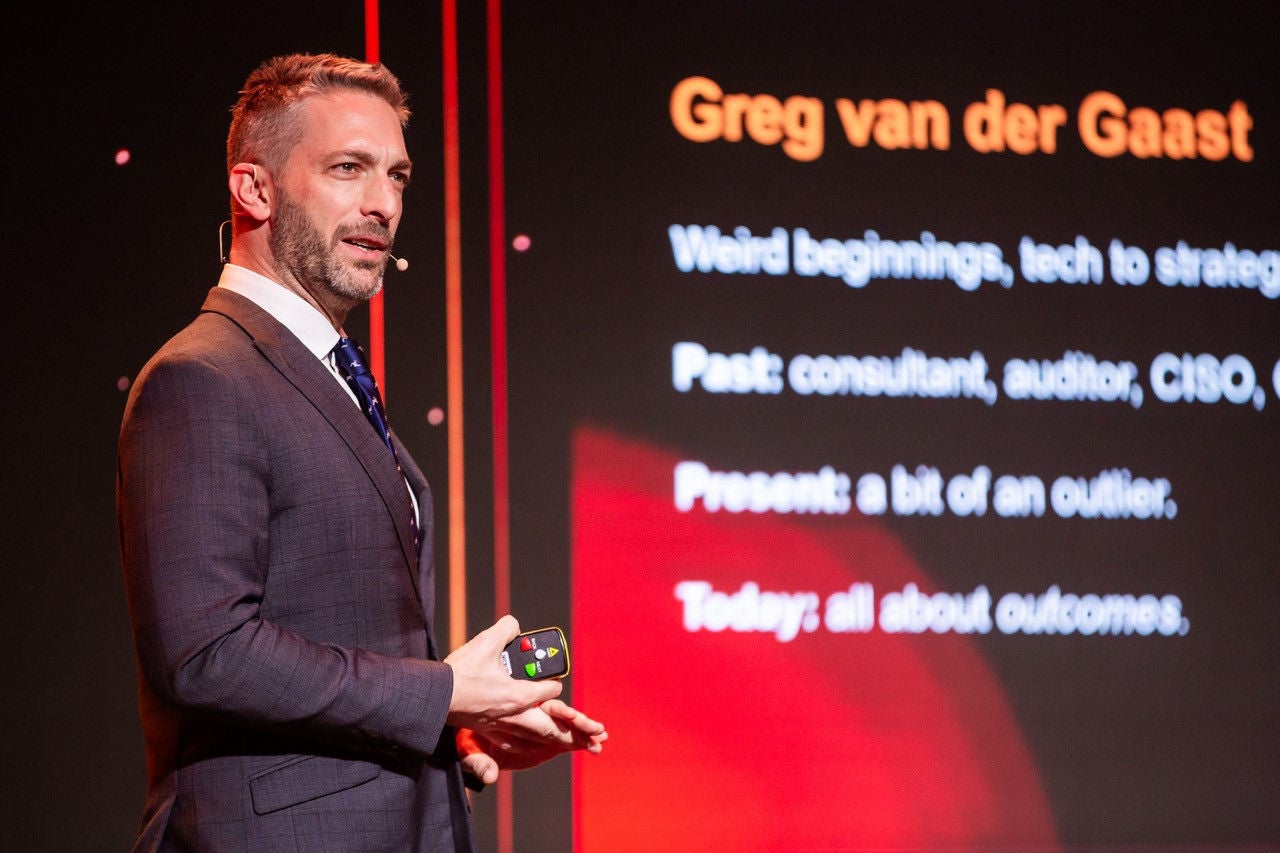
جريج فان دير غاست في حدث Space4Commerce التابع لماستركارد العام الماضي في بودابست. 


تطور غير متوقع للمصير بتقنية عالية

في مشهد يبدو أنه مستمد من إلهامه السينمائي، كان فان دير غاست يبلغ من العمر 16 عامًا تقريبًا عندما اخترق منشأة أسلحة نووية هندية وسرق بيانات من تجارب نووية تحت الأرض. ويقول: «كانوا يستخدمون إصدارًا قديمًا من خادم البريد، الذي خدعته لإعطائي حسابًا إداريًا». وضعه هذا على رادار عدد من وكالات الاستخبارات، وفي النهاية تم اختياره كواحد من أفضل 5 قراصنة شهرة في العالم.

كان فان دير غاست قد انتقل للتو من أوروبا إلى الولايات المتحدة في خريف عام 1998 عندما طرقت مجموعة من الرجال الذين يرتدون بدلات من وكالة تابعة لوزارة الدفاع الأمريكية بابه. ويقول: «اعتقدت أنهم في الواقع من دائرة الهجرة، لأنني تجاوزت مدة تأشيرتي البالغة 90 يومًا».

لحسن الحظ بالنسبة للهاكر المراهق، كانت الوكالة تتطلع إلى تجنيد نجوم صاعدين من العمل السري الافتراضي، وليس محاكمتهم. في تلك اللحظة، قام بتغيير موقفه بسرعة وبدأ العمل مع وزارة الدفاع في عملية مشتركة مع مكتب التحقيقات الفيدرالي على مدى السنوات الثلاث المقبلة. تضمن العمل جمع معلومات استخبارية عن المتسللين والأنشطة الإجرامية المحيطة، بالإضافة إلى التحقيق في انتهاكات البيانات ذات المصلحة الوطنية.

كان هذا التدريب غير التقليدي بمثابة نقطة انطلاق لمهنة مدتها 25 عامًا كخبير في الأمن السيبراني ومتحدث رئيسي ومستشار مؤسسي، مما أدى إلى دوره الحالي كمؤسس ومدير إداري لشركة Sequioa Consulting، حيث يساعد القادة التنفيذيين والمنظمات العالمية على «تقليل الأمن السيبراني والقيام بمزيد من الأعمال بشكل آمن».


أعتقد أن ما تعلمته كان يتعلق أكثر بكيفية منع جميع هذه الانتهاكات تقريبًا لو تعاملت المنظمات ببساطة مع أساسيات تكنولوجيا المعلومات وحرصت على إنضاج عملياتها بنشاط.

Greg van der Gaast


ويقول: «لقد بدأت بتعلم دروس حول الأساليب والتكتيكات والقدرات التي يستخدمها المتسللون». «ولكن بعد فوات الأوان؟ أعتقد أن ما تعلمته كان يتعلق أكثر بكيفية منع جميع هذه الانتهاكات تقريبًا لو تعاملت المنظمات ببساطة مع أساسيات تكنولوجيا المعلومات وحرصت على تطوير عملياتها بنشاط».

هذا هو النهج الذي تدافع عنه شركته. في الواقع، تطبق الشركة منهجيات من الاستشارات الإدارية والتفكير المرن والتخصصات الأخرى في سياق التكنولوجيا لتحسين عمليات تكنولوجيا المعلومات بحيث يكون هناك عدد أقل من نقاط الفشل التي يمكن للجهات الفاعلة في مجال التهديد استغلالها.

ومن الأمثلة البسيطة على ذلك وجود مصنع سيارات تعاني فيه كل سيارة يتم إنتاجها من عيوب، مثل عجلة القيادة خارج المركز، والمسامير المفقودة من أذرع التعليق، وخطوط الفرامل المليئة بالهواء وغيرها من العيوب. ويقول إنه سيكون من السخف توظيف المزيد من الأشخاص لإصلاح كل هذه العيوب في السيارات الجاهزة. يمكنك بدلاً من ذلك معالجة المشكلة، التي من المحتمل أن تكون قيد المعالجة، في محطة خط التجميع حيث تحدث هذه العيوب - تقليل عدد العيوب وتقليل التكاليف أيضًا.

ومع ذلك، يقول فان دير غاست، إن النهج المتبع في الأمن السيبراني هو الأول إلى حد كبير، وبالتالي ظلت الصناعة إلى حد كبير تفاعلية بدلاً من استباقية، مع بقاء الأسباب الكامنة دون تغيير في الغالب.

«في الأساس، نحن في سباق تسلح [يبقي المتسللين بعيدًا عن نقاط ضعفنا]، لكننا بحاجة إلى أن نسأل أنفسنا لماذا نواجه الكثير من التحديات؟ «، كما يقول. «وهذا يعني، لماذا لدينا نقاط الضعف هذه في المقام الأول؟»

كان المخترق السابق يطرح مثل هذه الأسئلة العامة على مدى العقود الثلاثة الماضية، وهو خط من الأسئلة لم يكن أبدًا أكثر أهمية من أي وقت مضى للشركات والمجتمع ككل.


التخطيط لمستقبل الأمن السيبراني

ويقول إن أبسط طريقة للنظر إلى الأمان هي أنه يتعلق بالثغرات الأمنية التي يتم استغلالها، وهذه الثغرات الأمنية هي مشكلات تتعلق بالجودة بشكل فعال - عيوب في التعليمات البرمجية والتكوين والثغرات في التحكم والتصميم والتخطيط وحتى الثقافة.

ويقول إن معالجة هذه المشكلات تقلل من عدد نقاط الضعف، لذلك هناك القليل الذي يمكن استغلاله، بدلاً من الاضطرار إلى تكثيف الدفاعات أمام نقاط الضعف هذه. ويضيف أن هذا لا يؤدي فقط إلى تقليل الإنفاق على الأمن - بل يميل أيضًا إلى جعل عمليات الأعمال وتكنولوجيا المعلومات أكثر كفاءة، مما يقلل من تكلفتها أيضًا.

«بمجرد أن تبدأ في التركيز على الأمان بشكل أكبر كدالة للعملية والجودة، عندما تبدأ في القيام بالأمور بشكل صحيح، فإنك لا تقوم بإصلاح المشكلات الأساسية فحسب، بل يمكنها أيضًا مساعدة الشركة على إحداث تغيير إيجابي وتوفير المال.»

يبدأ Van der Gaast دائمًا في تأمين المؤسسات من خلال الوصول إلى جذور مشاكلها والبحث بشكل أعمق بكثير من مستشاري الأمن المهتمين بالتكنولوجيا. ويقول: «تميل معظم الشركات إلى اتباع نهج للأمن السيبراني حيث تعمل باستمرار على إخماد الحرائق». «بدلاً من ذلك، أحاول النظر في سبب أي مخاوف تتعلق بتكنولوجيا المعلومات.

«هل تأتي التحديات من تصميم التطبيقات؟ هل تستخدم أقسام الأعمال المختلفة عمليات تكنولوجيا المعلومات والموردين المختلفين؟» هو يضيف. «بمجرد فهم السبب الجذري للمخاوف، يمكنك البدء في تحسينها والقضاء عليها بشكل منهجي.»


اتباع نهج مختلف للجرائم الإلكترونية

يعتقد Van der Gaast أننا بحاجة إلى تغيير تركيزنا على كيفية تعاملنا مع مشكلة الجرائم الإلكترونية. بدلاً من النظر إلى المجرمين، نحتاج إلى التركيز على سبب سهولة الجريمة.

ويذكر أن جميع الانتهاكات تقريبًا تنطوي على ثغرات أمنية معروفة مع الإصلاحات المتاحة، وأنه في معظم الحالات كانت هذه الإصلاحات متاحة لأكثر من عام.

«إذا وضعت كيسًا من الحبوب في حديقتك، فلن تفاجأ عندما تجد أن لديك آلاف الفئران بعد أسبوع. الحل المثالي ليس إخماد وإدارة الآلاف من مصائد الفئران، بل تخزين الحبوب بشكل أفضل، أو تغيير العملية لمعرفة سبب حاجتك إليها.»

النتيجة: يمكنك تثبيت أفضل نظام للأمن السيبراني على هذا الكوكب، ولكن إذا لم تكن لديك أدوات إدارة الهوية المناسبة، ولم يتم تدريب موظفيك بشكل كافٍ، ولم تقم بتصحيح أنظمتك أو أجهزتك أو تطبيقاتك وترقيتها، فيمكن للقراصنة ببساطة تجنب دفاعاتك، سواء كانت رقمية أو غير ذلك، كما يقول. 


إعطاء الأشخاص الأدوات اللازمة لدرء التهديدات الإلكترونية

وفي نهاية المطاف، وفي عصر التهديدات المتزايدة المدعومة بالذكاء الاصطناعي مثل الهجمات الآلية ومقاطع الفيديو المزيفة، يقولفان دير غاست إن الدفاع الناجح عن مؤسسة حديثة من مجرمي الإنترنت يحتاج إلى التدريب والتعليم والنهج الاستباقي - وليس رد الفعل -.

بمجرد فهم هذه التهديدات، يمكن غالبًا تحييدها من خلال تنفيذ أسس متينة - لا يهم مدى سرعة الهجوم إذا لم تكن عرضة له - والعمليات، مثل تحويلات الأموال التي تتم دائمًا من خلال عملية محددة ليست عرضة للتزييف العميق.

في نظره، أفضل شيء يمكنك القيام به لمساعدة مؤسستك هو تحديد المشكلات التي تسبب نقاط الضعف لديك ومعالجتها، في أعلى مستوى ممكن، حتى من خلال النظر في القضايا التنظيمية والثقافية. ثم اطلب من فرق الأمن العمل مع جميع أجزاء المؤسسة لفهم جميع عمليات الأعمال وتكنولوجيا المعلومات والمساعدة في إعادة تعريفها حسب الحاجة لتقليل أي مخاطر قد تسببها وأن تكون على دراية بأي مخاطر متبقية.

فقط بمجرد قيام المنظمات بذلك، وفهم قضاياها الأساسية، يمكنها صياغة استراتيجية وخارطة طريق إلى مكان أفضل.

مثلما كان يمزق كتب الكمبيوتر منذ عقود، لا تزال اهتمامات فان دير غاست اليوم تنطوي على استيعاب الكثير من المعلومات. يقول مجرم الإنترنت السابق، الذي تشمل هواياته اليوم إصلاح السيارات وقراءة أي شيء يمكنه الحصول عليه حول أفضل الممارسات التجارية، إن النجاح في الأمن السيبراني هو أكثر بكثير من مجرد البرمجيات: «العديد من التحديات التي أجدها تعود إلى الثقافة أكثر من الحلول عالية التقنية».

مكافحة الاحتيال في الدفع على نطاق واسع

تجمع معلومات التهديدات من Mastercard Threat Intelligence، التي تم الإعلان عنها في Money 20/20، رؤى الشركة حول الاحتيال في عمليات الدفع مع معلومات التهديدات من Recorded Future لتقليل المخاطر وتعزيز المرونة.