6 de janeiro de 2026
O telefone de Lilly começou a tocar, acordando-a de um cochilo. Ela atendeu e foi subitamente lançada em um cenário de pesadelo.
Do outro lado da linha, um homem cuja voz ela não reconheceu disse-lhe que tinha sofrido um acidente de carro com a mãe dela e que agora a mantinha contra a sua vontade na parte de trás da sua caminhonete. Lilly conseguia ouvir a voz da mãe durante a chamada, dizendo-lhe: "Não sei o que vai acontecer comigo."
Lilly, cujo nome completo não está sendo divulgado para proteger sua identidade, foi orientada a dirigir até um posto de gasolina próximo e entregar ao interlocutor $ 15.000 pela libertação de sua mãe. Ela dirigiu até lá freneticamente enquanto o interlocutor insistia que ela permanecesse ao telefone com ele durante todo o tempo.
Lilly foi alvo de um golpe de falsidade ideológica, que usa IA e tecnologia deepfake para enganar entes queridos para que enviem dinheiro ou outras informações a cibercriminosos.
Então, tão repentinamente quanto ela se viu nessa situação, tudo mudou — como se uma lâmpada tivesse se acendido em sua cabeça.
“Estou com medo, Lilly. Você precisa me ajudar”, disse a voz de sua mãe.
“Foi quando desliguei o telefone”, explicou Lilly. “Eu sabia que minha mãe jamais me diria algo assim. Ela não me colocaria nessa situação.”
Lilly então entrou em contato diretamente com sua mãe e irmã. Ela acabou descobrindo que sua mãe não tinha sofrido um acidente de carro e estava completamente segura. O autor da chamada usou um clone deepfake da voz dela para enganar Lilly, fazendo-a pensar que todo o esquema elaborado era real.
Esta história, parte da nova série documental da Mastercard “Anatomy of a scam”, destaca como fraudes e golpes Become muito mais profissionais, difundidos e sofisticados nos últimos anos. Os cibercriminosos estão aproveitando novas tecnologias, incluindo IA generativa e ferramentas de voz deepfake, e usando praticamente qualquer plataforma de comunicação — mensagens de texto, chamadas telefônicas, e-mail, chats de vídeo, mídias sociais e aplicativos de relacionamento — para alcançar potenciais vítimas. Os golpes agora podem surgir em qualquer lugar e, à medida que dispositivos conectados e serviços de internet se tornam mais presentes em nossas vidas, os consumidores precisarão Become muito mais vigilantes.
Segundo algumas estimativas, o cibercrime tornou-se uma indústria multibilionária. Somente nos EUA, o FBI informou que houve 859.532 denúncias de crimes na internet em 2023, o ano mais recente relatado, chegando a US$ 16 bilhões em perdas — um aumento de 33% em relação ao ano anterior.
Mas os "mocinhos" não estão apenas de braços cruzados deixando isso acontecer. Empresas de uma infinidade de setores estão investindo em novas tecnologias para frustrar esses ataques, e os governos também estão intensificando seus esforços.
“Vamos combater isso. Temos as ferramentas, temos os meios, temos as pessoas mais inteligentes, temos todas as capacidades e todos estão a bordo”, disse Ilya Volovik, que lidera a equipe de Inteligência contra Fraudes em Pagamentos na Recorded Future, uma empresa de inteligência contra ameaças adquirida pela Mastercard há um ano. “Não há uma única pessoa a quem você possa perguntar que não tenha sido afetada por isso, ou apenas irritada por isso, ou que não tenha tido seu tempo desperdiçado por isso. Isso realmente saiu do controle, e nós vamos derrotar isso.”
Para a série, a equipe da Mastercard conversou com especialistas em segurança cibernética, telecomunicações e serviços financeiros em Nova York, Flórida, Califórnia, Virgínia e Londres para entender as táticas que os cibercriminosos usam hoje e como as pessoas podem evitar cair em golpes.
Nossa equipe visitou Tampa, Flórida, para encontrar Volovik e Andrei Barysevich, outros especialistas em cibersegurança da Recorded Future.
Volovik, um veterano da Força Aérea dos EUA, trabalhou anteriormente na Unidade de Inteligência Cibernética da Promotoria do Distrito de Manhattan, onde ajudou a investigar crimes financeiros e hackers do Leste Europeu. Barysevich foi consultor e analista do FBI e cofundou uma empresa de inteligência contra fraudes chamada Gemini Advisory.
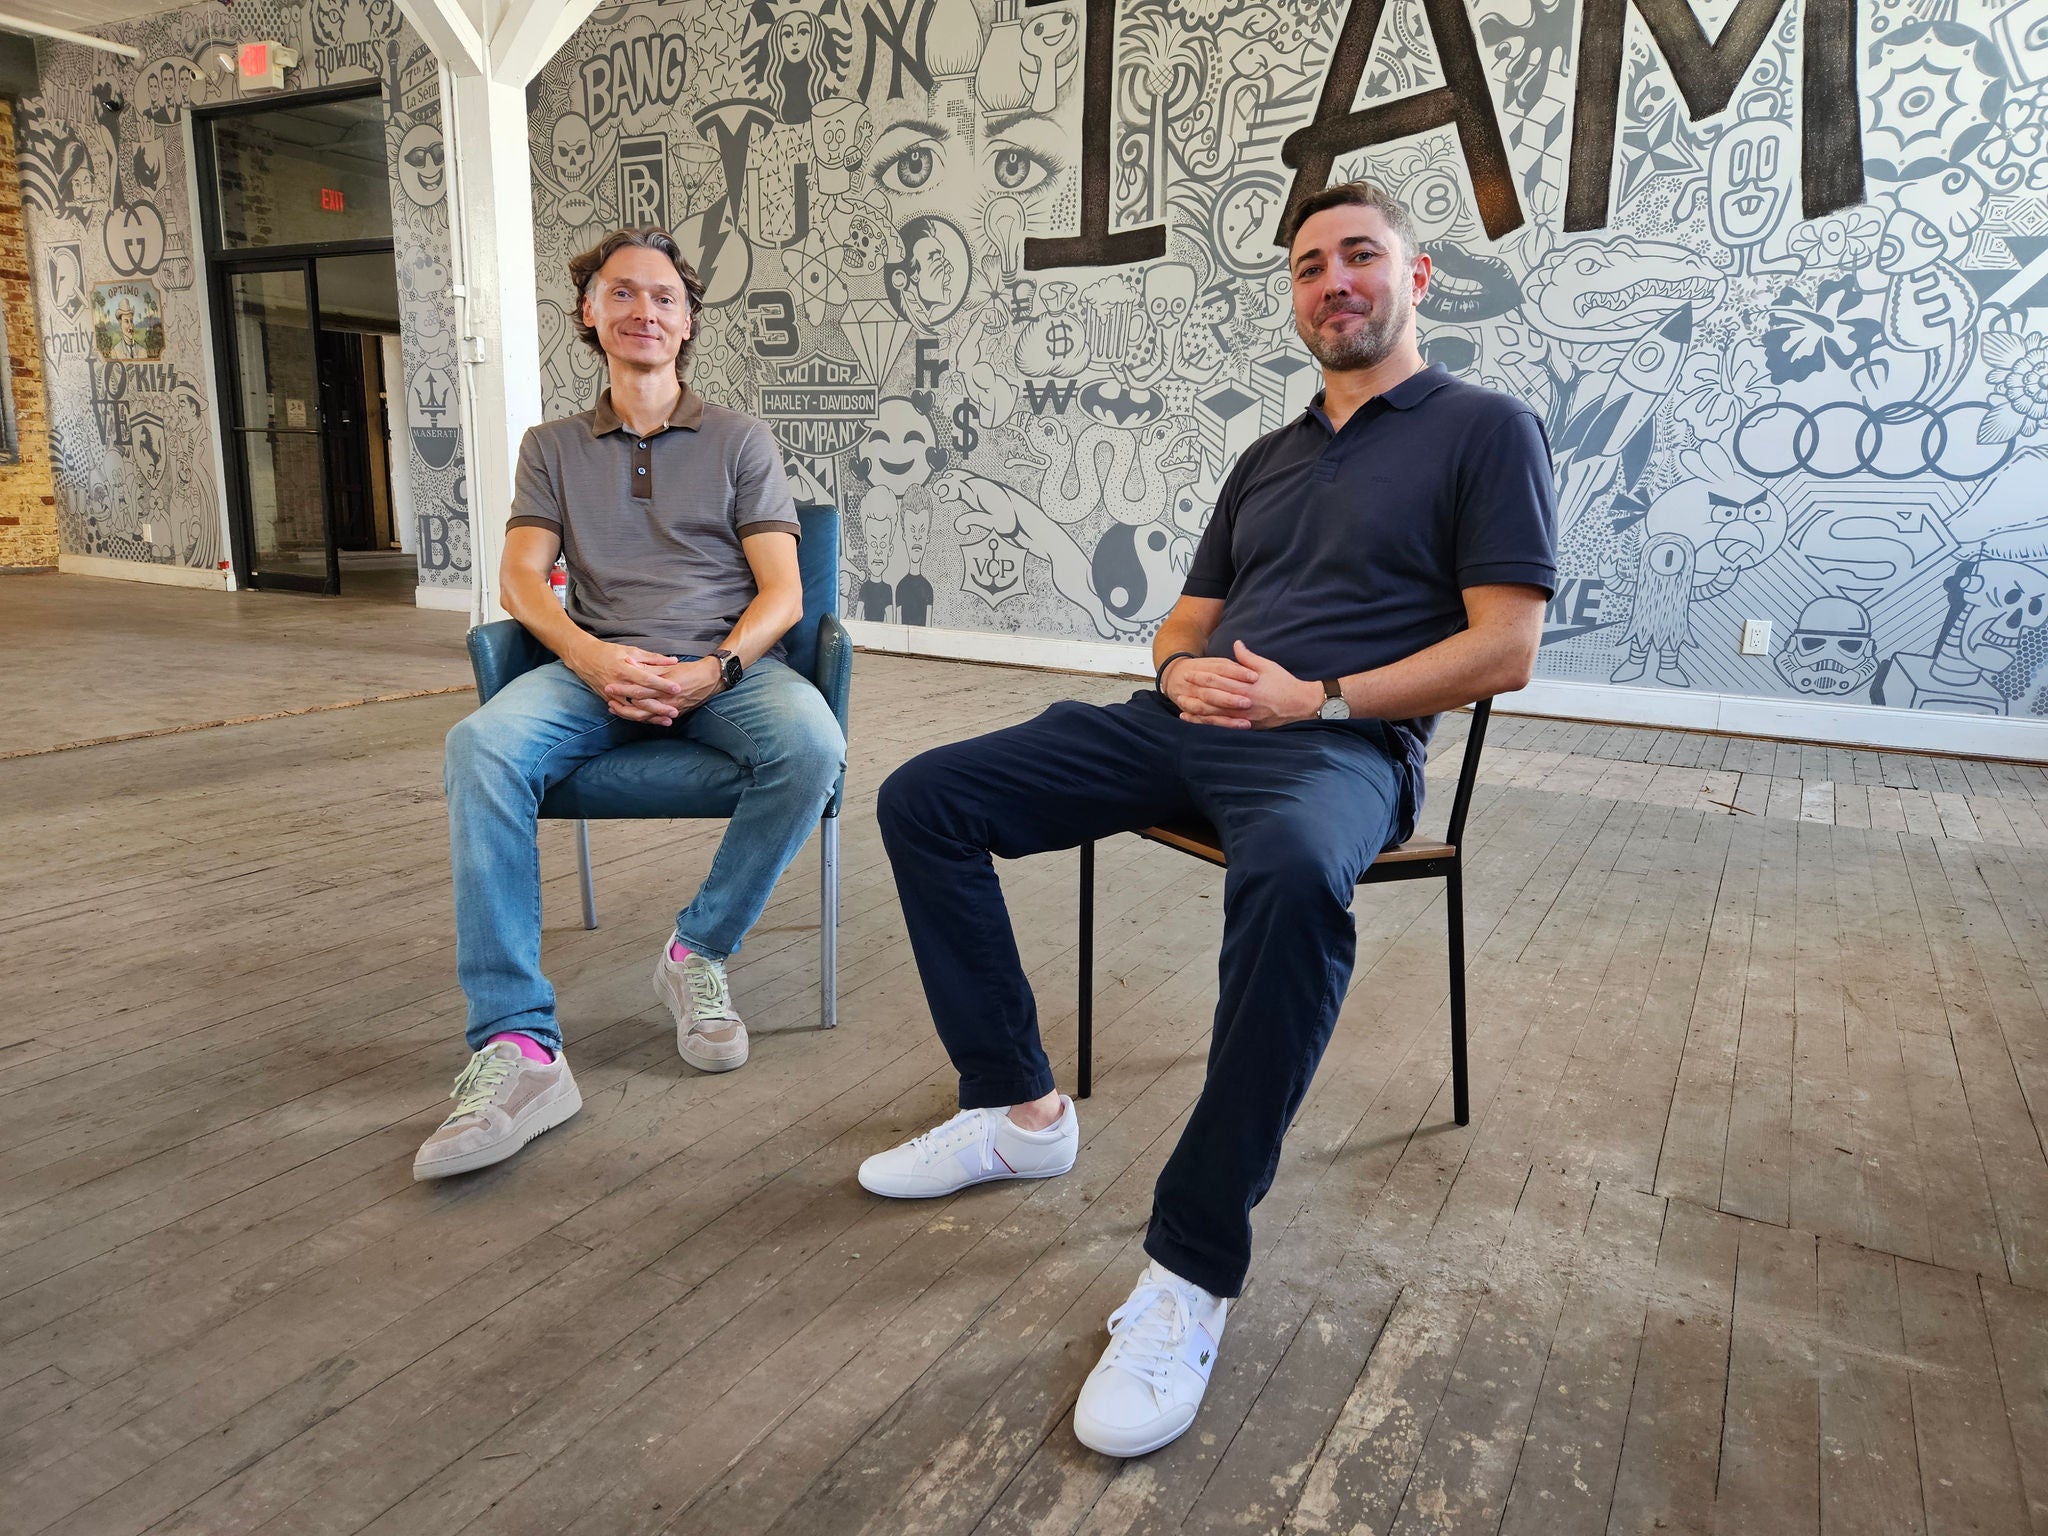
Andrei Barysevich, à esquerda, e Ilya Volovik, à direita, usam sua expertise investigativa para desenvolver inteligência de ameaças para os clientes da Recorded Future. (Crédito da foto: Ben Fox Rubin)
Volovik descreveu como o ransomware — um ataque no qual criminosos congelam os sistemas de computador de uma organização ou roubam seus dados, interrompendo o ataque apenas em troca de um resgate — costumava ser um processo muito mais complicado e manual. Os agentes de ameaças precisavam realizar trabalhos de codificação para identificar vulnerabilidades em um sistema e criar ferramentas de criptografia. Hoje existe algo chamado ransomware as a service (RaaS), o que significa que as ferramentas de ransomware Become tão comuns que possuem seu próprio termo corporativo. As ferramentas de RaaS incluem software automatizado e painéis de controle que tornam esses ataques muito mais fáceis de realizar, especialmente para criminosos que não são programadores experientes em tecnologia. Na dark web, também podem ser encontrados kits fáceis de usar e guias práticos para diferentes tipos de golpes.
O cibercrime tornou-se uma profissão e uma indústria, com grupos de hackers e call centers operando vários tipos de golpes em uma escala muito maior do que a que poderia ser alcançada há cinco anos.
Usando essas novas ferramentas, hackers podem lançar uma rede ampla com custo mínimo e ver como as vítimas em potencial respondem a eles. Em alguns casos, eles não discriminam ao focar em grupos demográficos específicos, sabendo que qualquer pessoa é uma vítima em potencial. Alguns podem enviar milhares de mensagens de golpes genéricas por dia e, mesmo que apenas uma pequena fração resulte em um roubo bem-sucedido, o golpe pode ser lucrativo e ajudar a financiar mais golpes no futuro.
“Há muito dinheiro a ser ganho com o cibercrime”, disse Barysevich.
Em outros casos, eles podem usar as redes sociais para serem muito específicos, compartilhando ofertas falsas de produtos populares para os tipos exatos de consumidores com maior probabilidade de desejá-los. Ou, como no caso de Lilly, eles poderiam pesquisar detalhes sobre uma possível vítima — incluindo seus hobbies, trabalho, família e colegas — e organizar um ataque de golpe.
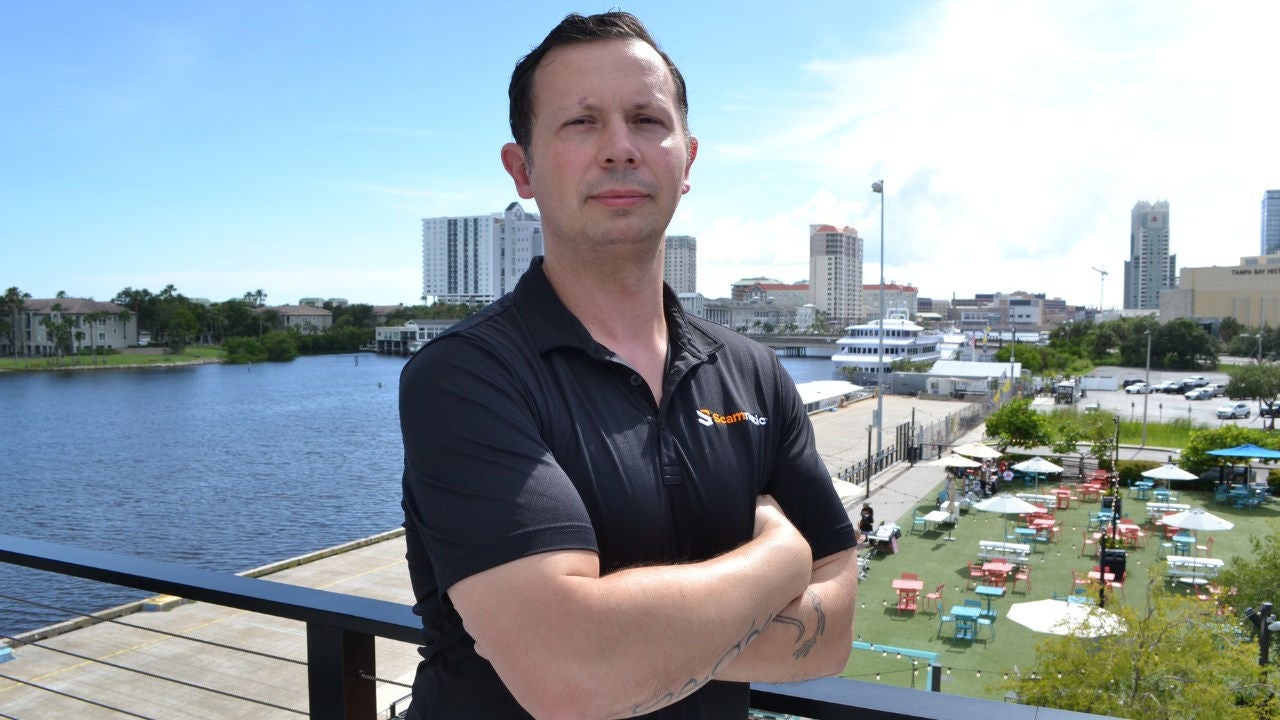
Al Pascual, à esquerda, CEO da Scamnetic, uma empresa de proteção contra golpes, e Tony Lutz, à direita, que lidera os negócios da Verizon para o setor de serviços financeiros, concentram-se em muitos aspectos das fraudes e golpes contra o consumidor. Eles participaram da série "Anatomy of a scam" durante a parada da equipe de produção em Tampa, Flórida, para discutir golpes por mensagem de texto e telefone, bem como novas maneiras pelas quais os cibercriminosos estão tentando enganar os consumidores. (Crédito da foto: Ben Fox Rubin)
Barysevich nos guiou pelas etapas de um golpe típico por mensagem de texto: você recebe um SMS no seu celular dizendo que tem um pacote esperando por você. Ou você tem pagamentos de pedágio rodoviário pendentes. Ou você ganhou uma viagem gratuita para as Bahamas. Ou lhe ofereceram uma nova oportunidade de trabalho remoto. Ou sua conta bancária foi hackeada. De certa forma, o conteúdo da mensagem não importa realmente — a única coisa que importa é se você responderá. Barysevich explicou como, quando você o faz — seja ligando para um número incluído na mensagem ou respondendo ao SMS —, um golpista responderá, tentando mantê-lo engajado e extrair informações de você, incluindo seu nome, endereço, informações de login bancário e dados do cartão de crédito.
Depois que um golpista obtém acesso à sua conta bancária, ele pode iniciar uma transferência bancária.
“Uma vez que o dinheiro sai da sua conta bancária, é isso. Você não vai receber isso de volta”, disse Barysevich.
Em seguida, fomos à sede do Serviço Secreto dos EUA em Washington, D.C., um dos centros nervosos mais críticos para a aplicação da lei nacional. Ilustrando o perigo, a longevidade e as mudanças contínuas da missão, o edifício inclui um mural de honra para membros do Serviço Secreto mortos em serviço que remonta a 1902, com um dos primeiros registros homenageando o agente Joseph A. Walker, que foi assassinado enquanto conduzia uma investigação de fraude fundiária.
Conhecemos Krzysztof “Kris” Bossowski, agente especial assistente encarregado da política cibernética e ex-engenheiro de testes de software com mais de 20 anos de experiência no Serviço Secreto.
"Nos últimos três anos, vimos uma mudança gigantesca de hackers que visavam empresas — o que se deve, em parte, ao fato de as empresas terem reforçado sua postura de segurança cibernética — para agora visarem mais os cidadãos dos EUA", disse ele.
Bossowski alertou os consumidores para evitarem duas coisas: interagir com estranhos online ou em chamadas e compartilhar informações pessoais demais sobre si mesmos nas redes sociais, especialmente se forem compartilhadas publicamente.
“O que pode parecer bastante inocente, em que alguém envia uma mensagem que parece ter sido enviada inadvertidamente para a pessoa errada, é na verdade uma tática para tentar fazer com que a pessoa comece a falar com eles”, disse ele. “E, uma vez que começam a falar com eles, a conversa continua e, pouco a pouco, eles conseguem começar a atraí-los para o roteiro.”
Eva Velasquez, CEO da organização sem fins lucrativos Identity Theft Resource Center, concordou que as pessoas sempre precisam estar mais vigilantes online.
“Eu sempre lembro às pessoas: se você não iniciou esse contato — seja por e-mail, telefone ou mensagem de texto —, vá até a fonte e verifique”, disse ela. “A realidade é que todos estão vulneráveis, apenas de formas diferentes.”
Embora muitos especialistas com quem conversamos tenham enfatizado a importância de verificar informações online, os consumidores admitem prontamente que ainda são suscetíveis a truques comuns de golpistas. Em uma pesquisa global recente da Mastercard e da Harris Poll, quase metade dos consumidores admitiu que provavelmente ignoraria avisos de segurança e outros sinais de alerta se encontrasse um item popular online com um grande desconto.
“Pense sobre o motivo pelo qual está fazendo seu pagamento. Você está sendo pressionado a fazer um pagamento? “Você está fazendo um pagamento porque tem FOMO, pois esta oferta parece boa demais para ser verdade?”, disse Simon Collins, diretor de franquias da Mastercard. “Pessoalmente, o que faço é: se não tenho certeza, apenas faço uma pausa, afasto-me um pouco, talvez tome um café. Apenas pense sobre isso.”
Isso lhe dará tempo para fazer mais pesquisas sobre um site, procurá-lo online e verificar avaliações e outros pontos de dados de terceiros. Os golpistas frequentemente prosperam com esse senso de urgência ou medo de perder algo, portanto, interrompê-lo pode ajudar muito, disseram-nos esses especialistas.
É, de certa forma, como Lilly conseguiu se livrar da chamada de golpe. Assim que percebeu que algo estava errado, ela encerrou a chamada e buscou outras provas para verificar o que estava realmente acontecendo.
Ainda assim, ela disse reconhecer que a ameaça só cresceu ao longo dos anos: "Isso pode acontecer com qualquer pessoa."