6 janvier 2026
Le téléphone de Lilly se mit à sonner, la réveillant d’une sieste. Elle répondit et se retrouva soudain plongée dans un scénario cauchemardesque.
À l’autre bout de l’appel, un homme dont elle ne reconnaissait pas la voix lui avait dit qu’il avait eu un accident de voiture avec sa mère et la retenait maintenant contre son gré à l’arrière de son camion. Lilly entendit la voix de sa mère pendant l’appel, lui disant : « Je ne sais pas ce qui va m’arriver. »
Lilly, dont le nom complet n’est pas rapporté pour protéger son identité, a été invitée à se rendre dans une station-service voisine et à donner à son appelant 15 000 $ pour la libération de sa mère. Elle s’y est précipitée en voiture pendant que l’appelant insistait pour qu’elle reste au téléphone avec lui tout le temps.
Lilly a été ciblée par une arnaque d’usurpation d’identité, utilisant l’IA et la technologie deepfake pour escroquer des proches afin qu’ils envoient de l’argent ou d’autres informations à des cybercriminels.
Puis, aussi soudainement qu’elle s’était retrouvée dans cette situation, tout changea — comme si une ampoule s’était allumée dans sa tête.
« J’ai peur, Lilly. Tu dois m’aider », dit la voix de sa mère.
« C’est là que j’ai raccroché », expliqua Lilly. « Je savais que ma mère ne me dirait jamais une chose pareille. Elle ne me mettrait pas dans cette situation. »
Lilly a alors contacté directement sa mère et sa sœur. Elle a fini par découvrir que sa mère n’avait pas eu d’accident de voiture et qu’elle était complètement en sécurité. L’appelante avait utilisé un clone deepfake de sa voix pour tromper Lilly en lui faisant croire que tout ce plan élaboré était réel.
Cette histoire, qui fait partie de la nouvelle série documentaire de Mastercard intitulée "Anatomie d'une escroquerie", montre comment la fraude et les escroqueries sont devenues beaucoup plus professionnelles, répandues et sophistiquées au cours des dernières années. Les cybercriminels exploitent de nouvelles technologies, y compris l’IA générative et les outils vocaux deepfake, et utilisent presque toutes les plateformes de communication — textos, appels téléphoniques, e-mails, visioconférences, réseaux sociaux et applications de rencontres — pour atteindre des victimes potentielles. Les escroqueries peuvent désormais surgir n'importe où et, à mesure que les appareils connectés et les services internet s'immiscent dans nos vies, les consommateurs devront se montrer beaucoup plus vigilants.
Selon certaines estimations, la cybercriminalité est devenue une industrie valant plusieurs milliers de milliards de dollars. Rien qu’aux États-Unis, le FBI a indiqué qu’il y avait eu 859 532 plaintes pour crimes sur Internet en 2023, la dernière année rapportée, atteignant 16 milliards de dollars de pertes — soit une hausse de 33 % par rapport à l’année précédente.
Mais les gentils ne restent pas les bras croisés à laisser faire. Des entreprises de nombreux secteurs investissent dans de nouvelles technologies pour contrer ces attaques, et les gouvernements renforcent également leur jeu.
« On va se battre contre ça. Nous avons les outils, les moyens, les personnes les plus intelligentes, toutes les capacités et tout le monde est d'accord", a déclaré Ilya Volovik, qui dirige l'équipe Payment Fraud Intelligence chez Recorded Future, une société de renseignement sur les menaces rachetée par Mastercard il y a un an. « Il n’y a pas une seule personne à qui tu puisses demander qui n’ait pas été affecté par ça, ou simplement irrité, ou qui ait perdu son temps à cause de ça. Ça a vraiment dégénéré, et nous allons vaincre ça. »
Pour la série, l’équipe de Mastercard a rencontré des experts en cybersécurité, télécommunications et services financiers à New York, en Floride, en Californie, en Virginie et à Londres afin de comprendre les tactiques utilisées aujourd’hui par les cybercriminels et comment les gens peuvent éviter d’être arnaqués.
Notre équipe s’est rendue à Tampa, en Floride, pour rencontrer Volovik et Andrei Barysevich, un autre expert en cybersécurité chez Recorded Future.
Volovik, vétéran de l’US Air Force, a auparavant travaillé à l’unité de cyberrenseignement du bureau du procureur de Manhattan, où il a aidé à enquêter sur les crimes financiers et les hackers d’Europe de l’Est. Barysevich était consultant et analyste pour le FBI et a cofondé une société de renseignement frauduleux appelée Gemini Advisory.
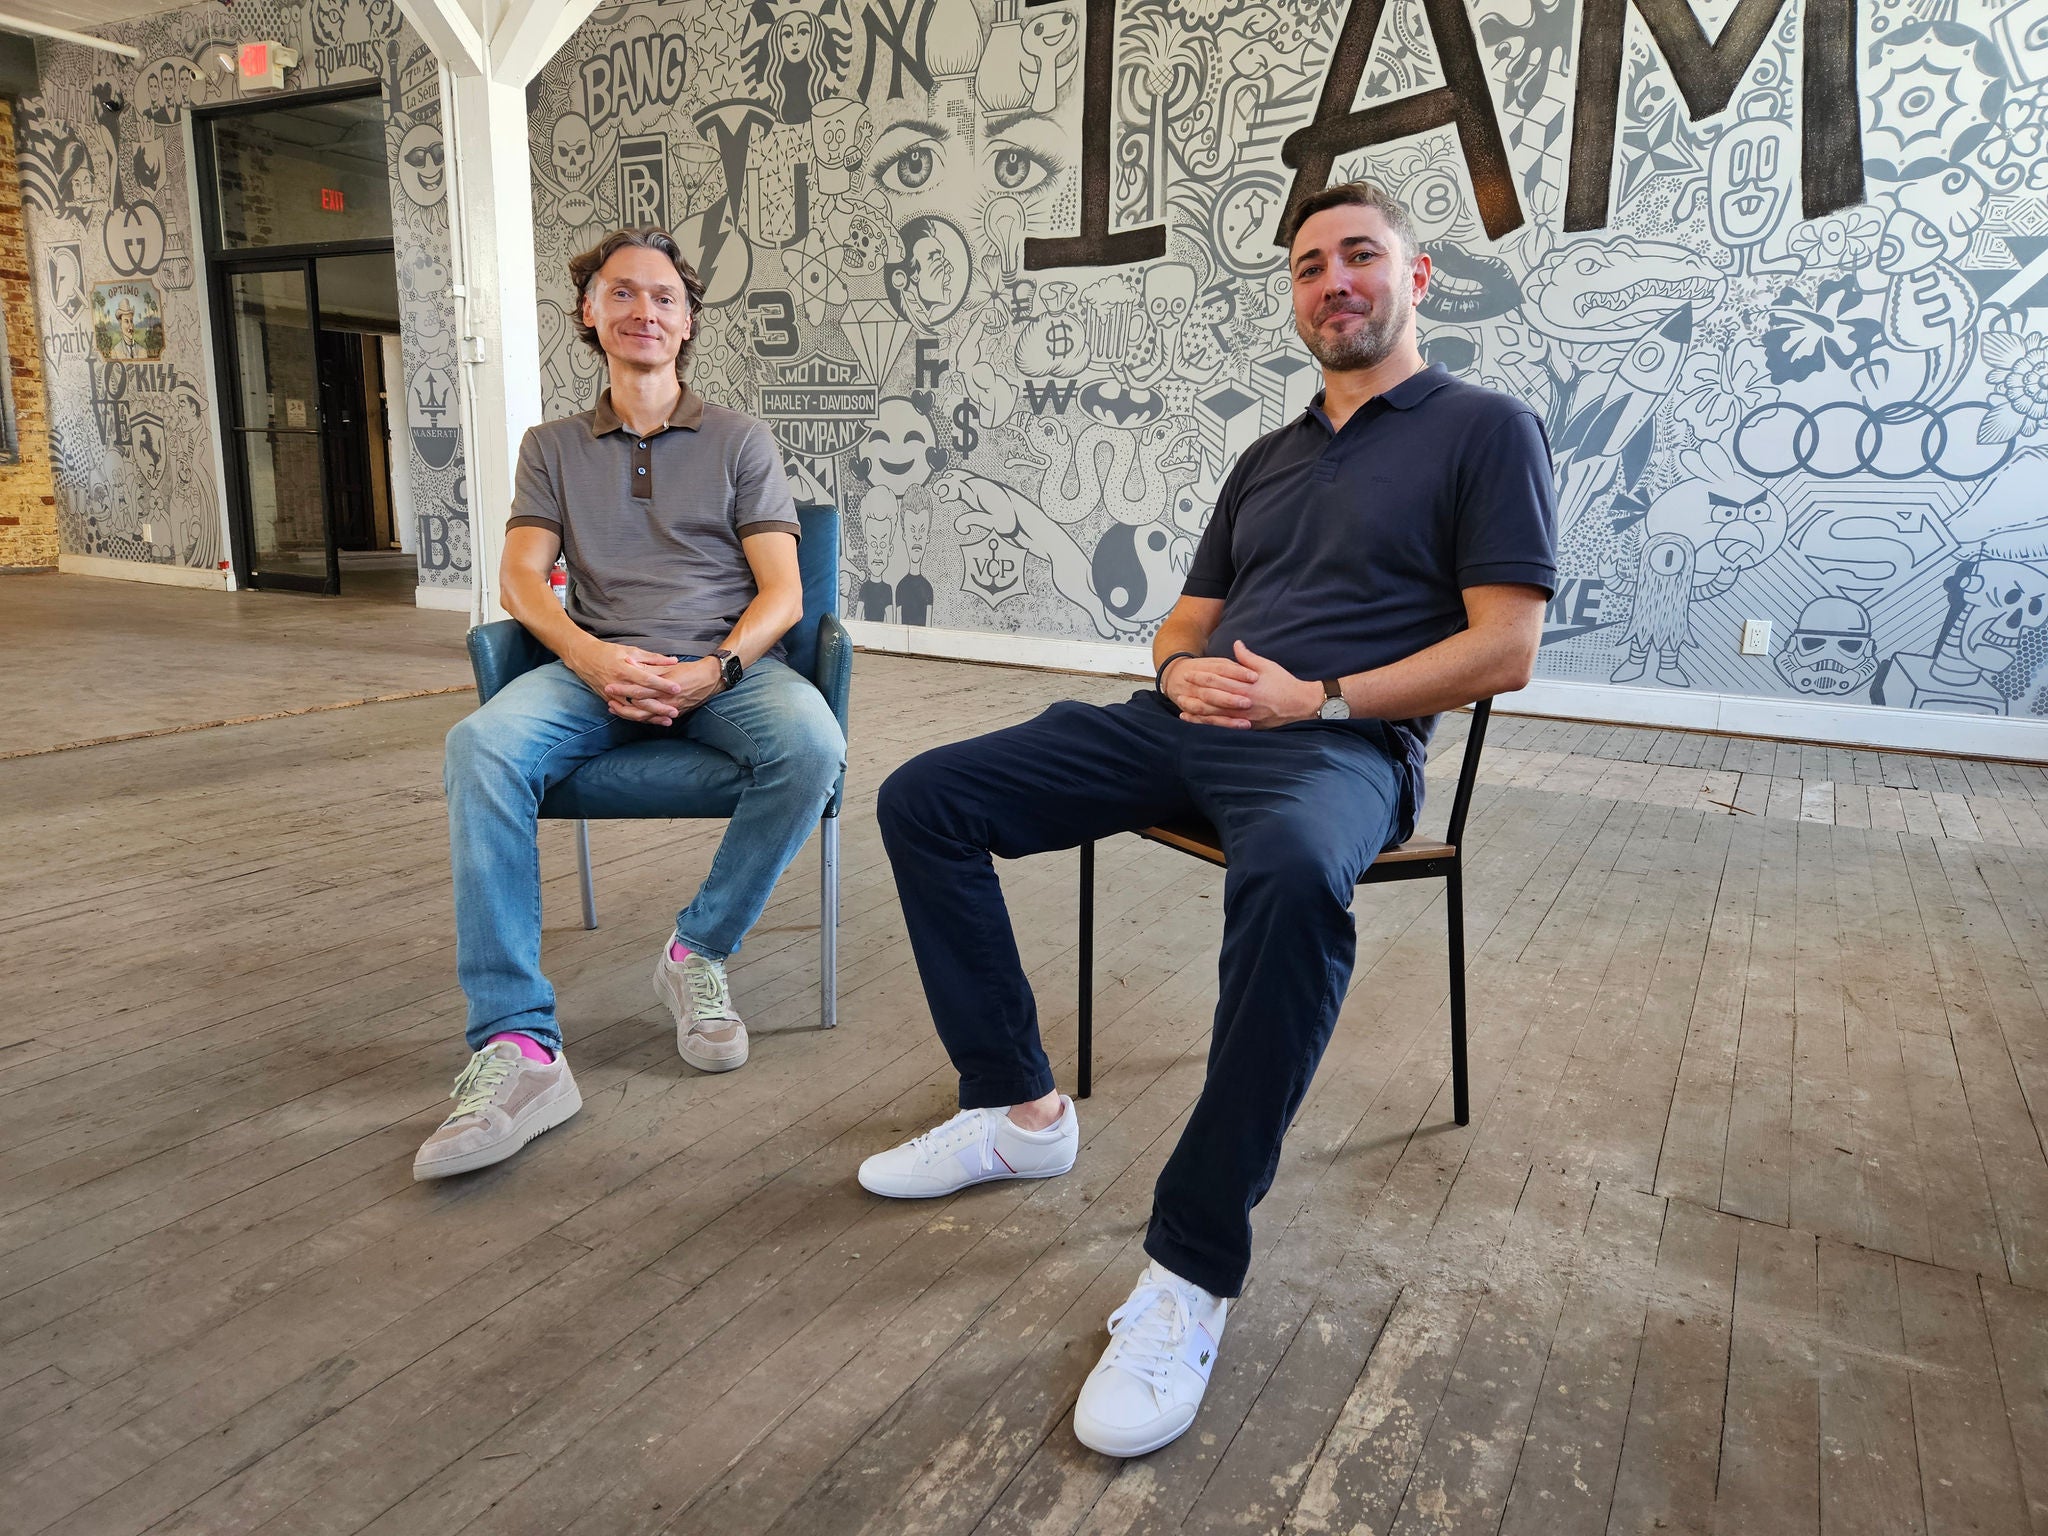
Andrei Barysevich, à gauche, et Ilya Volovik, à droite, utilisent leur expertise en investigation pour développer des renseignements sur les menaces destinés aux clients de Recorded Future. (Crédit photo : Ben Fox Rubin)
Volovik a décrit comment le ransomware — une attaque dans laquelle des criminels gèlent les systèmes informatiques d’une organisation ou volent leurs données, n’arrêtant l’attaque qu’en échange d’une rançon — était autrefois un processus beaucoup plus complexe et manuel. Les acteurs malveillants devaient effectuer du codage pour identifier les vulnérabilités d’un système et construire des outils de chiffrement. Aujourd’hui, il existe ce qu’on appelle le ransomware en tant que service (RaaS), ce qui signifie que les outils de ransomware sont devenus si courants qu’ils ont leur propre mot à la mode à consonance corporatiste. Les outils RaaS incluent des logiciels automatisés et des panneaux de contrôle qui facilitent grandement la réalisation de ces attaques, surtout pour les criminels qui ne sont pas des codeurs technophiles. Sur le dark web, on trouve aussi des kits faciles à utiliser et des guides pratiques pour différents types d’arnaques.
La cybercriminalité est devenue une profession et une industrie, avec des groupes de hackers et des centres d’appels menant divers types d’arnaques à une échelle bien supérieure à ce qui aurait pu être réalisé il y a seulement cinq ans.
Grâce à ces nouveaux outils, les hackers peuvent jeter un large filet à un coût minimal et voir comment les victimes potentielles réagissent. Dans certains cas, ils ne discriminent pas en se concentrant sur des groupes démographiques spécifiques, sachant que n’importe qui est une victime potentielle. Certains peuvent envoyer des milliers de messages frauduleux généralisés par jour, et même si seule une infime fraction aboutit à un vol réussi, l’arnaque peut être rentable et aider à financer d’autres arnaques à l’avenir.
« Il y a tellement d’argent à gagner en faisant de la cybercriminalité », a déclaré Barysevich.
Dans d’autres cas, ils peuvent utiliser les réseaux sociaux pour cibler les autres, en partageant de fausses offres de produits populaires aux types de consommateurs les plus susceptibles de les vouloir. Ou, comme dans le cas de Lilly, ils pourraient enquêter sur des détails sur une victime potentielle — y compris ses loisirs, son travail, sa famille et ses collègues — et organiser une arnaque.
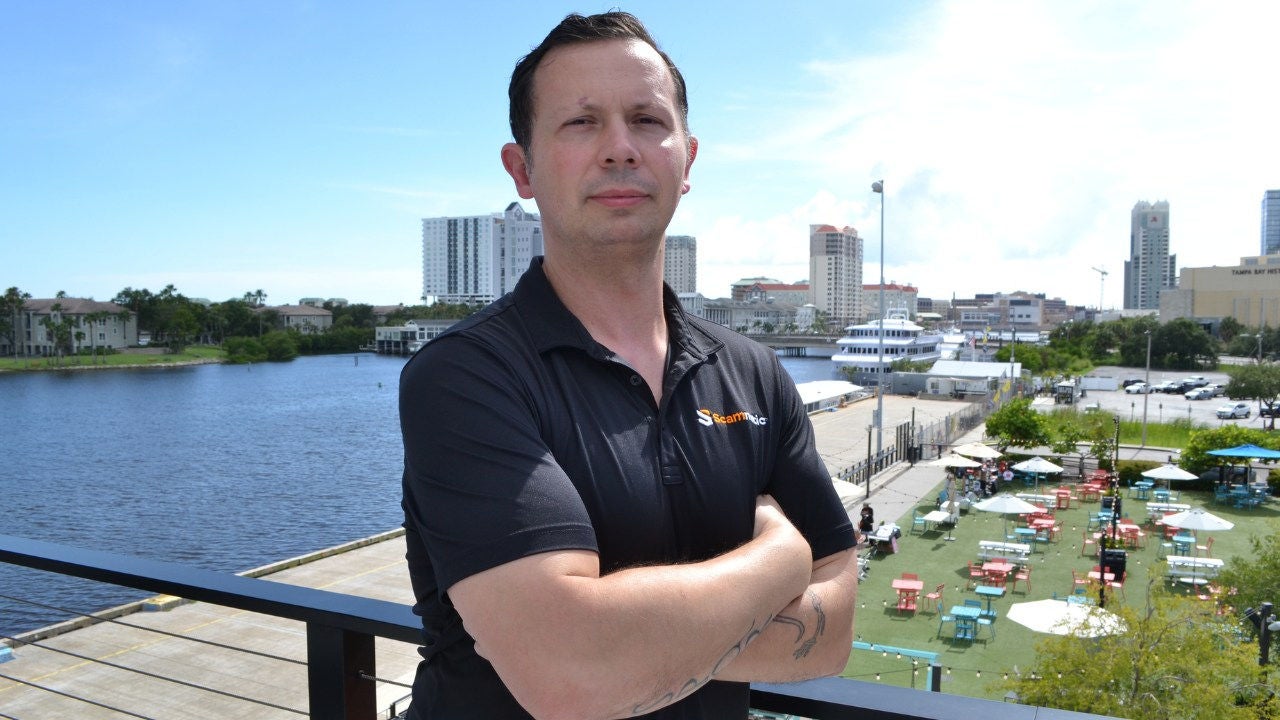
Al Pascual, à gauche, PDG de Scamnetic, une société de protection contre les arnaques, et Tony Lutz, à droite, qui dirige l’activité Verizon pour le secteur des services financiers, se concentrent tous deux sur de nombreux aspects des fraudes et arnaques aux consommateurs. Ils ont participé à la série « Anatomie d’une arnaque » lors de l’arrêt de l’équipe de production à Tampa, en Floride, pour discuter des arnaques par SMS et téléphone, ainsi que des nouvelles façons dont les cybercriminels tentent de tromper les consommateurs. (Crédit photo : Ben Fox Rubin)
Barysevich nous a expliqué les étapes d’une arnaque typique par SMS : vous recevez un SMS sur votre téléphone vous disant qu’un colis vous attend. Ou vous avez des paiements de péage sur les routes impayés. Ou tu as gagné un voyage gratuit aux Bahamas. Ou on vous propose une nouvelle opportunité de télétravail. Ou que votre compte bancaire a été piraté. D’une certaine manière, le contenu du message importe peu — la seule chose qui compte, c’est de savoir si vous répondrez. Barysevich a expliqué que lorsque vous le faites — soit en appelant un numéro inclus dans le texto, soit en répondant par SMS — un escroc répondra en essayant de vous maintenir impliqué et de vous soutirer des informations, y compris votre nom, votre adresse, vos informations de connexion bancaire et vos informations de carte bancaire.
Après qu’un escroc ait accédé à votre compte bancaire, il peut effectuer un virement bancaire.
« Une fois que l’argent quitte ton compte bancaire, c’est fini. Tu ne le récupéreras pas », dit Barysevich.
Ensuite, nous sommes allés au siège du Secret Service américain à Washington, D.C., l’un des centres névralgiques les plus critiques pour les forces de l’ordre nationales. Illustrant le danger, la longévité et les changements continus de la mission, le bâtiment comprend un mur d’honneur pour les membres tombés du Secret Service datant de 1902, l’une des premières entrées rendant hommage à l’agent Joseph A. Walker, assassiné lors d’une enquête pour fraude foncière.
Nous avons rencontré Krzysztof « Kris » Bossowski, agent spécial adjoint responsable de la politique cybernétique et ancien ingénieur en test logiciel avec plus de 20 ans d’expérience au sein du Secret Service.
« Au cours des trois dernières années, nous avons assisté à un énorme changement, passant des hackers qui s’en prennent aux entreprises — en partie parce que les entreprises ont renforcé leur posture de cybersécurité — à une attaque désormais plus importante envers les citoyens américains », a-t-il déclaré.
Bossowski a mis en garde les consommateurs contre deux choses : interagir avec des inconnus en ligne ou au téléphone, et partager trop d’informations personnelles sur eux-mêmes sur les réseaux sociaux, surtout si elles sont partagées publiquement.
« Ce qui peut sembler assez innocent, où quelqu’un envoie un message qui semble l’avoir envoyé par inadvertance à la mauvaise personne, est en réalité une tactique pour essayer de pousser la personne à lui parler », a-t-il déclaré. « Et une fois qu’ils commencent à leur parler, la conversation continue, et petit à petit, ils parviennent à les intégrer dans le scénario. »
Eva Velasquez, PDG de l’association à but non lucratif Identity Theft Resource Center, a convenu que les gens doivent toujours être plus vigilants en ligne.
« Je rappelle toujours aux gens que si vous n’avez pas initié ce contact — que ce soit par email, téléphone, SMS — allez à la source et vérifiez », a-t-elle déclaré. « La réalité, c’est que chacun est vulnérable, juste différemment. »
Bien que de nombreux experts que nous avons rencontrés aient souligné l’importance de vérifier les informations en ligne, les consommateurs admettent volontiers qu’ils restent vulnérables aux ruses courantes des escrocs. Dans une récente enquête mondiale menée par Mastercard et le Harris Poll, près de la moitié des consommateurs ont admis qu’ils sont susceptibles d’ignorer les avertissements de sécurité et autres signaux d’alerte s’ils trouvent un article populaire en ligne fortement réduit.
« Réfléchis à la raison pour laquelle tu fais ton paiement. Est-ce qu’on vous pousse à faire un paiement ? Faites-vous un paiement parce que vous avez du FOMO, car cet accord semble trop beau pour être vrai ? » a déclaré Simon Collins, directeur de la franchise Mastercard. « Personnellement, ce que je fais, c’est que si je ne suis pas sûr, je fais une pause, je fais un pas en arrière, peut-être prends un café. Réfléchis-y. »
Cela vous donnera le temps de faire plus de recherches sur un site, de le rechercher en ligne et de vérifier les avis et autres données tierces. Les escrocs s’épanouissent souvent grâce à ce sentiment d’urgence ou à la peur de passer à côté, donc court-circuiter cela peut beaucoup aider, nous ont dit ces experts.
C’est, d’une certaine manière, comment Lilly s’est sortie de son appel frauduleux. Une fois qu’elle a compris que quelque chose clochait, elle a coupé l’appel et a cherché d’autres preuves pour vérifier ce qui se passait réellement.
Pourtant, elle a dit qu’elle reconnaissait que la menace n’a fait que grandir au fil des ans : « Cela peut arriver à n’importe qui. »