9 février 2026
Le travail de toute une vie d’Udi Solomon a été de rendre les objets inanimés intelligents. Depuis plus de 25 ans, il est à l’avant-garde de la sécurisation des appareils physiques connectés, acquérant une expérience pratique approfondie de la manière dont les systèmes connectés sont construits, déployés et attaqués.
Solomon s’est concentré sur l’intersection de la cybersécurité, des réseaux de communication, des systèmes embarqués, de l’apprentissage automatique et, plus récemment, de l’IA, alors que les appareils connectés ont transformé le fonctionnement du monde. Des voitures connectées et des bornes de recharge pour VE, aux systèmes de point de vente portables, compteurs intelligents, caméras de sécurité et même bornes de parking, ces réseaux — collectivement appelés Internet des objets, ou IoT — ont permis des services entièrement nouveaux. Ils ont permis des gains spectaculaires en efficacité opérationnelle, automatisation et prise de décision basée sur les données dans des secteurs allant du transport et la vente au détail à l’énergie et aux villes intelligentes.
Mais Solomon a reconnu très tôt que ces appareils intelligents posaient également un défi fondamentalement nouveau en matière de sécurité. Contrairement aux systèmes informatiques traditionnels, ces appareils IoT - fabriqués par des milliers de fabricants différents, exécutant une variété d'applications - sont exposés sur le terrain, en dehors du périmètre traditionnel de protection de l'entreprise, vulnérables au piratage à distance, à la falsification physique et à l'exploitation à grande échelle.
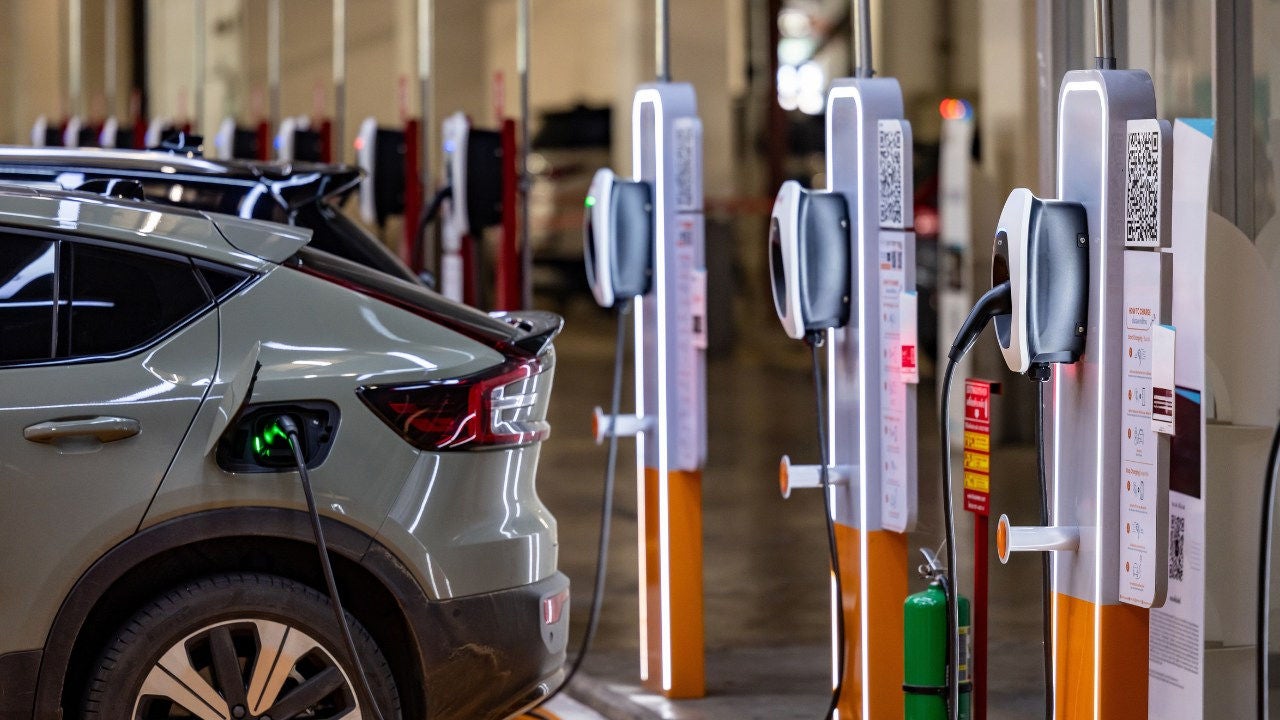
Les dispositifs IdO sont vulnérables à la compromission, y compris les stations de recharge des véhicules électriques, qui se développent rapidement.
« Ces appareils sont cruciaux pour de nombreux services et infrastructures dont dépend la société moderne », dit-il, « mais dans de nombreux cas, la sécurité est faible, et ils sont beaucoup plus vulnérables aux attaques pouvant entraîner la perte de données personnelles et sensibles ainsi que des interruptions de services critiques. »
Aujourd'hui, l'ampleur du défi ne peut plus être ignorée. Avec plus de 5 milliards d'appareils IoT à connexion cellulaire fonctionnant en dehors du périmètre de l'entreprise, les attaques en périphérie sont devenues l'un des vecteurs de menace les plus préjudiciables. Avec 53% des organisations d'infrastructures critiques rapportant de graves incidents de sécurité IoT, ces réseaux de périphérie connectés à grande échelle sont attaqués.
En outre, avec l'introduction et l'application de nouvelles réglementations en matière de confidentialité des données et de cybersécurité, les organisations doivent surveiller en permanence leur réseau et prendre des mesures pour éviter des amendes massives, voire une responsabilité personnelle du responsable de la sécurité de l'information et des cadres de haut niveau.
« Nous avons été surpris de découvrir l’ampleur des risques auxquels sont confrontées les organisations », déclare Solomon. « Par exemple, en travaillant avec l’un des plus grands fournisseurs de services de recharge pour VE en Europe occidentale, nous avons découvert que 5 % de ses appareils avaient été compromis, avec plus de 10 000 cas de vol de données détectés — y compris des informations personnelles identifiables et des informations de carte bancaire. »
Ce n'est pas que les fabricants de ces appareils IoT les conçoivent délibérément pour qu'ils soient vulnérables. Ils sont plutôt soumis à ce que Solomon appelle le paradoxe de l'IdO cellulaire : si le client, tel qu'un commerçant, une entreprise ou un fournisseur de services IdO, est propriétaire des appareils, il n'est pas propriétaire de la 5G ou du réseau cellulaire qui les connecte, qui appartient aux sociétés de télécommunications ou à d'autres fournisseurs de services de connectivité. Par conséquent, les clients ne peuvent voir que les communications de l'appareil dirigées vers leurs centres de contrôle, tandis que tout le reste du trafic, y compris les interactions entre un attaquant et l'appareil, reste invisible. Et, comme le dit Salomon, "on ne peut pas protéger ce que l'on ne voit pas".
Déterminé à combler cet écart de sécurité et de visibilité, Solomon a estimé qu’il fallait trouver un moyen d’accroître la sécurité tout en offrant une expérience client sans friction. En 2023, Shield-IoT a lancé sa plateforme de sécurité logicielle IA, offrant visibilité des actifs IA, gestion des menaces et conformité sur tout appareil ou application connectée cellulaire, à une échelle illimitée de milliards, permettant aux organisations de mettre en œuvre sans heurts les meilleures pratiques en cybersécurité en une seule journée.
"Les clients n'ont pas besoin d'installer quoi que ce soit sur l'appareil lui-même ni de modifier leur réseau", explique M. Solomon. "Il s'agit d'une solution sans agent, de type logiciel-service, sans matériel, basée sur l'informatique en nuage. La solution ne nécessite même pas d'efforts d'intégration ou de configuration de la part du client".
Cette « magie » sans friction, comme le dit Solomon, réside dans le partenariat de Shield-IoT avec les compagnies télécoms qui possèdent les réseaux cellulaires. Ils fournissent à Shield-IoT l’accès aux statistiques de trafic réseau non sensibles entre appareil et cloud, que Shield-IoT analyse en temps réel pour détecter les premiers signes de cyberattaques inconnues et d’anomalies opérationnelles avant que des dommages ne surviennent.
Propulsée par la détection d’anomalies brevetée et la sécurité de l’IA agentique, la plateforme d’auto-apprentissage permet une détection et une réponse plus rapides des menaces à grande échelle. Shield-IoT agit comme un expert automatisé en cybersécurité, transformant des milliards de journaux bruts de réseau cellulaire en informations fiables à l’échelle du réseau — incluant les appareils concernés, l’impact, les violations réglementaires exploitables et les mesures d’atténuation recommandées.
Ce niveau de visibilité change fondamentalement la manière dont les organisations comprennent et sécurisent leurs appareils connectés.
« Nous donnons en fait aux clients accès à leurs propres réseaux en direct pendant un mois pour voir pour la première fois ce qui se passe », explique Solomon. « Ensuite, ils pourront décider s’ils veulent utiliser la solution ou non. »
La stratégie fonctionne : aujourd’hui, le taux d’adoption de Shield-IoT est de 80 %.
Mastercard — positionnée de manière unique à la croisée des paiements, de l’IoT et de la sécurité — et de plus en plus préoccupée par les risques posés par les appareils IoT non sécurisés, en particulier parmi ses partenaires télécoms, a commencé à collaborer avec ShieldIoT en 2024. Ils ont développé une nouvelle solution de sécurité mobile hautement évolutive, Mastercard IoT Security, déjà déployée avec plusieurs télécoms, offrant à ces organisations une visibilité complète sur leurs réseaux, une détection précoce des menaces de sécurité et des anomalies opérationnelles, ainsi que la capacité à respecter les réglementations de conformité.
L'année dernière, Shield-IoT a également fait partie de la première cohorte du Mastercard Start Path's Security Solutions track, qui soutient les startups innovantes dans le domaine de la cybersécurité. La participation de Solomon à Start Path a contribué à la croissance de son entreprise. Avec l'aide de Mastercard, Shield-IoT a pu s'associer à davantage de réseaux cellulaires, embarquer et surveiller des millions d'appareils, et étendre sa gamme de services, explique-t-il.
« Notre objectif en tant qu’entreprise, avec Mastercard, est de devenir le leader de la catégorie en sécurité IoT cellulaire et, en fin de compte, de garantir que l’écosystème, et avant tout les paiements, soit sécurisé et conforme aux réglementations de conformité », explique Solomon. « La valeur pour le fournisseur de télécommunications ou de services de connectivité est un service unique à valeur ajoutée en plus de la connectivité, qui génère des revenus et crée une différenciation. La valeur pour le client final est un service sans friction. »