Ir para o conteúdo principal

Artigo

Aprimorando as defesas contra fraudes com cartão na era de risco

Publicado: 17 de dezembro de 2025 | Atualizado: 2 de março de 2026

John Horn profile photo

John Horn

Director, Cybersecurity Practice, Datos Insights

Dois colegas de trabalho analisando dados em computadores

O cenário de risco para fraudes com cartões está significativamente mais difícil do que nunca, com as perdas por fraude em cartões crescendo mundialmente, tanto para fraudes em pagamentos online quanto para fraudes com cartões. Uma economia robusta de Cybercrime-as-a-Service (CaaS), com compradores e vendedores criminosos, quase não existia há uma década, mas opera de forma eficaz atualmente. As expectativas futuras dos líderes de fraude tendem ao pessimismo. Em um estudo de pesquisa da Datos Insights do 3º trimestre, 53% dos executivos de fraude de IFs dos EUA acreditam que suas perdas por fraude aumentarão em 10 pontos ou mais nos próximos três anos. Os executivos de fraude continuam a lutar a boa luta por seus consumidores e instituições, mas é uma batalha árdua e difícil. Um olhar mais atento às pesquisas recentes da Datos Insights traça um quadro claro de desafios significativos, obstáculos e complexidades. Os executivos de fraude com quem tenho o privilégio de conversar sabem que esses desafios são graves. Eu ouço isso em suas palavras e sinto isso em seu tom. Alguns deles também se perguntam se esta batalha pode ser vencida. No contexto de risco cibernético e de fraude elevado, acredito que melhorar as defesas contra fraudes em cartões exige um novo tipo de jornada de risco institucional, um novo caminho a seguir.

Líderes de prevenção de fraudes enfrentam desafios sistêmicos e obstáculos

Em um recente estudo de pesquisa global da Datos Insights encomendado pela Mastercard, descobrimos que os desafios e obstáculos enfrentados pelos executivos de prevenção a fraudes com cartões eram, em grande parte, sistêmicos. Essas não foram melhorias para casos extremos. Eram questões fundamentais com as soluções de defesa contra fraudes e o ecossistema de defesa do emissor. 

Alguns insights importantes foram estes:

Os profissionais de risco e fraude de IFs estão mais preocupados com a falta de agilidade e velocidade. Setenta e oito por cento dos participantes destacaram que suas equipes de prevenção a fraudes de IFs são muito lentas, carecendo da agilidade necessária para acompanhar o mercado e os atacantes criminosos altamente ágeis. Com a disponibilidade no mercado de ferramentas habilitadas por IA e o crescimento da economia de CaaS de atacantes, composta por compradores e vendedores, as equipes criminosas continuam a avançar rapidamente. Acelerar é um desafio sistêmico para as equipes de fraude de IFs e uma fonte de alto estresse para os executivos de fraude de IFs.

As próximas áreas de maior preocupação para os executivos de fraude referem-se às capacidades de inteligência de ameaças cibernéticas (CTI). A CTI é crucial e, muitas vezes, mal compreendida. Nossa pesquisa destacou que 74% dos participantes possuíam capacidades de CTI, mas não tinham a integração necessária para aplicar esses dados para melhorar os resultados de fraudes com cartões. Também indicou que os líderes de fraude estão muito otimistas quanto à eficácia dos dados de CTI, com 57% dos participantes acreditando que os dados de CTI poderiam ajudá-los a mitigar ou prevenir 50% ou mais de suas fraudes confirmadas com cartões. Os dados de CTI têm um alto valor presumido na melhoria das defesas contra fraudes com cartões, mas tradicionalmente careciam de integração sistêmica. Essa frustração diante de uma necessidade urgente é altamente preocupante para os executivos globais de fraude, que buscam soluções integradas para resolver essa necessidade.

Por fim, 66% dos executivos globais de fraude estão preocupados com seus controles isolados. Para emissores na América do Norte e na Ásia-Pacífico, 72% dos líderes citam esse problema enraizado. O leitor experiente sabe como as soluções tradicionais de prevenção de fraudes operam como silos operacionais separados das defesas de segurança cibernética. Os silos prejudicam a capacidade de compartilhar dados de risco entre as equipes e funcionam como um peso morto que as equipes multifuncionais precisam carregar ao tentar trabalhar juntas. Meus 30 anos de carreira em segurança em serviços financeiros sugerem que muitas vezes não vemos os silos como tão prejudiciais quanto realmente são, e tendemos a não priorizar a desconstrução de silos de risco, especialmente para o compartilhamento de dados entre equipes, com a urgência que isso exige.

A pesquisa destaca claramente que os principais desafios de fraude enfrentados pelos emissores são de natureza sistêmica e exigem estruturas técnicas que permitam agilidade de defesa, integrem dados de CTI e cruzem silos operacionais.

Prevenção de fraudes com cartão como um tripé

O negócio de cartões é estratégico e competitivo para os emissores. Existem vários impulsionadores de negócios que, às vezes, entram em conflito uns com os outros. Um banco de três pernas serve como um bom modelo mental para considerar os pontos problemáticos mais priorizados pelos executivos. Pesquisas recentes da Datos Insights destacam que os principais executivos veem a perda da confiança do consumidor como seu maior ponto problemático, com 76% dos participantes indicando que sua equipe executiva está mais focada nisso. A perda da confiança do consumidor, às vezes desencadeada por um incidente de fraude de cartão vivenciado pelo consumidor, leva à perda de receita do consumidor à medida que o cartão impactado cai para o final da carteira. A forte confiança do consumidor é refletida pela continuidade das transações com cartão e por altos índices de Net Promoter Score.

O próximo ponto crítico executivo mais alto são as altas taxas de falsos positivos, destacadas por 69% dos participantes do estudo. As defesas contra fraudes com cartão nas instituições financeiras fortalecem o valor da segurança do cartão para o consumidor. No entanto, em mercados competitivos onde os consumidores têm opções, ações excessivas de mitigação de fraude em cartões podem ser vistas como um atrito irritante para o consumidor, um inconveniente que leva alguns consumidores a optar por cartões de outro emissor. 

O terceiro pilar é o de altas perdas líquidas por fraude, onde 53% dos participantes citaram esse ponto crítico para sua equipe executiva. Considerar as perdas por fraude com cartão como um custo operacional tem sido uma abordagem tradicional para algumas IFs. Esses dias parecem estar chegando ao fim. Minha visão é que, com as perdas por fraude com cartões aumentando em todo o mundo, os executivos de negócios têm menos disposição para simplesmente ignorá-las. E como os incidentes de fraude também geram problemas de perda de confiança com os consumidores, os executivos têm dado ainda mais atenção a análises que elevam a detecção e a prevenção de fraudes com cartões.

Oferecer experiências de cartão integradas aos consumidores enquanto se detêm fraudadores depende de ter dados de risco melhores e mais oportunos. Para realmente abordar as preocupações dos executivos, os líderes de fraude devem superar desafios sistêmicos, como tempos de resposta lentos, falta de inteligência integrada contra ameaças cibernéticas e silos de risco persistentes. Não é de surpreender que esta tarefa seja tão desafiadora.

Vamos examinar o exemplo prático de teste de cartão.

Oferecer experiências de cartão integradas aos consumidores enquanto se bloqueiam fraudadores depende de ter dados de risco melhores e mais oportunos. 

John Horn Director, Cybersecurity Practice Datos Insights

Teste de cartão como um indicador chave de fraude

O teste de cartão é uma atividade maliciosa que indica uma forte possibilidade de ataques subsequentes de fraude com cartão. No projeto de pesquisa global, líderes de fraude indicaram que o teste de cartão foi o terceiro vetor de ataque mais encontrado que leva à fraude com cartão, com 48% dos participantes destacando este vetor. 

Funções de teste de cartão dentro de uma cadeia de suprimentos criminosa em amadurecimento. Equipes criminosas são financiadas, operam em escala e aproveitam uma cadeia de suprimentos de compradores e vendedores de CaaS para viabilizar a economia dos atacantes. Embora existam variações, o leitor pode entender a cadeia de suprimentos do atacante como um funil de dados de clientes e cartões, com cada camada se tornando mais refinada e valiosa para cibercriminosos.

  • O topo do funil são os dados dos clientes roubados por meio de violações de dados, que continuam sendo um ataque em todo o mundo. Durante o primeiro semestre de 2025, foram relatadas 1.732 violações de dados, impactando aproximadamente 166 milhões de indivíduos1. Os dados do cartão são frequentemente incluídos em violações de dados. Sem um fim à vista, esse “pool” de topo de funil representa uma vasta quantidade de dados de clientes à venda na economia dos atacantes.
  • Munido de dados roubados de clientes, o próximo nível do funil é o enriquecimento desses dados, usando ferramentas cada vez mais habilitadas por IA generativa. Criminosos conduzem campanhas de phishing e engenharia social contra consumidores enquanto usam o canal online, em busca de credenciais de login, informações de cartão e fraude online. Pesquisas recentes da Datos Insights destacam que a apropriação de contas (ATO) via phishing continua sendo a principal preocupação cibernética para serviços financeiros voltados ao cliente à medida que as IFs entram em 20262.  Essa coleção refinada de dados de clientes e cartões é vendida dentro do ecossistema criminoso para permitir a próxima etapa.
  • Munido de dados de clientes e cartões, o próximo nível do funil envolve o teste de cartões. Equipes criminosas buscam validar cartões por meio de pequenas compras (muitas vezes de apenas $ 1), que confirmam que o cartão está ativo e pode ser usado indevidamente em uma etapa subsequente, tudo sem alertar sobre a atividade e levantar suspeitas. Uma vez validados como ativos, esses conjuntos validados de clientes e cartões podem ser vendidos a outras entidades criminosas ou usados diretamente para comprar bens caros (para revenda) ou sacar adiantamentos em dinheiro no cartão.

Como mencionado anteriormente, 57% dos líderes de prevenção a fraudes acreditam que indicadores cibernéticos (como testes de cartão) estão incluídos em mais de 50% de suas fraudes de cartão confirmadas – indicando uma grande oportunidade de melhoria. A capacidade de sinalizar testes de cartão cria vitórias críticas para os líderes de prevenção a fraudes em cartões. Os desafios sistêmicos? A incapacidade de superar silos de risco e a falta de integração para dados de CTI desta categoria.

Desafios de risco em muitas instituições financeiras

As equipes de prevenção de fraudes e de segurança cibernética tradicionalmente operam como negócios de risco isolados, muito separados uns dos outros. As funções de fraude e cibernética operam com objetivos, ferramentas, conjuntos de habilidades e definições de sucesso diferentes, descritos em seus indicadores-chave de desempenho (KPIs). Os invasores operam em um ecossistema que lhes permite cruzar naturalmente entre os domínios cibernético e de fraude; no entanto, as equipes de defesa tradicionais de instituições financeiras frequentemente operam dentro de silos operacionais arraigados que retardam o progresso e limitam essencialmente o que as equipes veem. Frequentemente, é o aspecto de dados isolados que é o mais prejudicial para a defesa mais rápida e com maior qualidade para o negócio. A pesquisa mostra que 73% dos líderes globais de fraude em instituições financeiras não têm acesso a inteligência de ameaças cibernéticas em tempo real ou diária, uma grande oportunidade de melhoria por meio de um compartilhamento de dados mais rápido.

Embora compartilhar relatórios de risco mensal ou trimestralmente seja importante, não é suficiente para líderes de IF que buscam um progresso real e estratégico. Isso é exemplificado quando a pesquisa capturou que 60% dos líderes de fraude become cientes de violações cibernéticas apenas após o início das perdas por fraude. Essa lacuna é mais grave para emissores na América Latina e na Ásia-Pacífico, onde 67% dos líderes de fraude e risco destacam esse problema de visibilidade.

modelo

Melhoria de risco por meio da integração de soluções contra fraudes cibernéticas

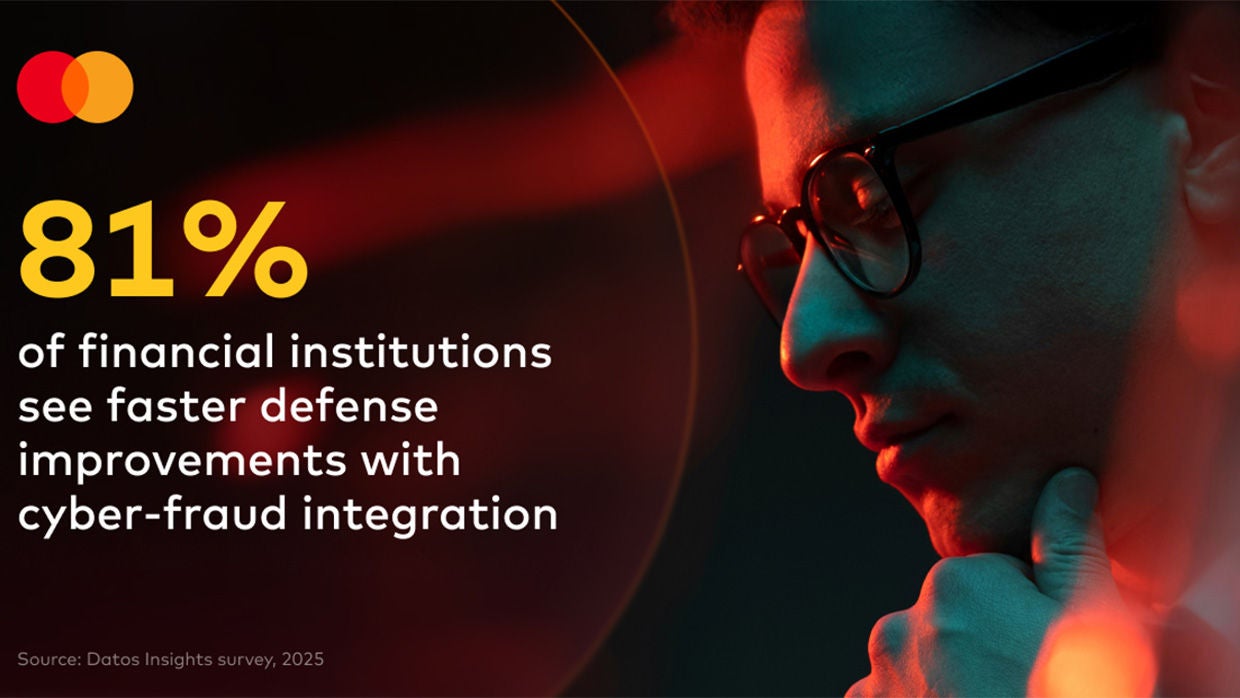
A integração ou colaboração entre as equipes de segurança cibernética e prevenção de fraudes está se mostrando eficaz para muitas instituições financeiras globais. Em vez da tradicional análise isolada de riscos cibernéticos e de fraude, a instituição financeira pode oferecer respostas a riscos de maior qualidade e mais rápidas ao operar em conjunto. No recente estudo de pesquisa da Datos Insights, 81% das instituições financeiras que investem na integração de fraude cibernética relatam melhorias mais rápidas na entrega de riscos, com 89% das instituições financeiras na Europa e na Ásia-Pacífico alcançando melhorias de velocidade! Além disso, 68% das instituições financeiras que investem na integração de fraude cibernética relatam redução nas perdas por fraude, além de alcançar maior segurança de cartões, inteligência de ameaças aprimorada, contenção de incidentes mais rápida e detecção mais ágil de ATO.  Estes são resultados fantásticos, muito necessários para os emissores! 

Os dados da CTI que sinalizam atividades de teste de cartão são altamente priorizados, pois são especialmente úteis para fornecer indicação precoce de ataques de fraude com cartão. Com visibilidade antecipada de atividades suspeitas de teste de cartão, as equipes de defesa das IFs ganham uma posição significativamente melhor antes da solicitação de transação com cartão. 

Minha recomendação é que as equipes de defesa de IFs copiem a estratégia dos criminosos e construam seu funil de dados de risco. Enquanto equipes criminosas cometem fraudes com sucesso ao aproveitar um funil atualizado de dados de consumidores comprados e vendidos em seu ecossistema de ataques, as equipes de defesa das instituições financeiras devem Become mais eficazes ao construir seu "funil de defesa" de dados de comportamento malicioso por meio de feeds de risco de CTI. As instituições financeiras podem construir essas estruturas de dados por conta própria ou fazer parceria com um provedor que possa fazer isso em seu nome. Por meio da detecção em fase inicial de atividades maliciosas, as equipes de prevenção a fraudes das instituições financeiras podem lançar luz sobre pontos cegos históricos, aumentar a taxa de captura de agentes maliciosos, melhorar as defesas para consumidores legítimos e adotar o tipo de estratégia de defesa mais proativa necessária para o negócio. Este é o tipo de solução de risco rigorosa que permanece resiliente na era do risco, viabilizada por um novo tipo de dados de comportamento malicioso de CTI.

Recomendações

Melhorias para oferecer uma prevenção aprimorada contra fraudes em pagamentos com cartão e online Become urgentes.  A era do risco chegou e irá Become mais difícil no futuro. Estas ações são recomendadas em emissores de cartões FI:

  1. Invista na integração de soluções contra fraudes cibernéticas. O risco de fraude habilitada por meios cibernéticos é uma ameaça significativa para os negócios. As IFs que buscam maior colaboração e responsabilidade compartilhada entre as equipes de prevenção de fraudes e segurança cibernética estão alcançando conquistas importantes. 
  2. Familiarize-se com os comportamentos de teste de cartão, bem como com o ecossistema CaaS de compradores, vendedores e atacantes. Este é um bom recurso para começar. 
  3. Busque soluções de CTI robustas. As melhores incluem recursos para sinalizar atividades de teste de cartão como comportamentos precursores de ataques de fraude de cartão, e compartilhar esses dados por meio de mecanismos em tempo real e quase em tempo real (dia seguinte).

Baixe o relatório de pesquisa da Datos Insights. Este estudo global examina os desafios de risco, as conquistas de integração para os negócios e as prioridades para a jornada futura de 90 executivos de fraude e líderes de risco de instituições financeiras. À medida que emissores de instituições financeiras e processadores adquirentes operam na nova era de risco, essas soluções desempenharão um papel importante em quem vence, quem sobrevive e quem perde dentro dos serviços financeiros. 

Webinar sob demanda

Saiba como a integração da inteligência de ameaças cibernéticas (CTI) pode ajudar a reduzir a lacuna entre suas equipes de segurança cibernética e de fraudes. 

Mulher olhando por cima do ombro de um homem em um computador

Relatório

Integração de fraude cibernética para a nova era de risco

Leia nossa pesquisa mais recente sobre como os líderes globais de fraude e risco estão integrando suas equipes para adotar uma abordagem proativa na prevenção de fraudes. 

Mulher olhando por cima do ombro em um escritório

Contact sales

Talk to an expert to learn how Mastercard can enhance your business through our products and services.

Mastercard
[1] https://www.idtheftcenter.org/publication/itrc-h1-2025-data-breach-report/
[2] Datos Insights, Pesquisa com líderes cibernéticos em 60 instituições financeiras sediadas nos EUA, 3º trimestre de 2025