Ir para o conteúdo principal

Artigo

Transformando ciberameaças em vantagem estratégica 

Publicado: 01 de junho de 2022 | Atualizado: 30 de março de 2026

Pessoas na frente de computadores com tela verde

Existe uma história lendária da era Nixon: quando a sua equipe inseriu dados militares num computador para prever a vitória no Vietname, a máquina respondeu que eles já tinham vencido — cinco anos antes. Seja fato ou ficção, é um lembrete de quão cedo as simulações poderiam enganar quando faltavam dados e contexto.

Avance para 2025 e as simulações já percorreram um longo caminho. Hoje, elas não são apenas para estrategistas militares — estão se tornando ferramentas essenciais no combate ao cibercrime. E, ao contrário de suas contrapartes no campo de batalha, as simulações de segurança cibernética há muito são negligenciadas. Mas isso está finalmente mudando porque as simulações provam se as ferramentas e controles de segurança realmente funcionam e, em troca, reduzem o risco de violação.


Pegando fogo: por que as simulações estão ganhando espaço

Não é uma questão de ignorância que as coisas só estão mudando agora. O custo de construir e codificar réplicas de sistemas de negócios exclusivamente para hospedar violações e ataques simulados tem sido inacessível para a maioria das empresas até recentemente.

A vantagem é que a disponibilidade de simulações para auxiliar em testes de segurança cibernética coincide com melhorias recentes na avaliação e gestão de riscos de segurança cibernética.

Líderes empresariais responsáveis por manter as operações e proteger a infraestrutura devem priorizar como evoluir para vencer o cibercrime, ajustando-se de forma flexível às ameaças em constante mudança e quantificando os riscos. Para garantir que essa abordagem seja adequadamente suportada, as organizações costumam empregar uma série de metodologias de teste: 

  • A verificação de vulnerabilidades baseia-se em bancos de dados de vulnerabilidades conhecidas para detectar automaticamente falhas no sistema

  • Os testes de penetração, ou “pentesting”, dependem da análise manual por parte de indivíduos, simulando ataques reais para testar as defesas. As equipas vermelhas (Red teams) empregam grupos especializados para conduzir ataques baseados em cenários contra alvos designados, avaliando o desempenho das equipas de defesa na resposta e adaptação a estas ameaças simuladas.

Mas todos esses testes têm deficiências que podem levar uma solução de segurança cibernética que parece sólida na teoria a falhar na realidade. A natureza automatizada da verificação de vulnerabilidades restringe-a a um repertório predefinido de ameaças. A participação humana em testes de penetração e red teaming está sujeita a preconceitos inerentes e limitações associadas às capacidades humanas. Como resultado, nenhuma das três abordagens pode manter-se totalmente a par das ameaças iminentes. Os testes também são realizados em sistemas ativos que precisam ser interrompidos, portanto, a análise contínua não é possível — mesmo no caso de verificação de vulnerabilidades, que tem envolvimento humano limitado.

Neste caso, as simulações podem auxiliar na melhoria das previsões de ameaças futuras e na manutenção de uma vigilância contínua.

Simulação de calor 

Uma simulação de violação e ataque, como o Cyber Front da Mastercard (precisa de um novo link quando esta página for lançada no MA.com), baseia-se em réplicas de sistemas de negócios para simular o cenário de ameaças real. Como não é realizada em sistemas reais, ela pode ser executada continuamente sem a necessidade de aguardar janelas de verificação de vulnerabilidades em sistemas ativos. Como resultado, ela transforma o risco em algo visível, mensurável e gerenciável para as organizações.

O sistema utiliza amostras e métodos de ameaças reais provenientes de ambientes de segurança cibernética atuais para permanecer informado sobre ameaças emergentes. A simulação avalia capacidades de detecção e resposta e oferece recomendações direcionadas para mitigação onde são necessárias melhorias. 

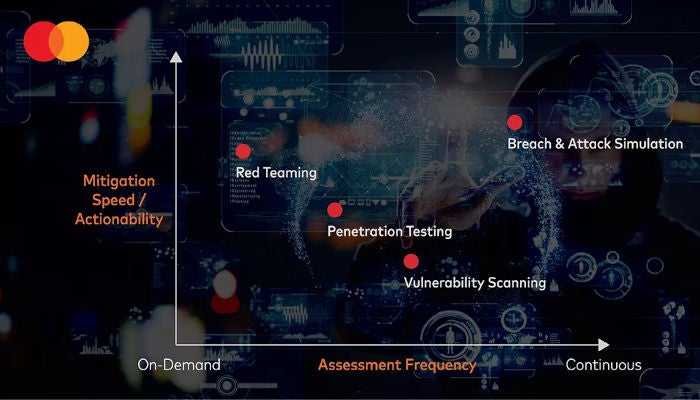
Quando integradas com análise avançada de segurança cibernética, as simulações de violação e ataque permitem um ciclo de feedback contínuo que melhora a tomada de decisão estratégica e a resiliência operacional. As simulações fornecem entradas de dados aprimoradas para a solução de segurança cibernética, e a solução fornece entradas de dados para as simulações para permitir uma melhor pontuação de ameaças. Os principais benefícios das simulações de violação e ataque são comparados com as três abordagens tradicionais de teste — Red Teaming, testes de penetração e verificação de vulnerabilidades:

A posição das simulações de violação e ataque no canto superior direito mostra que é uma melhoria em relação aos testes tradicionais em ambos os eixos. Para muitas empresas, uma solução totalmente automatizada pode oferecer conveniência, permanecendo discreta e econômica. 

No entanto, para empresas proeminentes que lidam com dados altamente confidenciais, a automação completa pode teoricamente trazer algum risco adicional. 

As simulações de violação e ataque são tão inteligentes quanto os cenários de ameaça reais que as informam. E isso não impede que humanos, IA e modelos de aprendizado de máquina inventem maneiras totalmente novas de realizar crimes cibernéticos. 

Em circunstâncias altamente desafiadoras, onde o benefício potencial justifica o aumento das despesas, o teste periódico de red teaming pode continuar a servir a uma função valiosa. Em outras situações, a realização de simulações contínuas de ataques cibernéticos avançados permite que as empresas abordem ameaças cibernéticas em evolução de forma mais eficaz e mantenham a preparação no campo da segurança cibernética. 

Para mais informações sobre as soluções Cyber Quant, Cyber Front, Cyber Insights, Cyber Crisis Exercise, Risk Recon, Threat Protection da Mastercard aqui.

Contact sales

Talk to an expert to learn how Mastercard can enhance your business through our products and services.

Mastercard