Nettsikkerhet

23. april 2026


I krysset mellom AI, nettsikkerhet og handel: spørsmål og svar med Mastercards kommende leder for cyber, svindel og identitet

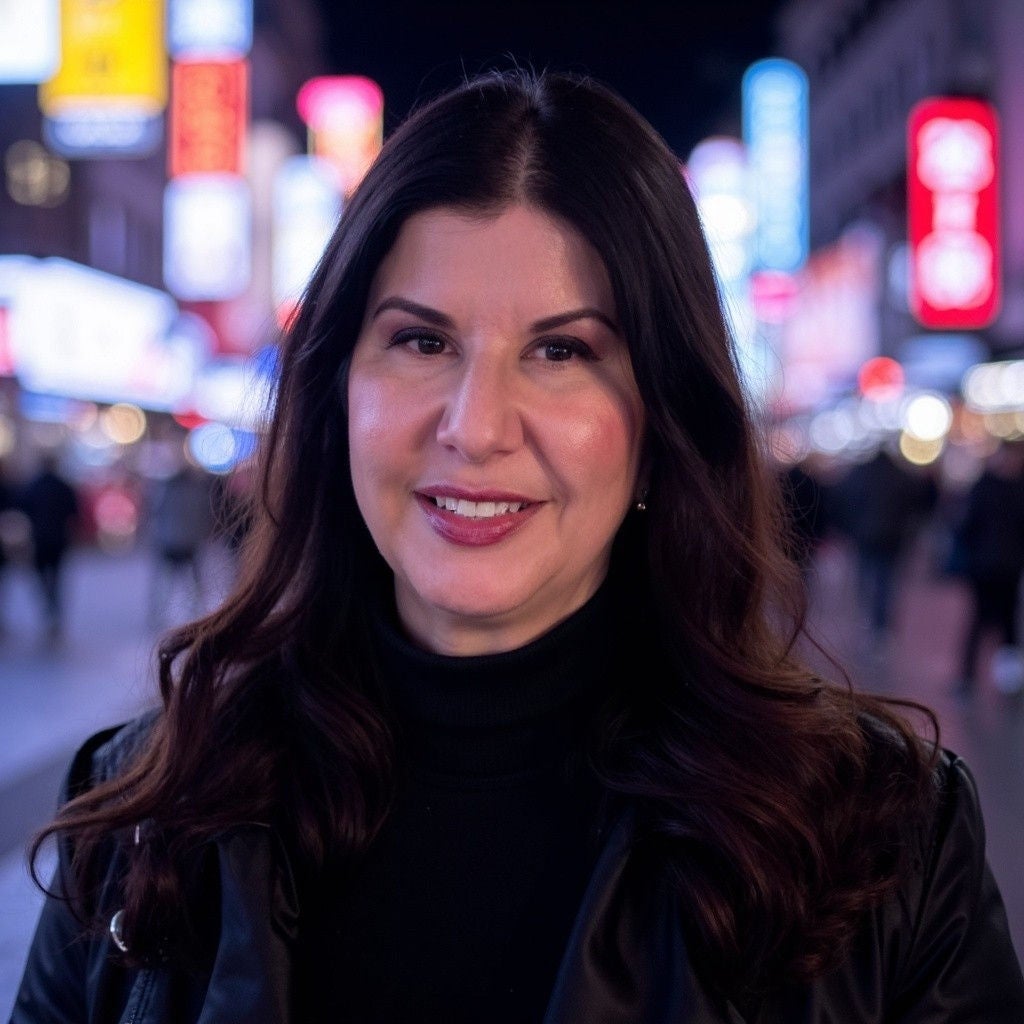
Ann Johnson, tidligere stedfortredende CISO hos Microsoft, blir en del av Mastercard fra 4. mai.

Ben Fox Rubin

Vice President,

Global Communications,

Mastercard

Helt fra barndommen av hadde Ann Johnson hatt til hensikt å bli advokat. Hun kom inn på et jusstudium og ble til og med tilbudt et stipend.

Men hun valgte ikke å gå denne veien. I stedet dro hun til Los Angeles, der hun «ganske tilfeldig» endte opp i teknologisektoren og senere fant et nytt kall: å beskytte mennesker på en annen måte, ved å bygge cybersikkerhetsteam og -kompetanse. 

Den karrierestarten var for 38 år siden. Johnson, tidligere konserndirektør og viseadministrerende informasjonssikkerhetssjef i Microsoft, begynner i Mastercard 4. mai for å lede Security Solutions. Hun tar over fra Johan Gerber, som nå tar med seg sin cyber-, svindel- og identitetsekspertise til en ny rolle innen selskapets Core Payments-virksomhet fra 1. mai. Sammen reflekterer disse lederendringene Mastercard’s innsats for å fortsette å styrke sine kjernenettverk og vokse innen AI, data og cybersikkerhet.

Mens Johnson forbereder seg på å begynne i selskapet, intervjuet Mastercard-nyhetsrommet henne denne uken. Hun diskuterte utfordringene og mulighetene for nettsikkerhet som AI medfører og delte sine perspektiver på partnerskap og hvordan nettsikkerhetsbransjen har endret seg de siste tiårene. 


Jeg vil utfordre grensene for hva vi kan gjøre for å drive bransjen fremover i rekordfart og fortsette å beskytte betalingsøkosystemet.

Ann Johnson
Ann Johnson


Johnson, som bor i Seattle, begynte å jobbe i teknologibransjen innen utdanning og deretter helsevesen. I 2000 begynte hun i RSA Security, hvor hun bygget opp virksomheten for identitetsbeskyttelse og -verifisering, som sikret nettbank og kortbetalinger. Hun begynte i Microsoft i 2015, hvor hun var sentral i å bygge opp teknologigigantens sikkerhetsvirksomhet.

«Å komme til Mastercard er et privilegium. «Dette er en enorm mulighet», sa hun. «Mastercard er i forkant når det gjelder å bygge inn sikkerhet i de globale betalingssystemene, og dette er et utrolig grunnlag å bygge videre på.» 

Følgende Q&A ble redigert for lengde og klarhet.


Du har jobbet i 38 år innen teknologi, 26 år innen cybersikkerhet. Hva vil du at folk skal vite om hvem du er?

Jeg har vært i teknologibransjen hele min profesjonelle karriere, og jeg ser på arbeidet jeg har gjort innen nettsikkerhet som veldig formålsdrevet. Det handler om å sikre verden. Jeg er utrolig begeistret for Mastercard, for når jeg tenker på å sikre handel og finansielle transaksjoner, er det en så viktig del av økosystemet, spesielt nå som vi utvikler oss mot en æra med agentisk handel. Så det å kombinere drivkraften jeg har til å gjøre meningsfylt og formålsdrevet arbeid med mulighetene hos Mastercard, er rett og slett en perfekt match for meg. Jeg er teknolog innerst inne, og min tro er at anvendt teknologi kan gjøre verden bedre.


I løpet av karrieren din, hva har du sett endre seg innen nettsikkerhet?

Da jeg begynte med nettsikkerhet i 2000, brukte folk mer på kaffebudsjettene sine enn på nettsikkerhetsbudsjettene sine – med mindre du var en av de største organisasjonene i verden. I den æraen handlet alt om å holde skurkene ute. Det var brannmurer og rutere og alle slags vollgraver og vegger rundt infrastrukturen. I omtrent, la oss si, 2010 til 2012, utviklet vi oss til det vi kaller «antatt brudd», noe som betydde at vi antar at skurkene allerede er i miljøet. Så vi minimerte skaden ved å finne dem så raskt som mulig og sette opp inneslutning eller segmentering slik at de ikke kan bevege seg rundt i miljøet veldig raskt.

Fra og med rundt 2018, 2019 begynte vi å snakke om denne tingen kalt «nulltillit». Og nulltillit var dette konseptet om at identitet faktisk er kontrollplanet. Vi begynte å bevege oss bort fra disse vollene og murene og sa: «Ok, vi må faktisk åpne opp miljøet, men virkelig gi null tillit til alt,» noe som betyr at du, som person, din bærbare PC eller applikasjonene dine har den minst mulige tilgangen som trengs for å gjøre jobben.

Nå i år 2026, og spesielt de siste to ukene med Mythos by Anthropic, har paradigmet forskjøvet seg igjen. Det skiftet er at vi må gå tilbake til grunnleggende prinsipper og virkelig vurdere hva «sikkerhet innebygd i designet» betyr. Vi må være bevisste på sikkerhet, personvern og tillit gjennom enhver digital og menneskelig interaksjon.


I denne nye verdenen, hvordan vil KI hjelpe?

Jeg skal gi deg det mest pragmatiske eksempelet: Jeg vil kjøpe et par sko, ikke sant? Jeg kommer til å be agenten min om å søke på internett for å finne den beste prisen, beste frakten og beste tilgjengeligheten for dette skoparet, slik at jeg slipper å søke manuelt på 20 nettsteder. KI vil være et av de beste verktøyene for å hjelpe oss med å raskt sortere gjennom en enorm mengde data og avgjøre om en agent gjør det den skal.

Det er ett brukstilfelle. Det andre brukstilfellet er automatiserte sikkerhetsoperasjonssentre. Se for deg en verden der vi kan skalere og forbedre våre menneskelige anstrengelser for ting som trusselsporing og automatisert utbedring av cybersikkerhetssårbarheter betydelig.  

Det tredje bruktilfellet: ikke-menneskelige identiteter. Alt har en identitet i miljøet ditt: datamaskinen din, programvaren din, data. Som bransje vet vi hvordan vi skal håndtere menneskelige identiteter, men vi har ikke gjort en fantastisk jobb med å håndtere ikke-menneskelige identiteter på grunn av volumet. Tenk på alt fra en helsenhet til et automatisert gruvekjøretøy midt i ørkenen, til en oljerigg i havet. Dette er alle tilkoblede enheter, men de har også livssykluser som varer i flere tiår. Så hvordan skal du lappe, oppdatere, osv.? 

KI vil kunne avgjøre om disse enhetene oppfører seg slik de er ment å oppføre seg, mye raskere enn noe annet verktøy, og deretter komme til et punkt der vi automatisk lapper disse enhetene og avgjør om de oppfører seg på en ondsinnet måte eller om de bare er ødelagte. Dette er bare ett av mange positive bruksområder. 

Det blir en stor endring for de ondsinnede aktørene, og en stor endring for de gode aktørene. Jeg tror at selv med KI, vil de gode fortsatt ligge foran. 


Hvor ser du at økosystemer og partnerskap passer inn?

For at Mastercard skal lykkes, enten det er innen nettsikkerhet, identitet eller svindel, må vi beskytte, sikre og pleie et virkelig sterkt økosystem.

Vi må fortsette å finjustere strategien og tenke på hvem de riktige partnerne er for å hjelpe oss med å gjennomføre – selgere, banker, teknologiselskaper, regulatorer – fordi konstruktive partnerskap må være gjensidig fordelaktige.  

Data er dypt viktig – ikke bare for å optimalisere og levere våre egne tjenester, men også for å hjelpe økosystemet med å gjøre det samme. Slik skaper du ekte verdi.  

Jeg ønsker å flytte grensene for hva vi kan gjøre for å virkelig drive bransjen fremover veldig raskt og fortsette å beskytte betalingsøkosystemet. Jeg tror Mastercard er unikt posisjonert til å gjøre nettopp det.