Saltar al contenido principal

Ciberseguridad

27 de julio de 2026


Para las empresas en crecimiento, el riesgo cibernético cambia rápidamente

«Cuando tienes 25 empleados, es mejor que empieces a planificar lo que necesitarás hacer cuando tengas 200», dice Kevin Pierce de VikingCloud.

Logotipo de Google

Aimee Levitt

Contributor

Cuando un hospital veterinario de emergencia en Carolina del Sur fue afectado el año pasado por un ataque repentino de ransomware, las computadoras dejaron de funcionar. Lo mismo ocurrió con todo el equipo médico, lo que puso en grave riesgo a las queridas mascotas. Mientras el personal se esforzaba por salvar vidas, finalmente pagaron $10 000 a los hackers para recuperar el acceso a sus sistemas.

Este tipo de ataques se dirige cada vez más a las pequeñas y medianas empresas porque es mucho menos probable que tengan las protecciones adecuadas que las grandes empresas, afirma Kevin Pierce, presidente y director de operaciones de VikingCloud, una empresa global de ciberseguridad y cumplimiento. La investigación de Mastercard subraya la magnitud del desafío, al descubrir que casi la mitad  de las pequeñas y medianas empresas han sufrido un ciberataque en su negocio actual.

Las soluciones de VikingCloud protegen a empresas de todos los tamaños, desde marcas globales y negocios con múltiples ubicaciones hasta millones de pequeñas y medianas empresas a través de asociaciones con los adquirentes más grandes del mundo. Y, como socio tecnológico global de Mastercard, VikingCloud combina su propia plataforma para comercios impulsada por IA y su experiencia en remediación de ciberseguridad con las capacidades de evaluación y puntuación de riesgos de Mastercard para ayudar a las empresas más pequeñas a fortalecer sus defensas cibernéticas.

Pierce dice que la mayoría de las empresas de ciberseguridad ofrecen soluciones creadas para manejar las necesidades de las Fortune 500, no de un minorista de 200 personas con 50 tiendas, una firma de servicios con pequeñas oficinas en varios estados o un solo local comercial en Main Street. VikingCloud presta servicio a más de 4 millones de ubicaciones comerciales de todos los tamaños en todo el mundo con soluciones de nivel empresarial que «simplemente funcionan», dice, independientemente del presupuesto.

Pero no se trata solo de las herramientas, dice — se trata de saber cómo implementarlas. Es poco probable que muchas pequeñas empresas tengan departamentos de TI profesionales con personal completo listos para actuar. De hecho, según la investigación de VikingCloud, el 84 % de los propietarios de pequeñas empresas autogestionan su ciberseguridad, a menudo sin capacitación o soporte dedicado.

Recientemente se reunió con Mastercard para discutir los requisitos únicos de las pequeñas y medianas empresas, y en qué deben pensar las pequeñas empresas a medida que crecen, su base de clientes se expande y sus riesgos se multiplican. 


¿En qué se diferencian las necesidades de ciberseguridad de las pequeñas empresas frente a las medianas empresas?

Pierce: Cuando pienso en las pequeñas empresas con las que trabajamos, tienen un conjunto bastante claro de necesidades básicas: autenticación multifactor, seguridad de correo electrónico, protección básica de endpoints como antivirus, copias de seguridad o un administrador de contraseñas, y capacitación básica para empleados. Todas esas son buenas. Si tienes cinco o seis controles como estos, los implementas muy bien y te aseguras de que los empleados realmente cumplan con los estándares, cubrirás la mayor parte de tu riesgo.

Cuando empiezas a dirigirte a empresas medianas, tal vez de 150 a 200 empleados, sus necesidades cambian drásticamente porque su superficie de ataque es muy diferente. Lo llamo el «valle de la desventaja» porque son lo suficientemente grandes como para que valga la pena atacarlas, pero sin los recursos de una empresa para defenderse.  

Las empresas medianas, además de las soluciones para pequeñas empresas que acabo de mencionar, necesitan inicio de sesión único para todos sus dispositivos. Necesitan gobernanza de identidad y gestión de acceso a identidades. Necesitan acceso basado en roles a todos sus sistemas. Si son empresas con múltiples ubicaciones, necesitan una red segmentada para que, si ocurre un ataque en un sitio, no pueda haber movimiento lateral de un sitio a otro o, peor aún, de regreso a la sede corporativa.

El medio es un terreno difícil de mantener. Una de las cosas más importantes para las empresas que están creciendo y saben que se become en medianas es que, cuando tienes 25 empleados, es mejor que empieces a planificar lo que necesitarás hacer cuando tengas 200.


En las empresas medianas, su superficie de ataque es muy diferente. Lo llamo el 'valle de la desventaja' porque son lo suficientemente grandes como para que valga la pena atacarlas, pero sin los recursos de una empresa para defenderse.  

Kevin Pierce


¿En qué tipo de cosas deberían pensar las pequeñas empresas?

Pierce: La mayoría ya piensa en la ciberseguridad, pero no siempre incluyen el cumplimiento como parte de su planificación de defensa. Para todas las empresas que recopilan información de tarjetas de pago de los clientes, por ejemplo, debes cumplir con los estándares de seguridad de datos de la industria, llamados PCI DSS. Si eres una empresa más pequeña, puedes hacerlo tú mismo rellenando un cuestionario una vez al año. Cuando creces y tus transacciones con tarjeta de pago alcanzan cierto umbral, debes hacer que un asesor externo venga y examine tu postura de cumplimiento. Van a revisar todo y tienes que pagarles decenas de miles de dólares. Y si no cumples con el estándar, tienes que adoptar nuevas tecnologías de seguridad e implementar nuevas políticas. 


Así que realmente tienes que presupuestar esto.

Pierce: Tienes que presupuestarlo. Hay mucho trabajo interno para cumplir con las normas PCI DSS. Realmente debes tener tu casa en orden desde el punto de vista de la ciberseguridad. Por eso digo que las mejores compañías, si están creciendo, planifican esto temprano y lo tienen bien gestionado; generalmente asociándose con profesionales que pueden asegurar que lo hagan bien. 


¿Cuál es el panorama general del mercado de más empresas medianas, especialmente las empresas con múltiples ubicaciones?

Pierce: Ves muchos minoristas que entran en esta categoría. Ves clínicas de atención médica, farmacias y cadenas de restaurantes como buenos ejemplos. Todas operan normalmente en un entorno híbrido donde tienes las necesidades de una empresa corporativa en la sede central, con todas las ubicaciones remotas operando a menudo como negocios muy pequeños.  Eso significa que si tienes un incidente de seguridad en una ubicación remota, no hay nadie en el sitio para gestionarlo.

Hay un par de cosas que estas organizaciones deben analizar y que son únicas en este entorno. Cuando implementan tecnología y seguridad, es mejor si tienen lo que llamamos una pila única, o una configuración común, que se despliega de forma idéntica en cada una de estas ubicaciones, de modo que el mismo control de seguridad se implemente de manera uniforme en todas las ubicaciones y se gestione de forma centralizada. 

Este debe ser un enfoque estandarizado, ya sean ubicaciones franquiciadas o propiedad de la empresa, porque un eslabón débil puede poner a toda la marca en riesgo. Un enfoque estandarizado te brinda una visión única de toda la red para que puedas actuar rápidamente si algo sale mal en un sitio; múltiples proveedores y múltiples configuraciones en el mismo entorno son una receta para el desastre.

La otra cosa es que debes ser capaz de implementar esto con una mentalidad casi de conectar y usar. Si necesita configuración local o solución de problemas en el sitio, o si alguien tiene que entrar en la configuración y hacer cambios, no va a funcionar.


¿Cómo son las amenazas cibernéticas contra las empresas medianas?

Pierce: Si observas lo que las pymes reportan con mayor frecuencia, son cosas como el phishing generado por IA, el ransomware y el fraude relacionado con deepfakes —lamentablemente, algo bastante estándar a estas alturas. Lo que ha cambiado es la sofisticación detrás de esto. Empiezas a ver expedientes detallados que los atacantes elaboran sobre ejecutivos clave, con organigramas de tu organización. Llevarán a cabo un ataque de compromiso de correo electrónico empresarial (BEC) que la IA hace excepcionalmente difícil de detectar y luego lo seguirán con llamadas telefónicas que podrían tener un deepfake de la voz de tu CEO. 

Estos son ataques a nivel empresarial contra compañías que carecen de los recursos para defenderse. Nuestro Informe sobre el panorama de amenazas para pymes 2026 encontró que el 40 % de las pymes dice que un ciberataque que cueste $100 000 o menos las cerraría. Una gran empresa, en su mayor parte, puede soportar eso. Tienen un seguro cibernético. No se ve mucho seguro cibernético entre las pequeñas empresas. Pero se recomienda que, una vez que alcances el nivel de mercado medio, inviertas en un seguro cibernético.


¿Existen herramientas de IA que las pequeñas y medianas empresas puedan usar para protegerse?

Pierce: Estamos utilizando las mismas herramientas de IA que los atacantes para ayudar a defender a nuestros clientes. Esa es la inversión que hacemos para que ellos no tengan que hacerla. Nuestra plataforma escanea constantemente los mismos puntos débiles que buscaría un atacante —inicios de sesión expuestos, software desactualizado, firewalls mal configurados— y les dice a nuestros clientes exactamente qué arreglar y en qué orden, antes de que alguien intente explotarlos. Ningún propietario de una Pyme comenzó un negocio para become en un experto en ciberseguridad, y no deberían tener que serlo. Ese es el punto de todo esto: hacemos el trabajo para que las empresas puedan planificar la seguridad de la misma manera que planifican el crecimiento y nunca terminen atrapadas en el valle de la desventaja.


Creado en una pequeña empresa

Los líderes de Mastercard reflexionan sobre las empresas familiares que dieron forma a sus puntos de vista sobre el liderazgo, el emprendimiento, la resiliencia y la comunidad.
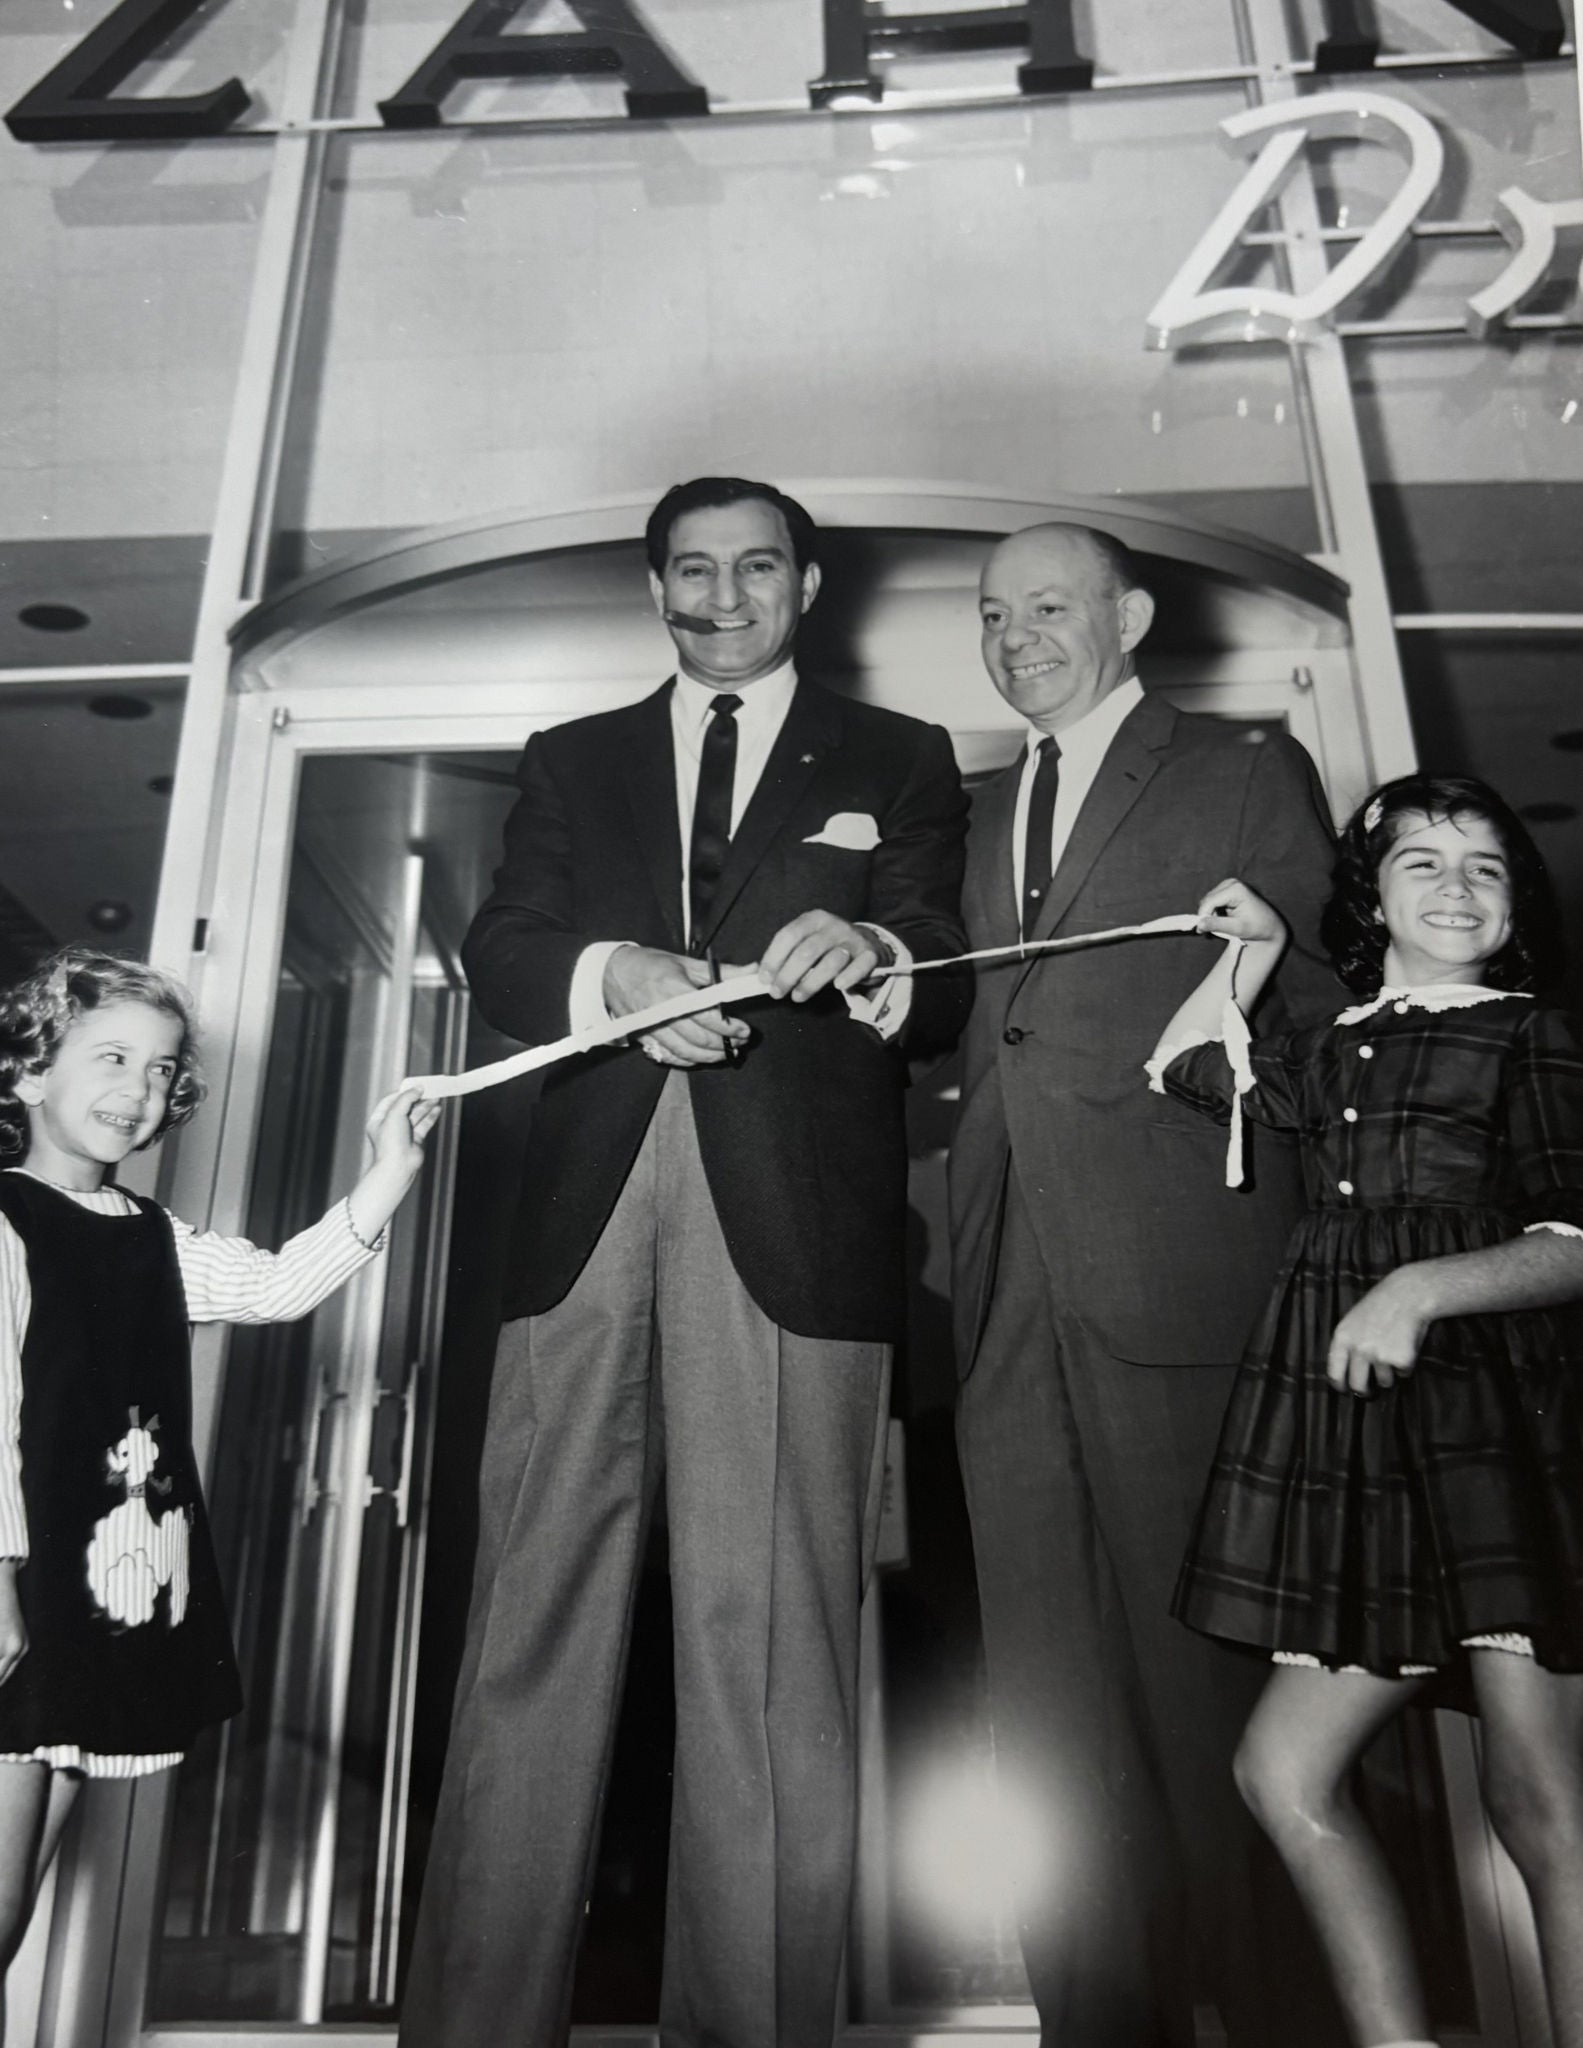
Ginger Siegel, a la derecha, posa con su abuelo, Louis Zahn, y el artista Danny Thomas, en el corte de cinta de la nueva ubicación de Zahn.