10 février 2026
Le groupe Asahi, producteur de la bière la plus vendue au Japon, a été victime d'une cyberattaque l'automne dernier, si grave que l'entreprise a dû arrêter de nombreux systèmes informatiques et exécuter les commandes à l'aide de stylos, de papier et de télécopieurs. La perturbation s'est propagée à la chaîne d'approvisionnement d'Asahi, aux bars et restaurants, et aux consommateurs.
Cette attaque est représentative du nouveau visage de la cybercriminalité, avec des agressions numériques infligeant des dommages économiques plus importants et causant chaque année des pertes mondiales accrues. Cette tendance crée un lien plus étroit entre les cyberattaques et l'économie mondiale, avec un corpus croissant de recherches montrant que lorsque les marchés et les entreprises ne parviennent pas à prioriser leurs protections cybernétiques, la croissance économique peut en pâtir.
Plus les décideurs politiques et les chefs d’entreprise comprendront les implications économiques des cyberattaques, plus ils pourront les prévenir efficacement – par exemple, si le hameçonnage basé sur l’IA est la cause du plus grand préjudice financier, ils pourront prioriser leurs investissements et l’éducation des consommateurs dans ce domaine. Pour étayer cette recherche, des économistes du Mastercard Economics Institute ont analysé la cyberattaque Asahi ainsi qu’une cyberattaque sur le Colonial Pipeline il y a quelques années, dans le cadre de nos recherches en cours sur l’économie de la cybersécurité et de la cybercriminalité.
Notre analyse des données de dépenses Mastercard agrégées et anonymisées a révélé un schéma de distorsion similaire des habitudes d'achat, avec des preuves de constitution de stocks face aux perturbations de l'approvisionnement. Ces deux études de cas mettent en évidence la manière dont les attaques qui ont un impact sur les chaînes d’approvisionnement exposent leur fragilité et leur interconnexion, montrant que les effets peuvent aller bien au-delà des pertes financières pour une seule entreprise ciblée lors d’une attaque. Au lieu de cela, ces attaques peuvent avoir des conséquences majeures pour des millions de consommateurs et des milliers d’entreprises, certaines perturbations persistant pendant plusieurs mois.
L'équipe du Mastercard Economics Institute, dirigée par notre collègue Shubham Chauhan, a mené des analyses approfondies de ces deux cyberattaques majeures. Le Mastercard Economics Institute a examiné les données de transactions historiques traitées sur le réseau Mastercard après chaque attaque pour obtenir des informations sur leurs conséquences et leur impact sur les consommateurs.
Dans la première étude de cas, nous avons analysé la cyberattaque du 29 septembre 2025 contre le groupe Asahi. Des cybercriminels ont provoqué une défaillance du système de l'entreprise, la forçant à arrêter la production dans la plupart de ses 30 usines au Japon et à suspendre les commandes, les expéditions et les opérations du centre d'appels dans le pays.
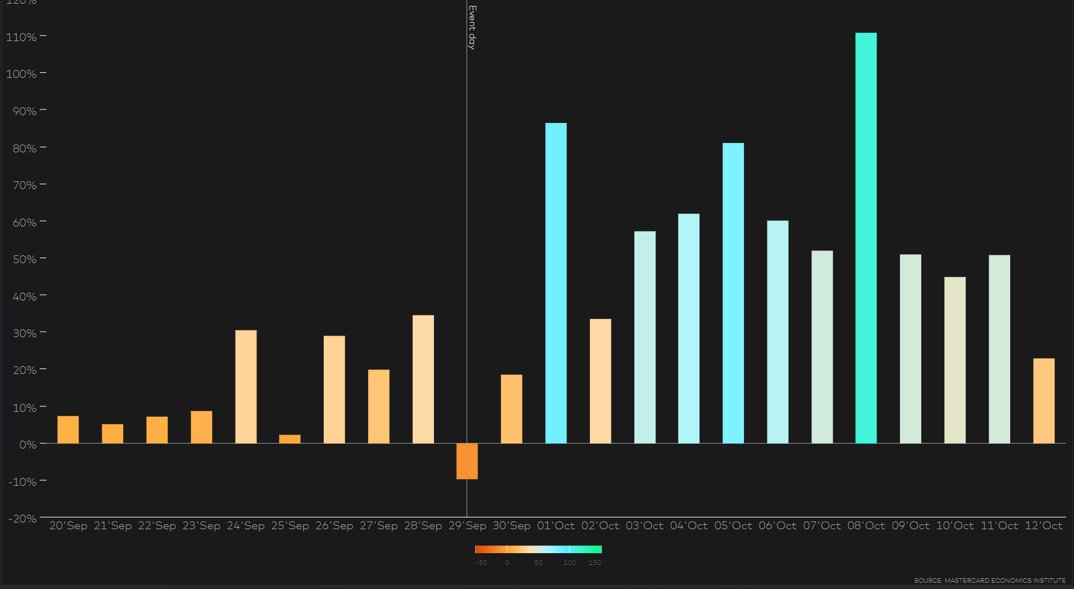
Alors que les restaurants, bars et magasins peinaient à réapprovisionner la bière Asahi, nous avons observé une forte augmentation prolongée des dépenses dans les magasins de bière et de spiritueux au Japon au cours des 10 premiers jours d’octobre, alors que l’annonce de la cyberattaque a poussé les consommateurs à stocker la bière Asahi, aggravant ainsi les pénuries.
Dans les magasins de bière et de spiritueux au Japon, au cours de ces 10 jours, nous avons constaté une augmentation de 57 % des ventes par rapport à l'année précédente. En comparaison, les ventes n'ont augmenté que de 3 % au cours de la même période de 10 jours en 2024 par rapport à l'année précédente.
L'attaque de ransomware de fin septembre 2025 contre le producteur japonais de boissons Asahi a paralysé ses opérations et a entraîné une hausse des ventes dans les magasins de bière et d'alcool.
Dans la deuxième étude de cas, nous avons mené des recherches sur l'attaque du Colonial Pipeline, une violation de sécurité par rançongiciel survenue le 7 mai 2021, qui a entraîné l'arrêt des opérations de Colonial et perturbé près de 45 % des approvisionnements en carburant sur la côte Est des États-Unis.
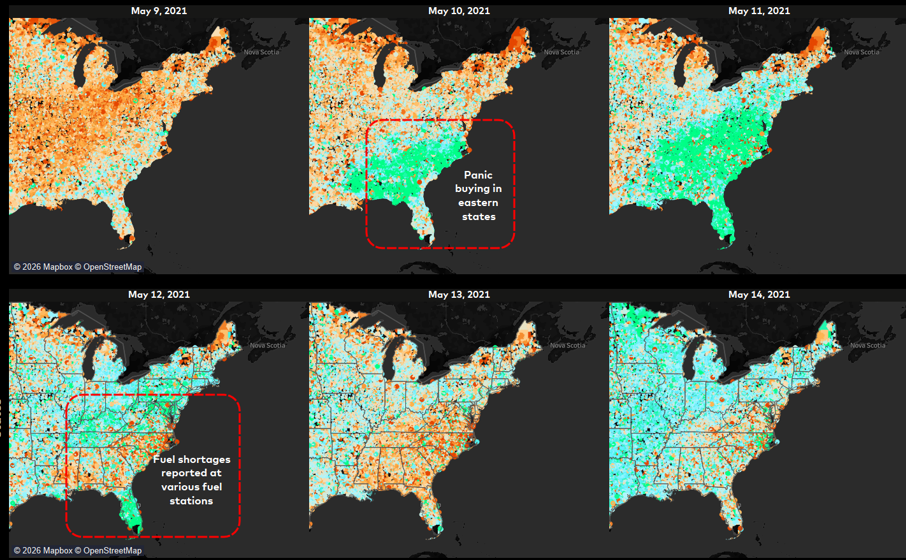
Dans un schéma similaire à l'attaque d'Asahi, l'annonce de la rupture d'approvisionnement a déclenché une hausse des achats de carburant le long de la côte est avant le 10 mai. Le Mastercard Economics Institute a constaté que les données révélaient une augmentation de 17 % des dépenses par carte dans les États touchés, contre une augmentation de 5 % dans les autres États. De plus, nous avons constaté une augmentation de 14 % de la taille moyenne des transactions d'achats de carburant, reflétant à la fois la constitution de stocks par les consommateurs et les flambées de prix au milieu de la demande croissante.
D'ici le 12 mai, nos recherches ont identifié des pénuries de carburant généralisées dans les États touchés, causées à la fois par des perturbations de l'approvisionnement et une demande plus élevée, l'approvisionnement s'étant finalement normalisé deux jours plus tard.
Des achats de panique dans l'est des États-Unis ont suivi dans les premiers jours après l'attaque par rançongiciel du 7 mai 2021, suivis de pénuries de carburant. Le graphique ci-dessous indique l'indice des dépenses totales par code postal, indexé sur la moyenne de l'exercice fiscal 2021, le rouge indiquant des dépenses inférieures à la moyenne et le vert des dépenses supérieures à la moyenne.
Le potentiel de ces types d'attaques à grande échelle n'a fait que croître. Les cybercriminels ont professionnalisé leurs opérations et ciblent de plus en plus les infrastructures critiques et les opérations commerciales clés afin de maximiser leurs chances de recevoir d'importants paiements pour des données volées ou des systèmes gelés. À cette fin, certaines des attaques les plus malveillantes — et de plus en plus courantes — sont celles qui ciblent les hôpitaux et d'autres systèmes de santé. Ces attaques peuvent souvent mettre en danger la vie des personnes, car les soins d'urgence sont détournés vers d'autres lieux et les personnels hospitaliers touchés peinent à coordonner et à partager des informations critiques.
Dans un autre exemple récent de ces violations à grande échelle, Jaguar Land Rover, le plus grand constructeur automobile du Royaume-Uni, a subi en août 2025 une cyberattaque qui a paralysé ses opérations mondiales pendant cinq semaines et a touché plus de 5 000 fournisseurs. Cette attaque était si importante qu'elle a nui à l'économie globale du Royaume-Uni, qui aurait absorbé des pertes estimées à 2,5 milliards de dollars.
De plus, en 2024, l'éditeur de logiciels CDK Global a fermé ses centres de données, ses téléphones et ses applications à la suite d'une intrusion par ransomware. Ces mesures d'atténuation ont perturbé les services d'environ 15 000 concessionnaires automobiles à travers l'Amérique du Nord. Le cabinet de conseil économique Anderson Economic Group a estimé que l'arrêt de CDK a coûté aux concessionnaires automobiles plus de 600 millions de dollars sur deux semaines. CDK a payé une rançon de 25 millions de dollars.
Dans les quatre cas mentionnés, nous pouvons clairement constater que la cybercriminalité est devenue une menace économique pour les entreprises, les infrastructures et la croissance du PIB. Des attaques plus importantes sont à prévoir à l'avenir, d'autant plus que l'intelligence artificielle accroît la sophistication et la fréquence des attaques.
Dans le cadre de notre recherche, nous avons identifié deux recommandations clés.
Premièrement, parce que les économies mondiales sont devenues si interconnectées, la réponse à la cybercriminalité doit être plus coordonnée à l'échelle mondiale et impliquer une responsabilité partagée pour protéger les données, inspirer confiance dans les outils numériques et soutenir la croissance continue du PIB. Alors que les cybercriminels continuent de se concentrer sur les opérations commerciales critiques, les industries doivent renforcer la résilience de leurs opérations de cybersécurité et de leurs chaînes d'approvisionnement pour contrecarrer ces attaques. Un partenariat public-privé solide et un partage d'informations entre les industries soutiendront ce travail.
Deuxièmement, notre analyse souligne le besoin de poursuivre la recherche sur l'économie de la cybercriminalité. Sans indicateurs fiables, les organisations et les gouvernements ne seront pas en mesure de prendre des décisions éclairées et seront contraints de s'appuyer sur des informations anecdotiques pour déterminer l'orientation des politiques et des investissements en cybersécurité.