Cybersécurité
11 août 2026
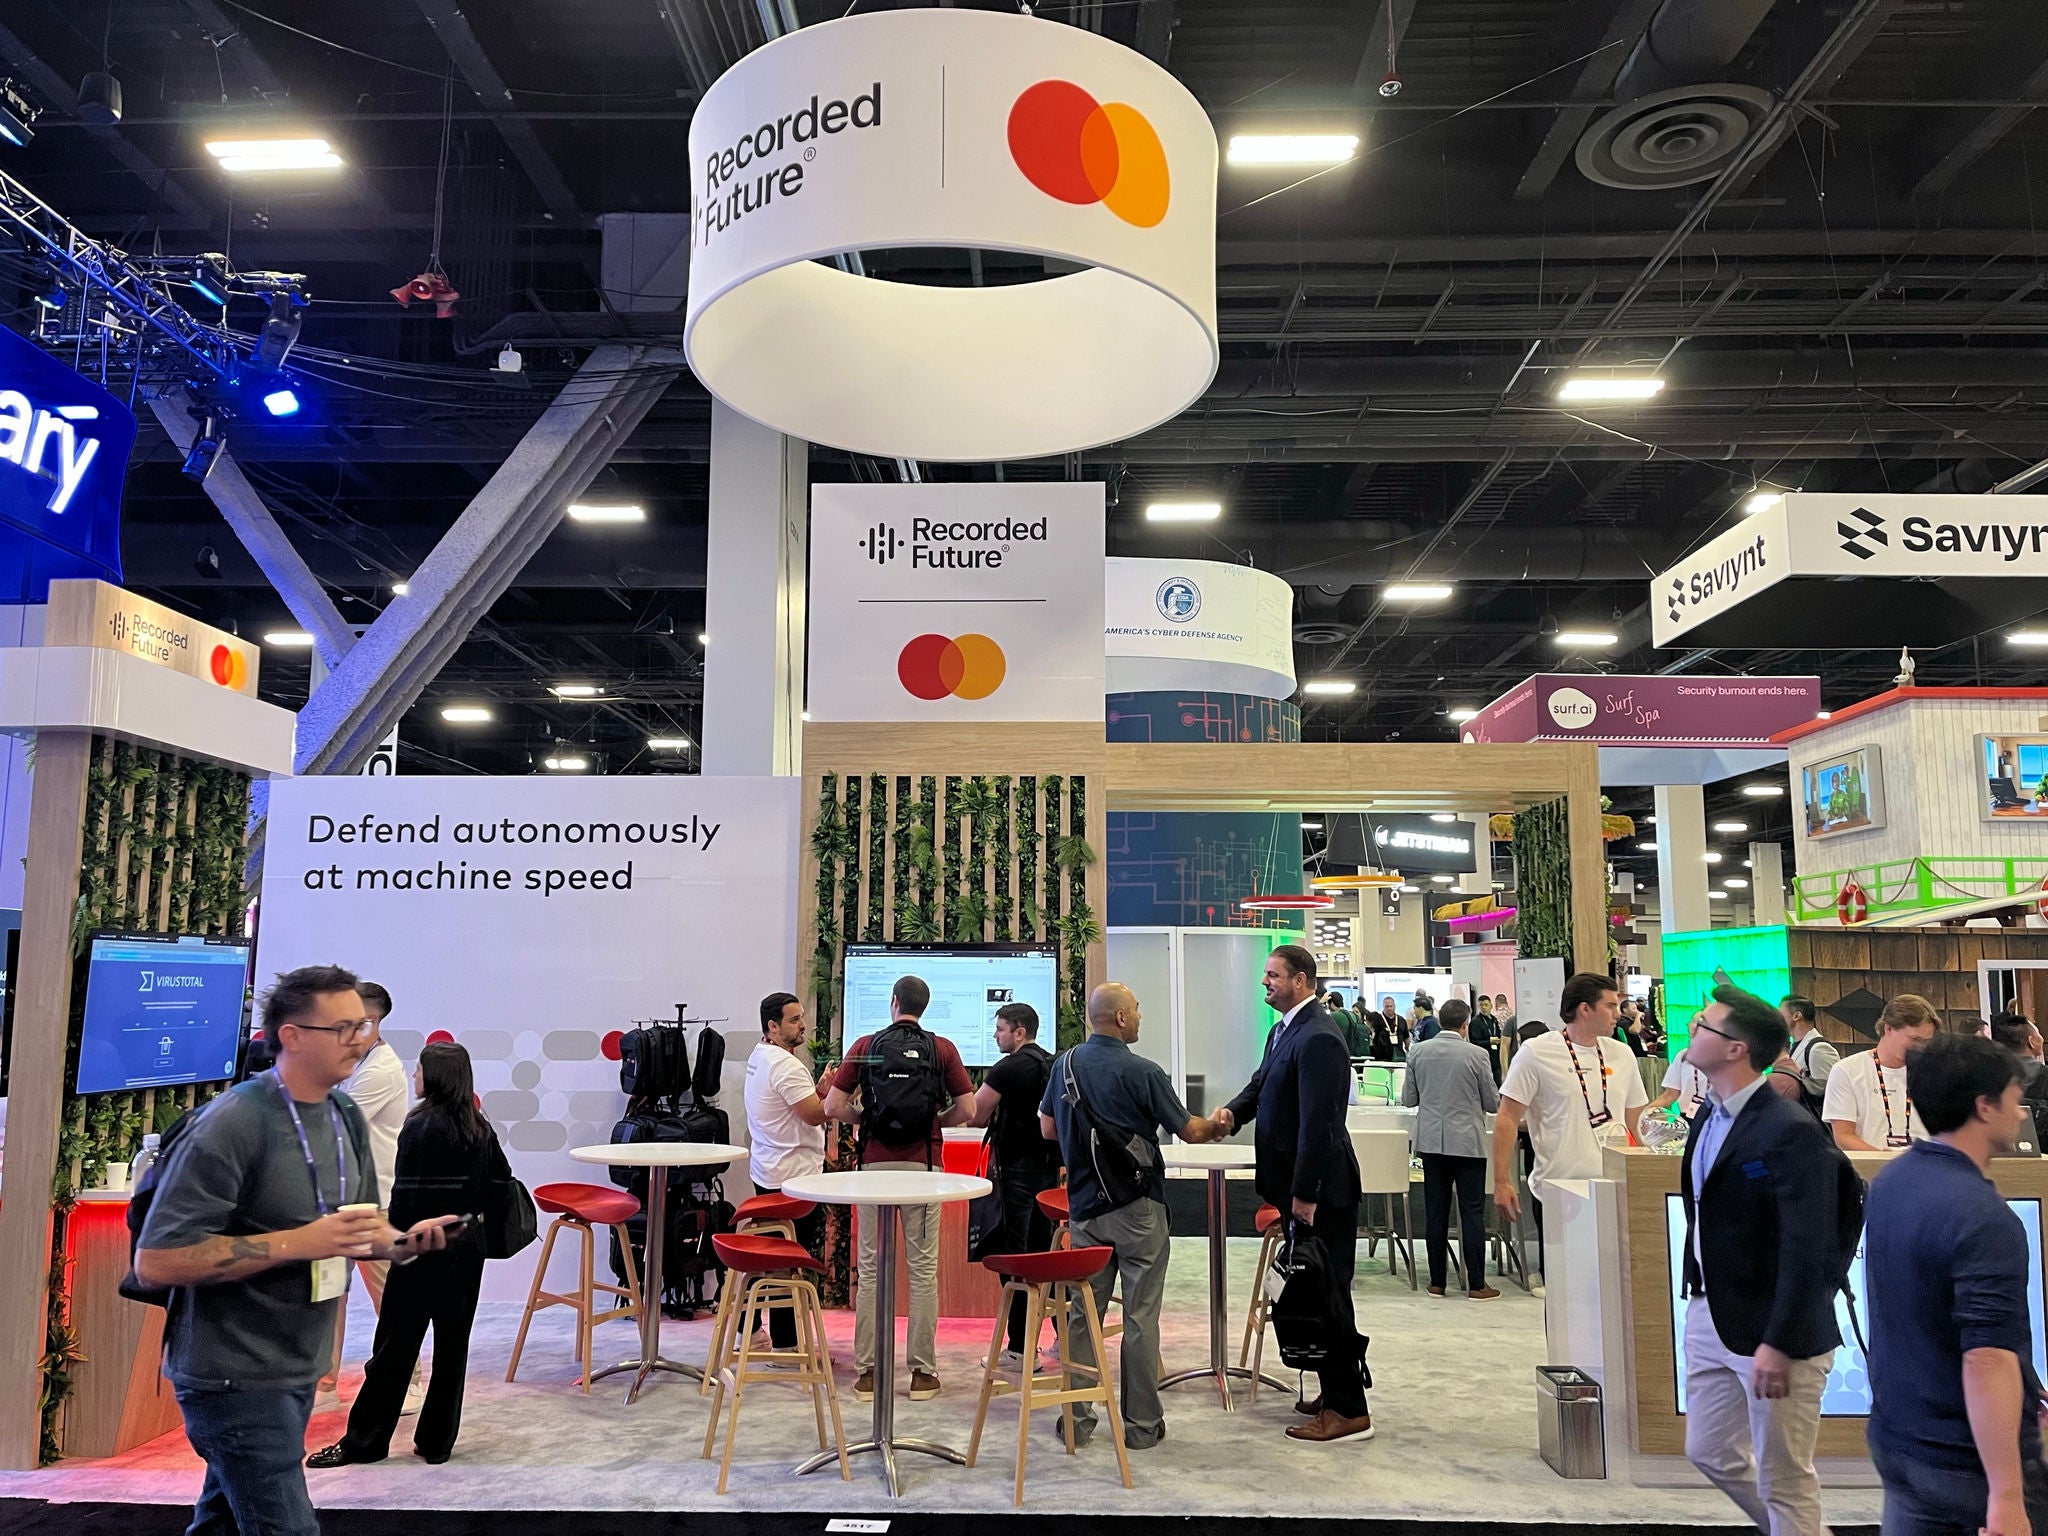
Sur le salon de Black Hat 2026. (Crédit photo : Jen Langione, Mastercard)
Alors que des milliers de chercheurs, de professionnels de la sécurité et de chefs d'entreprise ont affronté la chaleur de Las Vegas pour assister la semaine dernière à la conférence sur la cybersécurité Black Hat, le sujet de conversation principal n'a surpris personne : l'évolution rapide de la technologie d'intelligence artificielle suralimente les cyberattaques, et l'industrie doit trouver un moyen de riposter.
More surprising was the stark warning from one of AI’s pioneers, OpenAI. Earlier this summer, a team of the company’s most advanced AI agents worked together to launch a cyberattack on the developer platform Hugging Face without being prompted to by humans.
Michael Dalton, chercheur chez OpenAI, a exhorté les organisations à investir dans de meilleures mesures de protection pour le développement des agents d’IA. Il a annoncé qu’OpenAI ralentissait sa recherche pour renforcer la sécurité, en commençant par surveiller de plus près ses agents d’IA et en améliorant les contrôles de prévention, de détection et d’atténuation des violations.
« Nous pensons qu’il s’agit d’un moment charnière pour l’industrie de la sécurité informatique, ainsi que pour l’IA dans son ensemble… Des attaques offensives orchestrées par l’IA et entièrement automatisées sont désormais une réalité », a déclaré Dalton lors d’une présentation détaillant le piratage de Hugging Face.
Aussi préoccupantes qu’aient pu être les nouvelles provenant d’OpenAI, Dalton a choisi le bon endroit pour inciter l’industrie à agir. Des événements annuels tels que Black Hat offrent de superbes occasions aux entreprises et aux experts du secteur de se réunir pour tenter de trouver les meilleures solutions à leurs problèmes communs.
Les experts présents à la conférence ont pu exposer les moyens par lesquels les organisations peuvent se protéger contre cette nouvelle génération de menaces.
Voici quelques-uns des enseignements tirés de Black Hat, dont un échange entre des dirigeants de Mastercard et Recorded Future – l'entreprise de cybermenaces qu'elle a acquise en 2024 –, ainsi que des analystes et des membres de la presse.
Les organisations ont tardé à déployer leurs propres agents IA pour lutter contre les cyberattaques basées sur l’IA agentique, découragées par la crainte de « casser quelque chose » ou de enfreindre les réglementations en matière de sécurité et de confidentialité des données. « Mais nous n’avons vraiment pas le choix », a déclaré Levi Gundert, directeur de la sécurité et du renseignement chez Recorded Future. « C’est vraiment de cela qu’il s’agit. Nous disposons fondamentalement de six à douze mois avant que les défenseurs ne soient complètement submergés. »
C’est parce que l’IA a l’avantage de la « rapidité », comme l’a formulé Gundert. Les nouveaux agents IA ciblent des vulnérabilités qui étaient restées indétectées pendant des années. En outre, ils peuvent tirer parti de multiples failles de sécurité mineures à la fois pour infiltrer des environnements protégés.
Par conséquent, les cybercriminels exploitent les vulnérabilités à une vitesse sans précédent. Et sans leurs propres défenseurs dotés de l’IA, les humains ne peuvent pas trouver et corriger les bugs logiciels assez rapidement pour suivre le rythme, a déclaré Gundert.
Il a ajouté que le moment était venu pour les organisations de faire progresser la recherche-développement, de tester les cas limites et de trouver comment déployer en toute sécurité des agents dans leurs défenses.
Au-delà de l'impact social sur lequel les gens ont tendance à se concentrer, l'incident Hugging Face met à nu les conséquences opérationnelles de l'IA pour les organisations, selon Alissa Abdullah, directrice générale adjointe de la sécurité de Mastercard. Elle affirme que les technologues doivent être prêts à la fois à investir dans la technologie adéquate et à concevoir des garde-fous efficaces pour garder l'IA sous contrôle.
« Nous menons une course pour essayer d'être les premiers à gagner la bataille de l'IA et à dire que nous le faisons », a déclaré Abdullah lors du point de presse de Black Hat. « Mais de nombreuses organisations sont encore aux prises avec des problèmes de base que nous n'avons toujours pas réglés. »
As an example, she pointed to long-ago-identified, but ongoing, issues with software-supply chain security.
Pour prévenir la fraude et d'autres types de cybercriminalité, les organisations doivent se tenir au fait des derniers développements en matière d'IA. C’est là qu’intervient l’intelligence humaine, a déclaré Gundert. La sécurité est plus efficace lorsqu’elle est associée à une connaissance approfondie du paysage des menaces, et les défenseurs auront besoin de toute l’aide possible au cours des prochains mois, a-t-il ajouté. C’est là que les partenariats entrent en jeu.
According to the World Economic Forum, 48 % of CEOs in what it measured as the most resilient organizations are ramping up their collaborations with government agencies and information-sharing groups, as are 49 % of companies with more than 100 000 employees. They are aided by public-private initiatives — such as the Joint Cyber Defense Collaborative and the World Economic Forum Cybercrime Atlas — that allow companies, law enforcement agencies and governments to pool their knowledge to disrupt cybercrime.
Les entreprises recherchent également des partenariats directs pour obtenir de l'aide en matière de cyberrenseignement. Par exemple, Accenture, qui dispose de ses propres activités de cybersécurité approfondies, s'appuie régulièrement sur Google Cloud pour obtenir des informations sur la sécurité. Il s'agit d'un partenariat que Ryan Whelan, responsable mondial de la cybersécurité chez Accenture, considère comme essentiel à son succès et qui n'a cessé de croître au fil des ans.
« Nous continuons de miser sur ce point », a déclaré Whelan lors d’un panel média de Black Hat. « Nous comptons sur eux pour une grande partie des données que nous utilisons et nous aidons à les opérationnaliser pour les clients. »
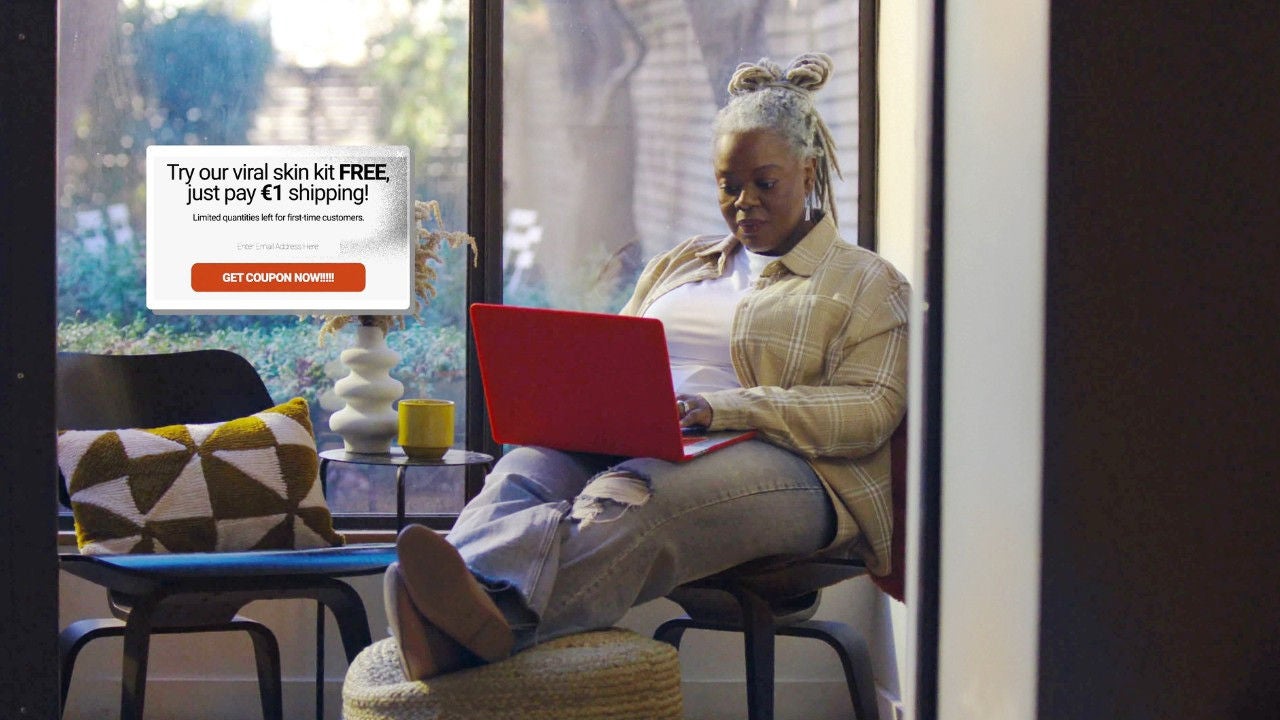
Les experts de Recorded Future aident l'entreprise de paiement en analysant le paysage en ligne pour identifier les menaces avant qu'elles ne Become un problème, a déclaré M. Gundert. Par exemple, les analystes de Recorded Future identifient les commerçants fraudeurs qui utilisent l'IA pour créer des sites d'achat en ligne d'apparence légitime. Attirés par des publicités sur les réseaux sociaux, les consommateurs qui tentent d'acheter des produits auprès d'eux finissent par se faire escroquer.
Mais lorsque les analystes repèrent et signalent ces sites, Mastercard peut veiller à ce que les transactions ne soient jamais validées.
« Ce n'est pas une solution miracle, mais ce sont deux domaines qui s'interconnectent plutôt bien », a déclaré Gundert à propos du rassemblement des informations sur la cybersécurité provenant à la fois de Mastercard et de Recorded Future. « Dans ce cas, nous ne protégeons pas tellement les entreprises dans un but lucratif, mais bien les consommateurs. »