Saltar al contenido principal

Ciberseguridad

6 de mayo de 2026


¿Es hora de cerrar la sesión de las contraseñas?

A medida que se acerca el World Password Day, Alissa, la «Dra.» de Mastercard, Jay Abdullah explica por qué las contraseñas más fuertes no son suficientes — y por qué el futuro consiste en menos contraseñas, no en mejores.

logotipo de google

Jacquie Giusti

Senior Specialist, Global Communications, Mastercard


Durante décadas, las contraseñas han sido la barrera de protección predeterminada para todo, desde el correo electrónico y la banca hasta el streaming y las compras, y ahora gestionamos más inicios de sesión que nunca. Y los hábitos que surgen de manejar docenas o incluso cientos de cuentas en línea —reutilizar contraseñas, optar por unas fáciles de recordar como “Admin” o “123456”— pueden convertir una sola brecha en un dolor de cabeza mucho mayor.

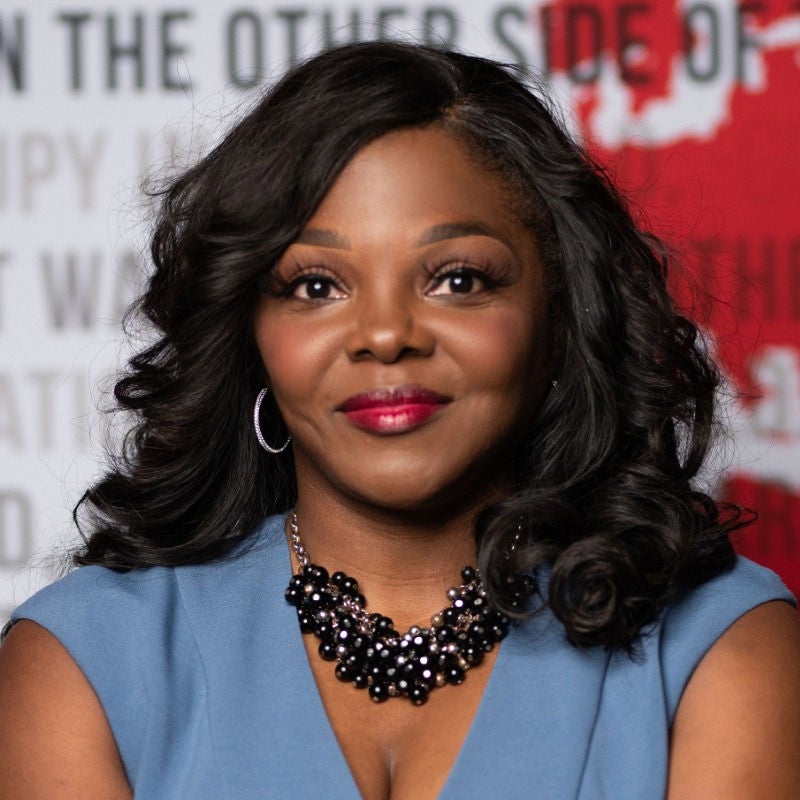
El Día Mundial de la Contraseña es el 7 de mayo, y es un buen momento para hacer una pregunta sencilla: ¿siguen cumpliendo su función las contraseñas? La Sala de prensa de Mastercard habló con Alissa “Dr. Jay” Abdullah, director adjunto de seguridad de Mastercard, sobre lo que funciona, lo que no y hacia dónde se dirige todo.

¿Siguen siendo las contraseñas una forma segura de proteger nuestras cuentas hoy en día?

Abdullah: Las contraseñas siguen siendo importantes, pero ya no pueden hacer el trabajo por sí solas. La mayoría de nosotros manejamos demasiadas cuentas, lo que lleva a reutilizar u olvidar contraseñas — y eso crea riesgos.

Si a esto le sumamos las estafas impulsadas por IA que hacen que los correos electrónicos y mensajes falsos sean más difíciles de detectar, las contraseñas Become aún más fáciles de explotar. Es por eso que la seguridad hoy en día consiste en añadir capas adicionales y avanzar hacia opciones de inicio de sesión más sencillas que no dependan tanto de las contraseñas.


Ahora está ocurriendo el verdadero cambio: en lugar de preguntar cómo fortalecer las contraseñas, la pregunta es cómo dependemos menos de ellas.

Alissa 'Dr. Jay' Abdullah


¿Si las contraseñas tienen límites, por qué seguimos usándolas?

Abdullah: Porque son familiares. Han existido desde siempre y son fáciles de implementar. Hemos añadido capas como la autenticación multifactor para hacerlas más seguras, y eso ha ayudado mucho. Pero también añade pasos y todavía no resuelve completamente el problema subyacente. Así que ahora está ocurriendo el verdadero cambio: en lugar de preguntar cómo fortalecer las contraseñas, la pregunta es cómo depender menos de ellas.


Las claves de acceso están recibiendo mucha atención. ¿Qué los hace diferentes?

Abdullah: Las claves de acceso son una forma más nueva de iniciar sesión que nos permite dejar atrás las contraseñas tradicionales por completo. En lugar de recordar o escribir algo, tu dispositivo se encarga de la autenticación por ti.

Cuando configuras uno, tu dispositivo crea un par de claves digitales —una almacenada de forma segura en tu dispositivo y otra utilizada por el servicio para verificar tu identidad. Desde ahí, puedes desbloquear tu cuenta de la misma manera que desbloqueas tu teléfono —con tu rostro, huella digital o PIN del dispositivo.

Nada que escribir. Nada que olvidar. Nada que los atacantes puedan pescar mediante phishing. Y debido a que las credenciales permanecen bloqueadas en tu dispositivo, son mucho más difíciles de robar o reutilizar.

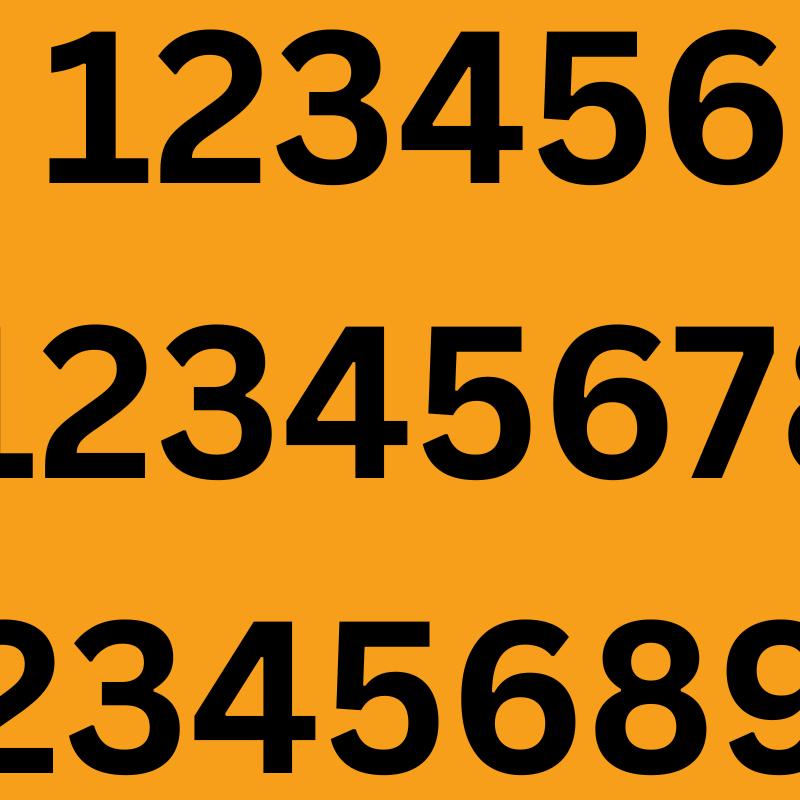
Las 10 contraseñas más utilizadas


Según el informe global de 2025 de NordPass y NordStellar, la calidad de las contraseñas es deficiente en todas las generaciones, aunque los nombres fueron más populares entre los usuarios de mayor edad, y los mileniales y la generación Z fueron más propensos a usar números o jerga —siendo skibidi una opción popular— para proteger sus credenciales. 


123456                  contraseña

admin                 Aa123456

12 345 678          1 234 567 890

123456789       Pass@123

12345                 admin123


   Decorativo


¿Qué papel desempeñarán las claves de acceso para asegurar los pagos?

Abdullah: La gente quiere que las compras en línea se sientan tan fáciles como tocar una tarjeta en la tienda: rápidas, fluidas y seguras. Hacia allá es hacia donde se dirige la industria. Para 2030, el objetivo es dejar de ingresar manualmente los detalles de la tarjeta para la mayoría de las compras en línea y avanzar hacia formas de pago más automáticas y seguras.

Detrás de escena, tecnologías como la tokenización ayudan a proteger los detalles reales de tu tarjeta. Y las claves de acceso pueden ayudar a confirmar que realmente eres tú, sin códigos adicionales ni interrupciones.

Las claves de acceso aún no están en todas partes. ¿Qué debería hacer la gente por ahora?

Abudllah: Estamos en una transición, así que lo básico sigue siendo importante. Usa contraseñas seguras y únicas para cada cuenta. Activa la autenticación multifactor dondequiera que esté disponible. Y cuando aparezcan las claves de acceso, pruébalas. Están diseñados para hacer la vida más fácil, no más difícil.


¿Cuál es el error de contraseña más común que la gente sigue cometiendo?

Abdullah: Reutilizar contraseñas. Es comprensible — nadie quiere administrar docenas de inicios de sesión. Pero crea un riesgo de reacción en cadena. Si una cuenta queda expuesta, otras pueden seguirle.


¿Cuál es tu mensaje en este Día Mundial de las Contraseñas?

Abdullah:  Quizás es hora de dejar de buscar contraseñas “mejores” y registrarse para usar claves de paso.

Los buenos hábitos siguen siendo importantes hoy en día. Pero el cambio más importante está ocurriendo entre bastidores: avanzar hacia formas de iniciar sesión y pagar que no dependan tanto de la memoria, la escritura o la repetición. Esa es la dirección que estamos tomando —más simple, más rápida y más natural para las personas.

La confianza es el superpoder que hace posible la innovación

La ciberseguridad basada en inteligencia y la colaboración ayudan a las organizaciones a avanzar más rápido, reducir el riesgo y ampliar la participación digital segura.