Кібербезпека

6 травня 2026 року


Чи настав час відмовитися від паролів?

Наближається Всесвітній день паролів, і Алісса «Доктор» із Mastercard. Джей Абдалла пояснює, чому надійніших паролів недостатньо — і чому майбутнє за меншою кількістю паролів, а не за кращими.

Jacquie Giusti

Senior Specialist, Global Communications, Mastercard


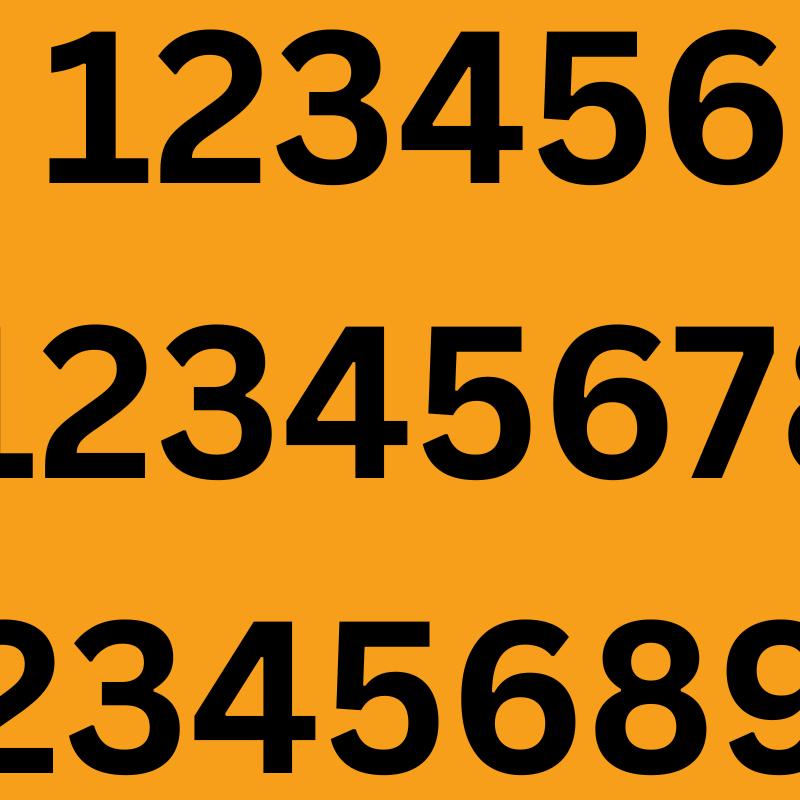
Протягом десятиліть паролі були основним захистом для всього — від електронної пошти та банківських операцій до потокового мовлення та покупок, і тепер ми керуємо більшою кількістю облікових даних, ніж будь-коли раніше. А звички, що виникають внаслідок керування десятками або навіть сотнями онлайн-акаунтів — повторне використання паролів, вибір легких для запам’ятовування, таких як «Admin» або «123456» — можуть перетворити один витік даних на набагато більшу проблему.

Світовий день паролів відзначається 7 травня, і це гарний час, щоб поставити просте запитання: Чи виконують паролі свою функцію? Прес-центр Mastercard спілкувався з Аліссою «Др. Джей» Абдулла, заступник головного директора з безпеки у Mastercard, про те, що працює, що ні, і куди все рухається далі.

Чи є паролі все ще безпечним способом захисту наших акаунтів сьогодні?

Абдулла: Паролі все ще важливі, але вони більше не справляються з роботою самостійно. Більшість із нас керує занадто багатьма обліковими записами, що призводить до повторно використаних або забутих паролів, а це створює ризик.

Якщо додати шахрайство на основі ШІ, яке робить підроблені електронні листи та повідомлення важчими для виявлення, то паролі стає ще легше зламати. Саме тому сьогодні безпека полягає в додаванні додаткових рівнів та переході до простіших варіантів входу, які не так сильно залежать від паролів.


Зараз відбувається справжній зсув: замість того, щоб питати, як посилити паролі, питання полягає в тому, як ми менше на них покладаємося.

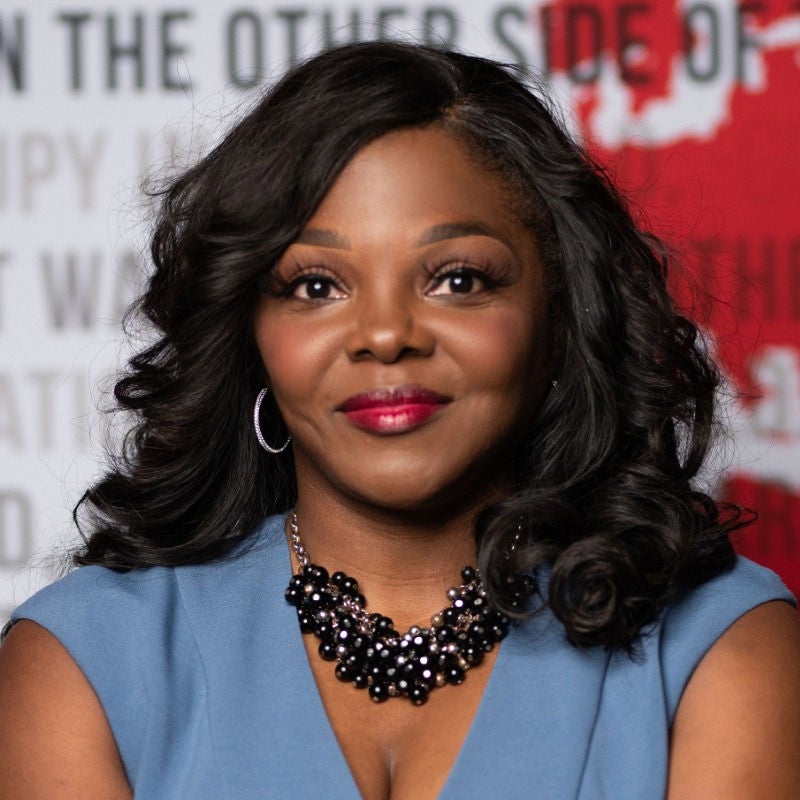
Alissa 'Dr. Jay' Abdullah


Якщо паролі мають обмеження, чому ми досі їх використовуємо?

Абдулла: Тому що вони знайомі. Вони існують дуже давно, і їх легко впровадити. Ми додали такі рівні, як багатофакторна автентифікація, щоб зробити їх безпечнішими, і це дуже допомогло. Але це також додає кроків, і все ще не повністю вирішує основну проблему. Отже, зараз відбувається справжній зсув: замість того, щоб питати, як посилити паролі, питання в тому, як ми менше на них покладаємося.


Ключі доступу привертають багато уваги. Що відрізняє їх від інших?

Abdullah: Ключі доступу — це новіший спосіб входу, який повністю виводить нас за межі традиційних паролів. Замість того, щоб запам'ятовувати або вводити щось, ваш пристрій самостійно здійснює автентифікацію.

Коли ви його налаштовуєте, ваш пристрій створює пару цифрових ключів — один безпечно зберігається на вашому пристрої, а інший використовується сервісом для вашої перевірки. Звідти ви можете розблокувати свій обліковий запис так само, як ви розблоковуєте свій телефон — за допомогою обличчя, відбитка пальця або PIN-коду пристрою.

Нічого вводити. Нічого забувати. Нічого, що могли б вивудити зловмисники. І оскільки облікові дані залишаються заблокованими на вашому пристрої, їх набагато важче викрасти чи використати повторно.

10 найбільш вживаних паролів


Згідно з глобальним звітом NordPass і NordStellar за 2025 рік, якість паролів є низькою в усіх поколіннях, хоча імена були більш популярними серед старших користувачів, а міленіали та покоління Z частіше використовували цифри або сленг — «скібіді» є популярним вибором — для захисту своїх облікових даних. 


123456 пароль

admin Aa123456

12345678 1234567890

123456789 Pass@123

12345 admin123


   Декоративний


Яку роль ключі допуску відіграватимуть у забезпеченні безпеки платежів?

Абдулла: Люди хочуть, щоб покупки онлайн були такими ж легкими, як розрахунок карткою в магазині — швидкими, безперешкодними та безпечними. Ось куди рухається галузь. До 2030 року мета полягає в тому, щоб відмовитися від ручного введення даних картки для більшості онлайн-покупок і перейти до більш автоматичних, безпечних способів оплати.

За лаштунками такі технології, як токенізація, допомагають захистити ваші справжні дані карток. І ключі допуску допоможуть підтвердити, що це дійсно ви — без додаткових кодів або переривань.

Ключі доступу ще не скрізь. Що людям робити поки що?

Абдулла: Ми в перехідному періоді, тому основи все ще важливі. Використовуйте сильні, унікальні паролі для кожного акаунта. Увімкніть багатофакторну автентифікацію всюди, де це доступно. І коли з’являться ключі допуску, спробуйте їх. Їх розроблено, щоб спростити життя, а не ускладнити його.


Яка найпоширеніша помилка з паролем, яку люди все ще роблять?

Абдулла: Повторне використання паролів. Зрозуміло — ніхто не хоче керувати десятками облікових записів. Але це створює ризик ланцюгової реакції. Якщо один рахунок буде скомпрометовано, то й інші можуть постраждати.


Яке ваше повідомлення до Всесвітнього дня паролів?

Abdullah: Можливо, настав час перестати шукати «кращі» паролі та зареєструватися для ключів допуску.

Міцні звички все ще важливі сьогодні. Але головніші зміни відбуваються за лаштунками: відбувається перехід до способів входу та оплати, які не так сильно залежать від пам'яті, набору тексту чи повторення. Саме туди ми прямуємо — простішим, швидшим і природнішим для людей.

Довіра — це суперсила, що уможливлює інновації

Кібербезпека на основі аналітичних даних і співпраця допомагають організаціям рухатися швидше, зменшувати ризик і розширювати безпечну цифрову участь.

A woman pays for a piece of pottery with her phone.