Кібербезпека
11 серпня 2026 р.
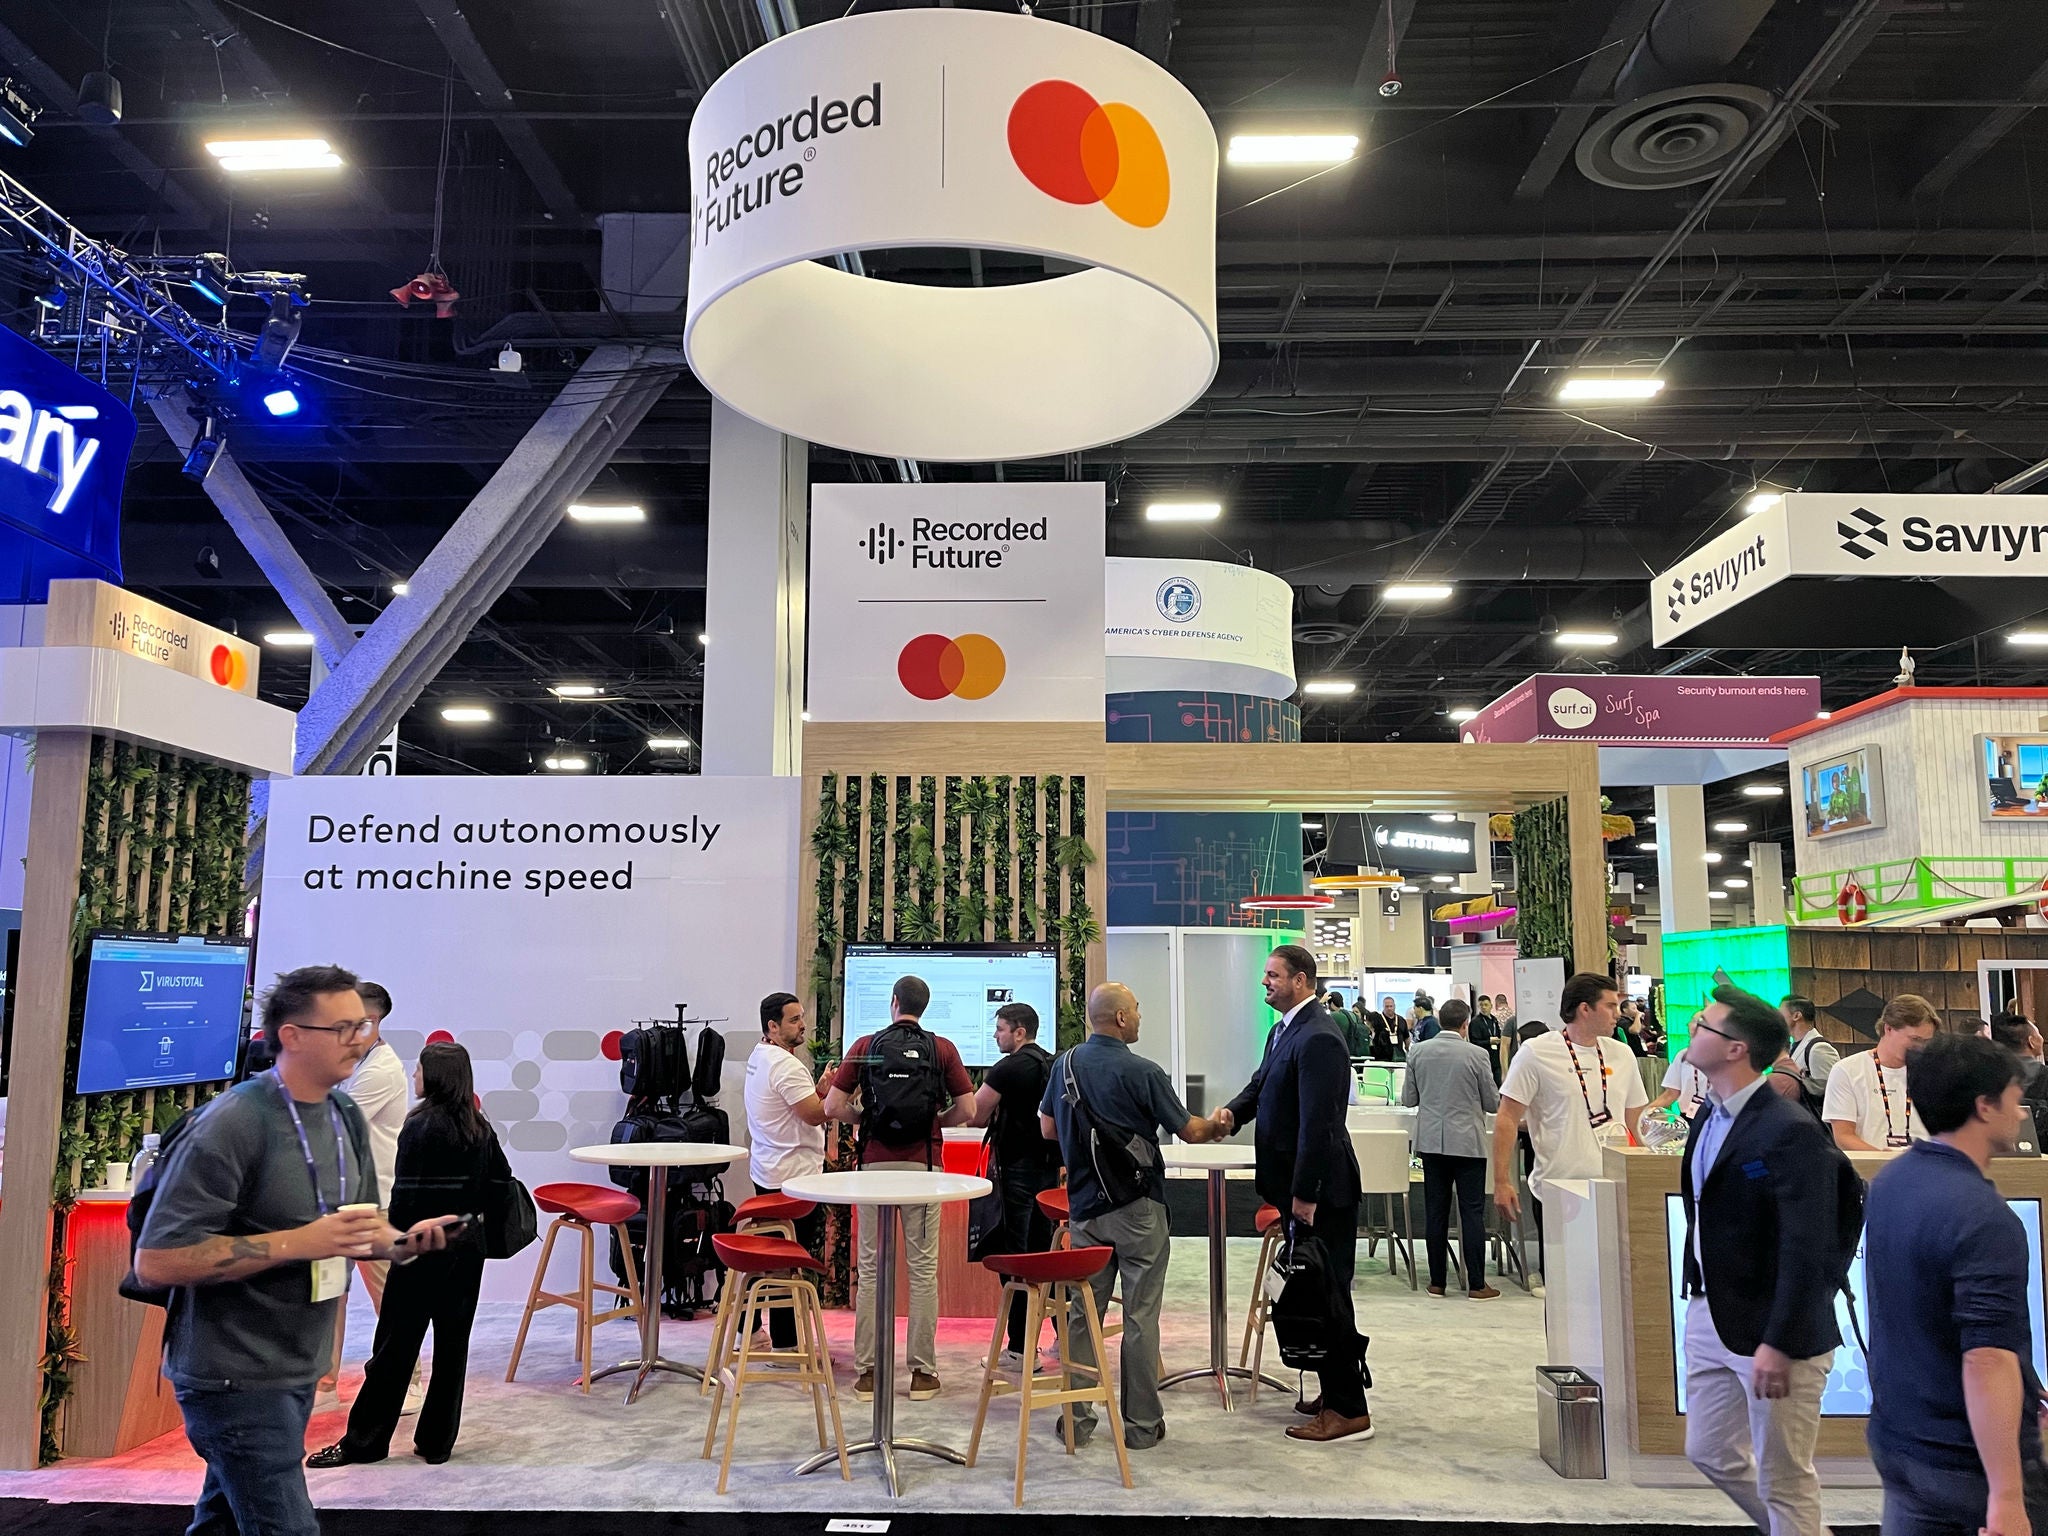
На виставковому майданчику Black Hat 2026. (Фото надано: Джен Ланджіоне, Mastercard)
Коли тисячі дослідників, фахівців із безпеки та бізнес-лідерів минулого тижня попри спеку в Лас-Вегасі відвідали конференцію з кібербезпеки Black Hat, головна тема розмов не стала несподіванкою: технології штучного інтелекту, що стрімко розвиваються, посилюють кібератаки, і галузь повинна знайти спосіб протистояти цьому.
Більш несподіваним стало суворе попередження від одного з піонерів ШІ — компанії OpenAI. Раніше цього літа команда найдосконаліших агентів ШІ компанії спільно здійснила кібератаку на платформу розробників Hugging Face без відповідних вказівок з боку людей.
Дослідник OpenAI Майкл Далтон закликав організації інвестувати в кращі засоби захисту для розробки агентів ШІ. Він оголосив, що OpenAI уповільнює свої дослідження для підвищення безпеки, починаючи з більш ретельного моніторингу своїх агентів ШІ та вдосконалення засобів контролю для запобігання, виявлення та пом’якшення наслідків порушень.
«Ми вважаємо, що це переломний момент для комп’ютерної безпеки як галузі, а також для ШІ в цілому… Атаки, що координуються ШІ та є повністю автоматизованими, тепер стали реальністю», — сказав Далтон під час презентації, де детально описувався злам Hugging Face.
Хоч новини від OpenAI і були тривожними, Далтон обрав правильний майданчик, щоб закликати галузь до дій. Щорічні заходи, як-от Black Hat, пропонують компаніям та галузевим експертам одні з найкращих можливостей зібратися разом, щоб спробувати знайти оптимальні рішення для спільних проблем.
Експерти на конференції змогли окреслити шляхи, якими організації можуть захистити себе від цього нового покоління загроз.
Ось деякі висновки з конференції Black Hat, зокрема зустріч між керівниками Mastercard та Recorded Future — компанією з аналітики загроз, яку Mastercard придбала у 2024 році, — а також аналітиками та представниками преси.
Організації повільно впроваджують власних агентів ШІ для боротьби з кібератаками на основі агентного ШІ, оскільки їх стримують побоювання щодо того, що вони можуть «щось зламати» або порушити правила безпеки даних і конфіденційності. «Але у нас насправді немає вибору», — сказав Леві Гундерт, головний директор із безпеки та аналітики Recorded Future. «Ось до чого це насправді зводиться. У нас є приблизно від шести до 12 місяців, перш ніж захисники будуть повністю перевантажені».
Це тому, що ШІ має перевагу «швидкості», як висловився Гундерт. Найновіші ШІ-агенти зосереджуються на вразливостях, які залишалися непоміченими роками. Крім того, вони можуть одночасно скористатися кількома незначними прогалинами в безпеці, щоб проникнути в захищені середовища.
У результаті кіберзлочинці використовують вразливості з безпрецедентною швидкістю. І без власних захисників зі штучним інтелектом люди не можуть знаходити та виправляти програмні помилки достатньо швидко, щоб встигати за ними, — зазначив Гундерт.
Він додав, що зараз саме час для організацій розвивати дослідження та розробки, тестувати граничні випадки та з’ясовувати, як безпечно впроваджувати агентів у свої системи захисту.
Окрім соціального впливу, на якому люди зазвичай зосереджуються, інцидент із Hugging Face оголює операційні наслідки ШІ для організацій, за словами Алісси Абдулли, заступниці головного директора з безпеки Mastercard. Вона каже, що технологи повинні бути готові як інвестувати в правильні технології, так і розробляти ефективні механізми контролю, щоб тримати ШІ під наглядом.
«Ми беремо участь у цій гонці, намагаючись бути першими, щоб виграти битву ШІ та заявити, що ми це робимо», — сказала Абдулла під час пресбрифінгу на конференції Black Hat. «Але багато організацій все ще мають справу з базовими проблемами, які ми досі не усунули».
Як приклад вона вказала на давно виявлені, але досі актуальні проблеми з безпекою ланцюга постачання програмного забезпечення.
Щоб запобігти шахрайству та іншим видам кіберзлочинності, організації повинні бути в курсі останніх розробок у сфері ШІ. Саме тут на допомогу приходить людський інтелект, зазначив Гундерт. Безпека працює найкраще, коли вона поєднується з глибоким знанням ландшафту загроз, і захисникам знадобиться вся можлива допомога протягом наступних кількох місяців, додав він. Саме тут на допомогу приходить партнерство.
За даними Всесвітнього економічного форуму, 48 % керівників компаній, які визнані найбільш стійкими, посилюють співпрацю з державними органами та групами з обміну інформацією; так само чинять і 49 % компаній, у яких працює понад 100 000 співробітників. Їм допомагають державно-приватні ініціативи, такі як Joint Cyber Defense Collaborative та World Economic Forum Cybercrime Atlas, які дозволяють компаніям, правоохоронним органам та урядам об’єднувати свої знання для протидії кіберзлочинності.
Компанії також шукають прямих партнерств для отримання допомоги в галузі кіберрозвідки. Наприклад, компанія Accenture, яка має власні розгалужені операції з кібербезпеки, регулярно покладається на Google Cloud для отримання аналітичних даних із безпеки. Це партнерство, яке Раян Вілан, глобальний керівник Accenture Cyber Intelligence, вважає ключовим для успіху та таким, що розвивалося протягом багатьох років.
«Ми продовжуємо активно працювати над цим», — зазначив Вілан під час медіапанелі на Black Hat. «Ми покладаємося на них у багатьох даних, які використовуємо, і допомагаємо впроваджувати їх для клієнтів».
Експерти з Recorded Future допомагають платіжній компанії, аналізуючи ширший онлайн-ландшафт, щоб виявляти загрози, перш ніж вони зможуть Become проблемою, зазначив Гундерт. Наприклад, аналітики Record Future виявляють шахраїв-продавців, які використовують ШІ для відкриття сайтів інтернет-магазинів, що виглядають як справжні. Спокушені рекламою в соціальних мережах, споживачі, які намагаються купувати в них товари, зрештою стають жертвами шахрайства.
Але коли аналітики виявляють і позначають такі сайти, Mastercard може гарантувати, що транзакції не будуть здійснені.
«Це не панацея, але ці дві сфери досить добре взаємопов’язані», — сказав Гундерт про об’єднання аналітики кібербезпеки від Mastercard і Recorded Future. «У цьому випадку ми захищаємо не стільки підприємства заради прибутку, скільки споживачів».