Опубліковано: 17 грудня 2025 року
Ризиковий ландшафт шахрайства з картками значно складніший, ніж будь-коли раніше, оскільки втрати від шахрайства з картками зростають у всьому світі як через онлайн-платежі, так і через шахрайство з картками. Потужна економіка кіберзлочинності як послуги (CaaS) зі злочинними покупцями та продавцями майже не існувала десять років тому, але зараз вона ефективно функціонує. Майбутні очікування лідерів у сфері шахрайства схиляються до песимізму. Згідно з дослідженням Datos Insights за третій квартал, 53% керівників фінансових установ США, що займаються шахрайством, вважають, що їхні втрати від шахрайства зростуть на 10 пунктів або більше протягом наступних трьох років. Керівники відділів боротьби з шахрайством продовжують боротися за права своїх споживачів та установи, але це важка та важка битва. Більш детальний розгляд нещодавнього дослідження Datos Insights малює чітку картину значних викликів, перешкод та складнощів. Керівники відділів боротьби з шахрайством, з якими я маю честь спілкуватися, знають, що ці проблеми є серйозними. Я чую це в їхніх словах і відчуваю в їхньому тоні. Деякі з них також задаються питанням, чи можна виграти цю битву. У контексті підвищеного кібер-ризику та ризику шахрайства, я вважаю, що покращення захисту від шахрайства з картками вимагає нового виду інституційного підходу до управління ризиками, нового шляху вперед.
У нещодавньому глобальному дослідженні Datos Insights, замовленому Mastercard, ми виявили, що проблеми та перешкоди, з якими стикаються керівники відділів запобігання шахрайству з картками, мають значною мірою системний характер. Це не були покращення для крайніх випадків. Це були фундаментальні проблеми з рішеннями емітента щодо захисту від шахрайства та екосистемою захисту.
Ось кілька ключових висновків:
Фахівців з питань шахрайства та ризиків у сфері фінансових послуг найбільше непокоїть їхня недостатня гнучкість та швидкість. Сімдесят вісім відсотків учасників відзначили, що їхні команди з запобігання шахрайству у фінансових установах є занадто повільними, їм бракує гнучкості, щоб встигати за ринком та зловмисниками з високою гнучкістю. З появою на ринку інструментів на базі штучного інтелекту та зростанням економіки CaaS для зловмисників, що складається з покупців і продавців, злочинні групи продовжують стрімко розвиватися. Прискорення є системним викликом для команд фінансових установ з боротьби з шахрайством та джерелом високого стресу для керівників фінансових установ з боротьби з шахрайством.
Наступні за чисельністю питання, що викликають занепокоєння у керівників відділів боротьби з шахрайством, стосуються можливостей розвідки кіберзагроз (CTI). CTI є одночасно важливим і часто неправильно зрозумілим. Наше дослідження показало, що 74% учасників мали можливості CTI, але не мали інтеграції для застосування цих даних для покращення результатів боротьби з шахрайством з картками. Також було зазначено, що лідери боротьби з шахрайством дуже оптимістично налаштовані щодо ефективності даних CTI, причому 57% учасників вважають, що дані CTI можуть допомогти їм пом'якшити або запобігти 50% або більше підтверджених шахрайств з їхніми картками. Дані CTI мають високу передбачувану цінність для покращення захисту від шахрайства з картками, але традиційно їм бракувало системної інтеграції. Це розчарування з огляду на нагальну потребу викликає велике занепокоєння у керівників відділів боротьби з шахрайством по всьому світу, які шукають комплексні рішення для вирішення цієї проблеми.
Зрештою, 66% керівників відділів боротьби з шахрайством у світі стурбовані своїми ізольованими механізмами контролю. Серед емітентів у Північній Америці та Азіатсько-Тихоокеанському регіоні 72% керівників називають цю вкорінену проблему. Досвідчений читач знає, як традиційні рішення для запобігання шахрайству функціонують як окремі операційні ізоляції від засобів кібербезпеки. Ізоляція ресурсів обмежує можливість обміну даними про ризики між командами та функціонує як мертвий вантаж, який міжфункціональні команди повинні нести, намагаючись працювати разом. Мій 30-річний досвід у сфері безпеки у фінансових послугах показує, що ми часто не розглядаємо ізольовані системи управління ризиками як такі серйозно шкідливі, і ми схильні не надавати пріоритет демонтажу систем управління ризиками, особливо для обміну даними між командами, з огляду на терміновість, якої це вимагає.
Дослідження чітко підкреслює, що основні проблеми шахрайства, з якими стикаються емітенти, мають системний характер і вимагають технічних структур, які забезпечують гнучкість захисту, інтеграцію даних CTI та міжопераційну ізоляцію.

Картковий бізнес є стратегічним та конкурентним для емітентів. Існує кілька бізнес-рушійних сил, які іноді суперечать один одному. Триногий стілець слугує гарною ментальною моделлю для врахування больових точок, які керівники надають найбільшого пріоритету. Нещодавнє дослідження Datos Insights показує, що керівники вищої ланки вважають втрату довіри споживачів своєю головною проблемою, причому 76% учасників вказують, що їхня команда керівників найбільше зосереджена на цьому. Втрата довіри споживачів, іноді спричинена інцидентом шахрайства з картками, з яким зіткнувся споживач, призводить до втрати доходу споживачів, оскільки пошкоджена картка падає на дно гаманця. Сильна довіра споживачів відображається в продовженні транзакцій з картками та високих показниках чистого промоутерського рейтингу.
Наступною за величиною проблемою для керівників є високий рівень хибнопозитивних результатів, на який звернули увагу 69% учасників дослідження. Захист від шахрайства з використанням карток у фінансовому відділенні підвищує цінність безпеки картки для споживача. Але на конкурентних ринках, де споживачі мають вибір, надмірні заходи щодо запобігання шахрайству з картками можуть розглядатися як дратівливі тертя для споживачів, незручність, яка спонукає деяких споживачів до карток іншого емітента.
Третьою проблемою є високі чисті збитки від шахрайства, де 53% учасників назвали цю проблему найболючішою для своєї команди керівництва. Списання збитків від шахрайства з картками як витрат на ведення бізнесу було традиційним підходом для деяких фінансових установ. Здається, ті дні добігають кінця. На мою думку, зі зростанням збитків від шахрайства з картками по всьому світу, керівники підприємств мають менше бажання просто списувати їх. А оскільки випадки шахрайства також призводять до втрати довіри зі споживачами, керівники також звертають увагу на аналітику, яка покращує виявлення та запобігання шахрайству з картками.
Забезпечення безперебійного досвіду роботи з картками для споживачів та запобігання шахраям залежить від наявності кращих та своєчасніших даних про ризики. Щоб по-справжньому вирішити проблеми керівництва, керівники відділів боротьби з шахрайством повинні подолати системні проблеми, такі як повільний час реагування, відсутність інтегрованої розвідки кіберзагроз та постійна ізоляція ризиків. Не дивно, що це завдання таке складне.
Давайте розглянемо практичний приклад тестування карток.
Тестування карток – це зловмисна діяльність, яка вказує на високу ймовірність подальших шахрайських атак з картками. У глобальному дослідницькому проекті лідери з боротьби з шахрайством зазначили, що тестування карток було третім за частотою вектором атаки, що призводить до шахрайства з картками, причому 48% учасників відзначили цей вектор.
Тестування карток функціонує в рамках зрілого злочинного ланцюга поставок. Злочинні групи фінансуються, працюють масштабно та використовують ланцюг поставок покупців і продавців CaaS, щоб забезпечити економіку зловмисників. Хоча існують розбіжності, читач загалом може зрозуміти ланцюжок поставок зловмисника як воронку даних про клієнтів та картки, кожен шар якої стає все більш уточненим і цінним для кіберзлочинців.
Як зазначалося раніше, 57% лідерів у сфері шахрайства вважають, що кіберіндикатори (такі як тестування карток) включені до понад 50% підтверджених випадків шахрайства з картками, що вказує на значні можливості для зростання. Можливість позначати тестування карток створює вирішальні перемоги для лідерів у запобіганні шахрайству з картками. Системні виклики? Неможливість подолати ізоляцію ризиків та відсутність інтеграції для даних CTI цієї категорії.
Команди з запобігання шахрайству та кібербезпеці традиційно працюють як ізольовані підрозділи управління ризиками, дуже відокремлені один від одного. Шахрайство та кібербезпека функціонують з різними цілями, інструментами, наборами навичок та визначеннями успіху, записаними в їхніх ключових показниках ефективності (KPI). Зловмисники діють в екосистемі, яка дозволяє їм природним чином перетинати кіберсферу та сферу шахрайства, проте традиційні команди захисту фінансових установ часто працюють у вузько вкорінених операційних ізоляціях, що уповільнює прогрес і по суті обмежує те, що бачать команди. Часто саме ізольовані дані є найбільш шкідливими для швидшого та якіснішого захисту бізнесу. Дослідження показує, що 73% світових лідерів у сфері фінансового шахрайства не мають доступу до інформації про кіберзагрози в режимі реального часу або щодня, що є великою можливістю для покращення завдяки швидшому обміну даними.
Хоча щомісячний або щоквартальний обмін звітами про ризики має значення, цього недостатньо для керівників фінансових установ, які прагнуть досягти реального стратегічного прогресу. Це підтверджується дослідженням, яке показало, що 60% керівників відділів боротьби з шахрайством дізнаються про кіберпорушення лише після того, як починають виникати збитки від шахрайства. Цей розрив найбільш серйозний для емітентів у Латинській Америці та Азіатсько-Тихоокеанському регіоні, де 67% керівників з питань шахрайства та ризиків висвітлюють цю проблему видимості.
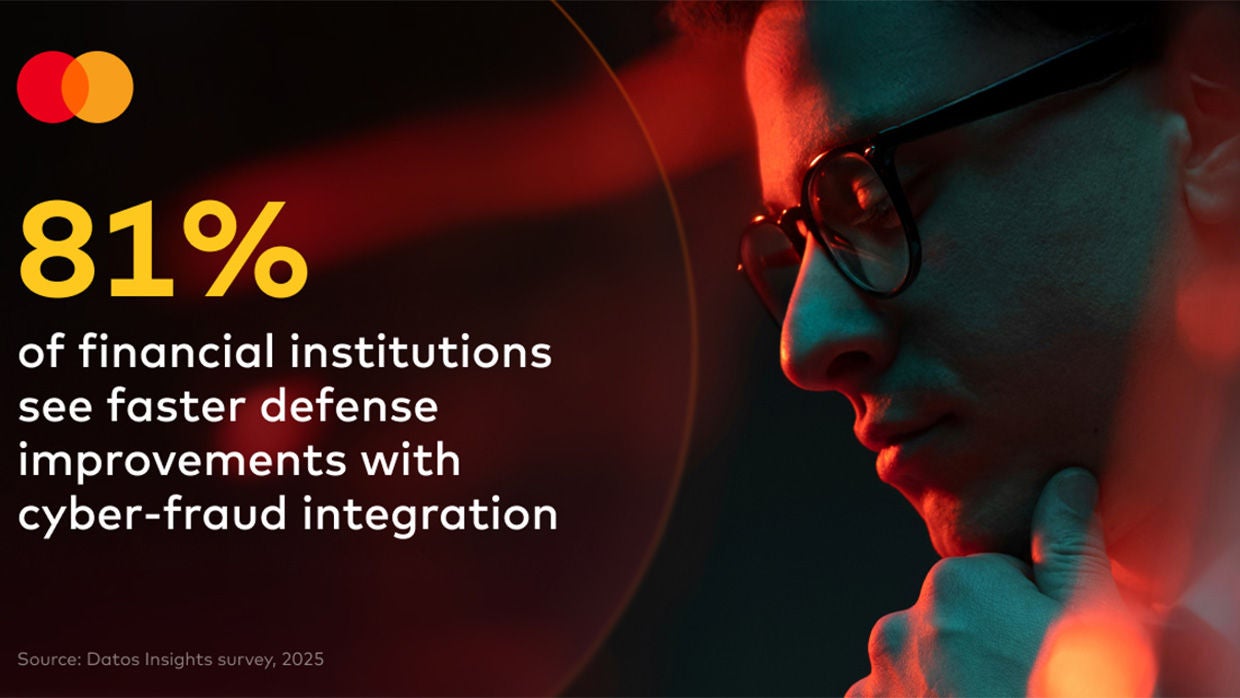
Інтеграція або співпраця між командами з кібербезпеки та запобігання шахрайству виявляється ефективною для багатьох глобальних фінансових установ. Замість традиційного ізольованого аналізу шахрайства та кіберризиків, фінансовий інспектор може краще та швидше реагувати на ризики, працюючи разом. Згідно з нещодавнім дослідженням Datos Insights, 81% фінансових установ, що інвестують в інтеграцію кібершахрайства, повідомляють про швидше покращення у сфері управління ризиками, при цьому 89% фінансових установ у Європі та Азіатсько-Тихоокеанському регіоні досягли покращення швидкості! Крім того, 68% фінансових установ, які інвестують в інтеграцію кібершахрайства, повідомляють про зменшення збитків від шахрайства, а також про покращення безпеки карток, покращення розвідки загроз, швидше стримування інцидентів та швидше виявлення податкових служб. Це фантастичні результати, які дуже потрібні емітентам!
Тестування карток із позначеннями даних CTI має високий пріоритет, оскільки це особливо корисно для раннього виявлення шахрайства з картками. Завдяки ранньому виявленню підозрілої діяльності з тестування карток, команди захисту фінансових установ отримують значно покращену позицію перед запитом на транзакцію з карткою.
Я рекомендую командам захисників фінансової інформації взяти за основу кримінальний підхід та побудувати власну воронку даних про ризики. Хоча злочинні команди успішно здійснюють шахрайство, використовуючи оновлену воронку споживчих даних, що купуються та продаються в їхній екосистемі зловмисників, команди захисту від шкідливих програм повинні стати ефективнішими, побудувавши свою «воронку захисту» з даних про шкідливу поведінку за допомогою каналів ризиків CTI. Фінансові установи можуть самостійно створювати ці системи даних або співпрацювати з постачальником, який може зробити це від їхнього імені. Завдяки ранньому виявленню зловмисної діяльності, команди з запобігання шахрайству у фінансових установах можуть пролити світло на історичні сліпі зони, збільшити рівень викриття зловмисників, покращити захист для законних споживачів та перейти до більш проактивних стратегій захисту, необхідних бізнесу. Це той тип суворого рішення для управління ризиками, яке залишається стійким в епоху ризиків, завдяки новому поколінню даних про шкідливу поведінку CTI.
Вдосконалення для покращення запобігання шахрайству під час карткових та онлайн-платежів стали нагальними. Вік ризику настав, і в майбутньому він стане ще складнішим. Емітенти карток FI рекомендують такі дії:
Завантажте дослідницький звіт Datos Insights. Це глобальне дослідження розглядає проблеми ризиків, досягнення інтеграції для бізнесу та пріоритети на майбутнє від 90 керівників з питань шахрайства та лідерів з управління ризиками у фінансових установах. Оскільки емітенти фінансових інструментів та еквайрингові компанії працюють в нову епоху ризику, ці рішення відіграватимуть значну роль у тому, хто виграє, хто виживає, а хто програє у сфері фінансових послуг.
[1] https://www.idtheftcenter.org/publication/itrc-h1-2025-data-breach-report/
[2] Datos Insights, Опитування кіберлідерів у 60 фінансових установах США, 3-й квартал 2025 року