אבטחת סייבר

6 בינואר 2026


כיצד ההונאה הפכה למקצועית, ואיך להילחם בה בחזרה

במסגרת סדרת הסרטים התיעודיים של Mastercard, ‏'Anatomy of a scam', שוחחנו עם מומחים על האופן שבו הונאות הפכו מתוחכמות ונפוצות יותר.

The back of a woman's head looking at a large computer screen with coding on it.

Ben Fox Rubin

Vice President,

Global Communications,

Mastercard


Christine Bennett

Manager, Global Communications,

Mastercard

הטלפון של לילי התחיל לצלצל והעיר אותה מנמנום. היא ענתה על זה ולפתע הושלכה לתרחיש מסויט.

בצד השני של השיחה, גבר שאת קולו היא לא זיהתה אמר לה שהוא היה בתאונת דרכים עם אמה ושהוא מחזיק בה בניגוד לרצונה בחלק האחורי של המשאית שלו. לילי שמעה את קול אמה במהלך השיחה, שאמרה לה, "אני לא יודעת מה יקרה לי".

לילי, ששמה המלא אינו מדווח כדי להגן על זהותה, הונחתה לנסוע לתחנת דלק קרובה ולמסור למתקשר שלה 15,000 דולר תמורת שחרור אמה. היא נהגה בבהלה לשם בעוד שהמתקשר התעקש שתשמור איתו על קשר טלפוני לכל אורך הדרך.


A teenaged girl holds her phone in a parking lot looking worried.

לילי נפלה קורבן להונאת התחזות, המשתמשת בטכנולוגיית AI ודיפ-פייק כדי להונות אנשים קרובים לשלוח כסף או מידע אחר לפושעי סייבר. 


ואז, באותה פתאומיות שבה מצאה את עצמה במצב הזה, הכול השתנה — כאילו נורה נדלקה לה בראש.

אני מפחדת, לילי. את צריכה לעזור לי", אמר קולה של אמה.

“זה הרגע שבו ניתקתי את הטלפון,” הסבירה לילי. “ידעתי שאמא שלי לעולם לא תגיד לי דבר כזה. היא לא הייתה מעמידה אותי במצב כזה.”

לילי פנתה אז ישירות לאמה ולאחותה. בסופו של דבר היא גילתה שאמה לא הייתה מעורבת בתאונת דרכים ושהיא בטוחה לחלוטין. המתקשר השתמש בכפיל דיפ-פייק של קולה כדי לגרום ללילי לחשוב שכל התוכנית המורכבת אמיתית.


איום של טריליון דולר

הסיפור הזה, שהוא חלק מסדרת הדוקו החדשה של Mastercard “Anatomy of a scam,” מדגיש כיצד הונאות ותרמיות הפכו למקצועיות, נפוצות ומתוחכמות הרבה יותר רק בשנים האחרונות. עברייני סייבר מנצלים טכנולוגיות חדשות, כולל AI גנרטיבי וכלי קול מסוג דיפפייק, ומשתמשים כמעט בכל פלטפורמת תקשורת — הודעות טקסט, שיחות טלפון, דוא"ל, שיחות וידאו, מדיה חברתית ואפליקציות היכרויות — כדי להגיע לקורבנות פוטנציאליים. הונאות יכולות כעת לצוץ בכל מקום, וככל שמכשירים מחוברים ושירותי אינטרנט חודרים עמוק יותר לחיינו, הצרכנים יצטרכו Become הרבה יותר ערניים.

על פי הערכות מסוימות, פשעי הסייבר גדלו לתעשייה של טריליוני דולרים. בארה"ב לבדה, ה-FBI מסר כי היו 859,532 תלונות על פשעי אינטרנט בשנת 2023, השנה האחרונה שעליה דווח, כאשר ההפסדים הסתכמו ב-16 מיליארד דולר — עלייה של 33% לעומת השנה הקודמת.

אבל הטובים לא יושבים בחיבוק ידיים ומניחים לזה לקרות. חברות במגוון רחב של תעשיות משקיעות בטכנולוגיות חדשות כדי לסכל התקפות אלה, וגם ממשלות משפרות את יכולותיהן.

“אנחנו הולכים להילחם בזה. “יש לנו את הכלים, יש לנו את האמצעים, יש לנו את האנשים החכמים ביותר, יש לנו את כל היכולות, וכולם איתנו”, אמר איליה וולוביק, ראש צוות המודיעין להונאות תשלומים ב-Recorded Future, חברת מודיעין איומים שנרכשה על ידי Mastercard לפני שנה. “אין אדם אחד שאפשר לשאול שלא הושפע מזה או שפשוט התעצבן מזה או שזמנו בוזבז בגלל זה. “זה באמת יצא משליטה, ואנחנו ננצח את זה.”

עבור הסדרה, הצוות של Mastercard שוחח עם מומחי אבטחת סייבר, תקשורת ושירותים פיננסיים בניו יורק, פלורידה, קליפורניה, וירג'יניה ולונדון כדי להבין את הטקטיקות שפושעי סייבר משתמשים בהן כיום וכיצד אנשים יכולים להימנע מהונאות.


הגדולים ביותר, מהירים יותר, קשים יותר לאיתור.

הצוות שלנו ביקר בטמפה, פלורידה, כדי לפגוש את וולוביק ואת אנדריי בריסביץ', מומחי אבטחת סייבר נוספים ב-Recorded Future.

וולוביק, יוצא חיל האוויר האמריקאי, עבד בעבר ביחידה למודיעין סייבר של משרד התובע המחוזי במנהטן, שם סייע בחקירת פשעים פיננסיים והאקרים ממזרח אירופה. בריסביץ' שימש כיועץ ואנליסט עבור ה-FBI והיה ממייסדי חברת מודיעין הונאות בשם Gemini Advisory.


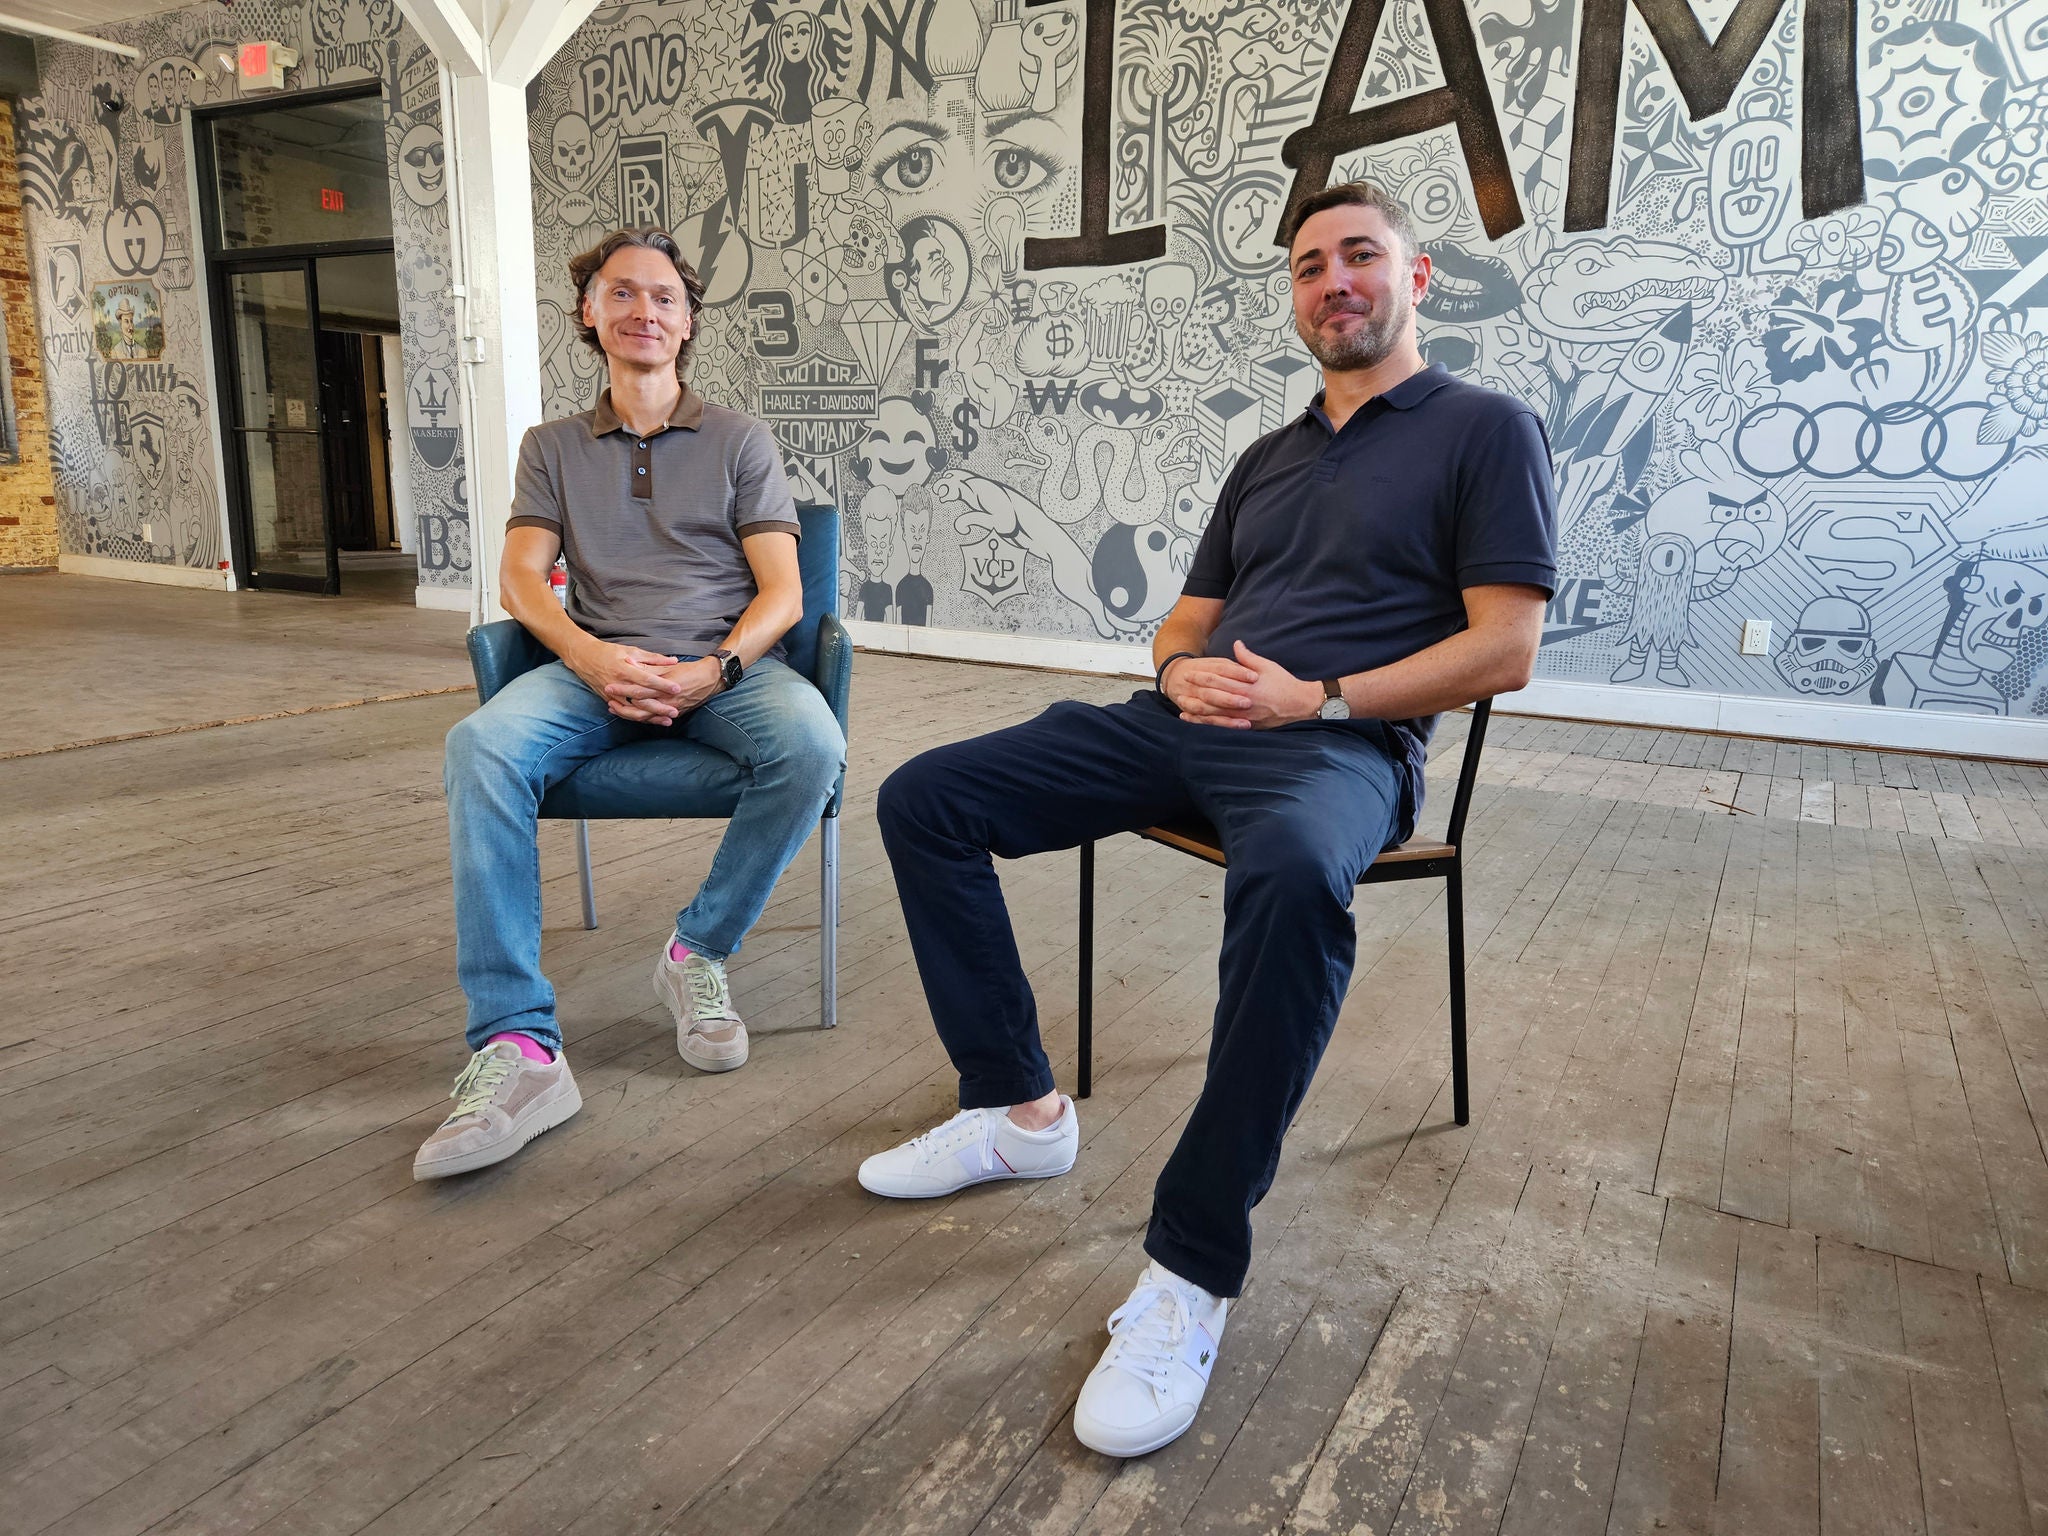
איליה וולוביק מ-Recorded Future, מימין, ואנדריי ברייסביץ' יושבים יחד.

אנדריי בריסביץ' (משמאל) ואיליה וולוביק (מימין) משתמשים במומחיות החקירה שלהם כדי לפתח מודיעין איומים עבור לקוחות Recorded Future. (קרדיט צילום: בן פוקס רובין)


וולוביק תיאר כיצד כופרה – מתקפה שבה פושעים מקפיאים מערכות מחשב של ארגון או גונבים את נתוניו, ומפסיקים את המתקפה רק בתמורה לכופר – הייתה בעבר תהליך מסובך וידני הרבה יותר. שחקנים זדוניים נדרשו לבצע עבודת קידוד כדי לזהות חולשות במערכת ולבנות כלי הצפנה. כיום יש דבר שנקרא ransomware as a service (RaaS), המעיד על כך שכלי כופרה have become כה נפוצים עד שיש להם אפילו מונח באזז בעל צליל תאגידי משלהם. כלי RaaS כוללים תוכנה אוטומטית ולוחות בקרה שהופכים את המתקפות האלה לקלות הרבה יותר לביצוע, במיוחד עבור פושעים שאינם מתכנתים בקיאים בטכנולוגיה. ב-darק web ניתן למצוא גם ערכות קלות לשימוש ומדריכים שלב-אחר-שלב לסוגים שונים של הונאות.

פשעי סייבר הפכו למקצוע ולתעשייה, עם קבוצות האקרים ומוקדי שירות שמנהלים סוגים שונים של הונאות בקנה מידה גדול בהרבה ממה שהיה אפשרי אפילו לפני חמש שנים.

באמצעות כלים חדשים אלה, האקרים יכולים לפרוש רשת רחבה בעלות מינימלית ולראות כיצד קורבנות פוטנציאליים מגיבים להם. במקרים מסוימים, הם אינם מבחינים על ידי התמקדות בדמוגרפיה ספציפית, בידיעה שכל אחד הוא קורבן פוטנציאלי. יש שישלחו אלפי הודעות תרמית רחבות היקף ביום, ואפילו אם רק חלק קטן מאוד מהן יביא לגניבה מוצלחת, התרמית יכולה להיות רווחית ולעזור לממן תרמיות נוספות בעתיד.

״יש כל כך הרבה כסף שאפשר לעשות מפשעי סייבר,״ אמר בריסביץ'.

במקרים אחרים, הם יכולים להשתמש במדיה חברתית כדי לטרגט באופן מדויק, ולשתף הצעות מזויפות למוצרים פופולריים לסוגי הצרכנים המדויקים שסביר להניח שירצו אותם ביותר. או, כמו במקרה של לילי, הם יכלו לחקור פרטים ספציפיים על קורבן פוטנציאלי אחד – כולל התחביבים, העבודה, המשפחה והעמיתים שלו – ולתכנן מתקפת עוקץ.


Al Pascual from Scamnetic standing on a deck overlooking a river in Tampa.
טוני לוץ מ-Verizon עומד מול תא צילום.

אל פסקואל, משמאל, מנכ"ל Scamnetic, חברת הגנה מפני תרמיות, וטוני לוץ, מימין, המוביל את עסקי ורייזון עבור תעשיית השירותים הפיננסיים, מתמקדים שניהם בהיבטים רבים של הונאות ותרמיות צרכנים. הם השתתפו בסדרת "האנטומיה של תרמית" במהלך עצירת צוות ההפקה בטמפה, פלורידה, כדי לדון בהונאות טקסט וטלפון, כמו גם בדרכים חדשות שבהן פושעי סייבר מנסים להונות צרכנים. קרדיט צילום: Ben Fox Rubin

בריסביץ’ הסביר לנו את השלבים של הונאת הודעות טקסט טיפוסית: אתם מקבלים הודעת טקסט לטלפון שלכם שמציינת כי חבילה ממתינה לכם. או שיש לכם תשלומי אגרות כביש מהיר שלא שולמו. או שזכיתם בטיול חינם לאיי הבהאמה. או שהוצעה לכם הזדמנות חדשה לעבודה מרחוק. או חשבון הבנק שלכם נפרץ. במובנים מסוימים, תוכן ההודעה לא באמת משנה — הדבר היחיד שחשוב הוא אם תגיבו. בריסביץ’ הסביר שכאשר אתם עושים זאת – בין אם על ידי התקשרות למספר הכלול בהודעה או על ידי שליחת הודעה בחזרה – נוכל ישיב, וינסה לשמור אתכם מעורבים ולדלות מכם מידע, כולל שמכם, כתובתכם, פרטי התחברות לבנק ופרטי כרטיס אשראי.

לאחר שרמאי מקבל גישה לחשבון הבנק שלך, הוא יכול ליזום העברה בנקאית.

"ברגע שהכסף יוצא מחשבון הבנק שלך, זהו. "אתה לא מקבל את זה בחזרה," אמר בריסביץ'.


זיהוי הרמזים, עצירת ההונאות

לאחר מכן נסענו למטה השירות החשאי של ארה"ב בוושינגטון הבירה, אחד ממרכזי העצבים הקריטיים ביותר לאכיפת החוק הלאומית. כדי להמחיש את הסכנה, האריכות והשינויים המתמידים של המשימה, הבניין כולל קיר כבוד לחברי השירות החשאי שנפלו, שראשיתו בשנת 1902, כאשר אחת הכניסות המוקדמות ביותר מנציחה את הסוכן ג'וזף א. ווקר, שנרצח בעת שערך חקירת הונאת קרקעות.

פגשנו את קשישטוף ״קריס״ בוסובסקי, עוזר סוכן מיוחד האחראי על מדיניות סייבר ומהנדס בדיקות תוכנה לשעבר עם יותר מ-20 שנות ניסיון בשירות החשאי.

"בשלוש השנים האחרונות, ראינו מעבר עצום מהאקרים שתקפו עסקים — בין השאר משום שהעסקים שיפרו את עמדת אבטחת הסייבר שלהם — לעבר תקיפה של אזרחי ארה"ב," הוא אמר.

בוסובסקי הזהיר צרכנים להימנע משני דברים: ליצור קשר עם זרים באינטרנט או בשיחות ולשתף יותר מדי מידע אישי עליהם ברשתות חברתיות, במיוחד אם הוא משותף בפומבי.

״מה שאולי נשמע די תמים, שמישהו שולח הודעה שנראית כאילו נשלחה בטעות לאדם הלא נכון, הוא למעשה טקטיקה לנסות לגרום לאותו אדם להתחיל לדבר איתם,״ הוא אמר. ״וברגע שהם מתחילים לדבר איתם, השיחה נמשכת, וקצת קצת הם מצליחים להתחיל למשוך אותם לתסריט״.

אווה ולאסקז, מנכ"לית המרכז למשאבי גניבת זהות ללא מטרות רווח, הסכימה שאנשים תמיד צריכים להיות ערניים יותר באינטרנט.

״אני תמיד מזכירה לאנשים, אם לא יזמתם את הקשר הזה – בין אם זה באמצעות דוא״ל, טלפון, הודעת טקסט – לכו למקור ואמתו,״ היא אמרה. ״המציאות היא שכולם פגיעים, פשוט בצורה שונה.״

בעוד שמומחים רבים שדיברנו איתם הדגישו את החשיבות שבאימות מידע מקוון, צרכנים מודים בקלות שהם עדיין פגיעים לתחבולות נפוצות של רמאים. בסקר גלובלי שנערך לאחרונה על ידי Mastercard ו-The Harris Poll, כמעט מחצית מהצרכנים הודו שהם נוטים להתעלם מאזהרות אבטחה ומהתראות אחרות אם הם מוצאים פריט פופולרי באינטרנט המוצע בהנחה עמוקה.

חשבו מדוע אתם מבצעים את התשלום שלכם. האם אתם נדחפים לביצוע תשלום? ״האם אתם מבצעים תשלום בגלל שיש לכם FOMO, כי העסקה הזו נראית טובה מכדי להיות אמיתית?״ אמר סיימון קולינס, מנהל הזכיינות הראשי של Mastercard. ״באופן אישי, מה שאני עושה זה, אם אני לא בטוח, אני פשוט עוצר, לוקח צעד אחורה, אולי שותה קפה. ״פשוט חשבו על זה.״

זה ייתן לכם זמן לעשות מחקר נוסף על אתר, לחפש אותו באינטרנט ולבדוק ביקורות ונקודות נתונים אחרות של צד שלישי. רמאים לרוב משגשגים על תחושת הדחיפות או הפחד מפני החמצה, ולכן קיצור דרך יכול לעזור מאוד, אמרו לנו המומחים האלה.

במובן מסוים, כך לילי הצליחה להיחלץ משיחת ההונאה שלה. ברגע שהבינה שמשהו אינו כשורה, היא ניתקה מהשיחה וחיפשה הוכחות אחרות כדי לוודא מה באמת קורה.

עם זאת, היא אמרה שהיא מזהה כי האיום רק גדל במהלך השנים: "זה יכול לקרות לכל אחד."


צפו בכל הפרקים של 'אנטומיה של הונאה'