9 בפברואר 2026
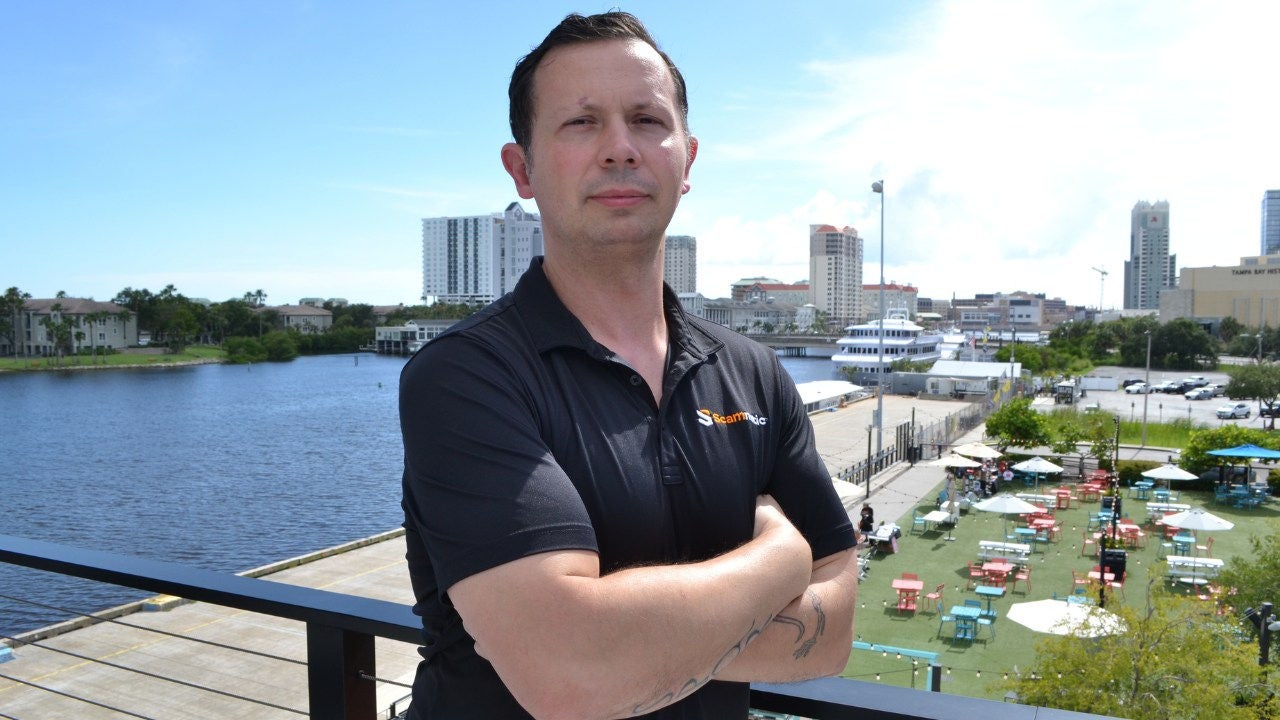
מפעל חייו של אודי סולומון היה להפוך חפצים דוממים לחכמים. במשך למעלה מ-25 שנה, הוא היה בחזית אבטחת המכשירים הפיזיים המחוברים, וצבר ניסיון עמוק ומעשי באופן שבו מערכות מחוברות נבנות, נפרסות ומותקפות.
סולומון התמקד במפגש שבין אבטחת סייבר, רשתות תקשורת, מערכות משובצות, למידת מכונה ולאחרונה בינה מלאכותית, שכן מכשירים מחוברים שינו את אופן פעולת העולם. ממכוניות מחוברות ועמדות טעינה לרכבים חשמליים, דרך מערכות קופה ניידות, מדים חכמים, מצלמות אבטחה ואפילו קיוסקים לחניה, רשתות אלו — המכונות במשותף האינטרנט של הדברים, או IoT — אפשרו שירותים חדשים לחלוטין. הם הובילו להישגים דרמטיים ביעילות תפעולית, אוטומציה וקבלת החלטות מבוססת נתונים במגוון תעשיות, החל מתחבורה וקמעונאות ועד לאנרגיה וערים חכמות.
אבל סולומון זיהה בשלב מוקדם שמכשירים חכמים אלה מציגים גם אתגר אבטחתי חדש מיסודו. בניגוד למערכות IT מסורתיות, התקני IoT אלה — המיוצרים על ידי אלפי יצרנים שונים ומריצים מגוון יישומים — חשופים בשטח, מחוץ לפרימטר המסורתי של הגנה ארגונית, ופגיעים לפריצה מרחוק, חבלה פיזית וניצול בקנה מידה גדול.
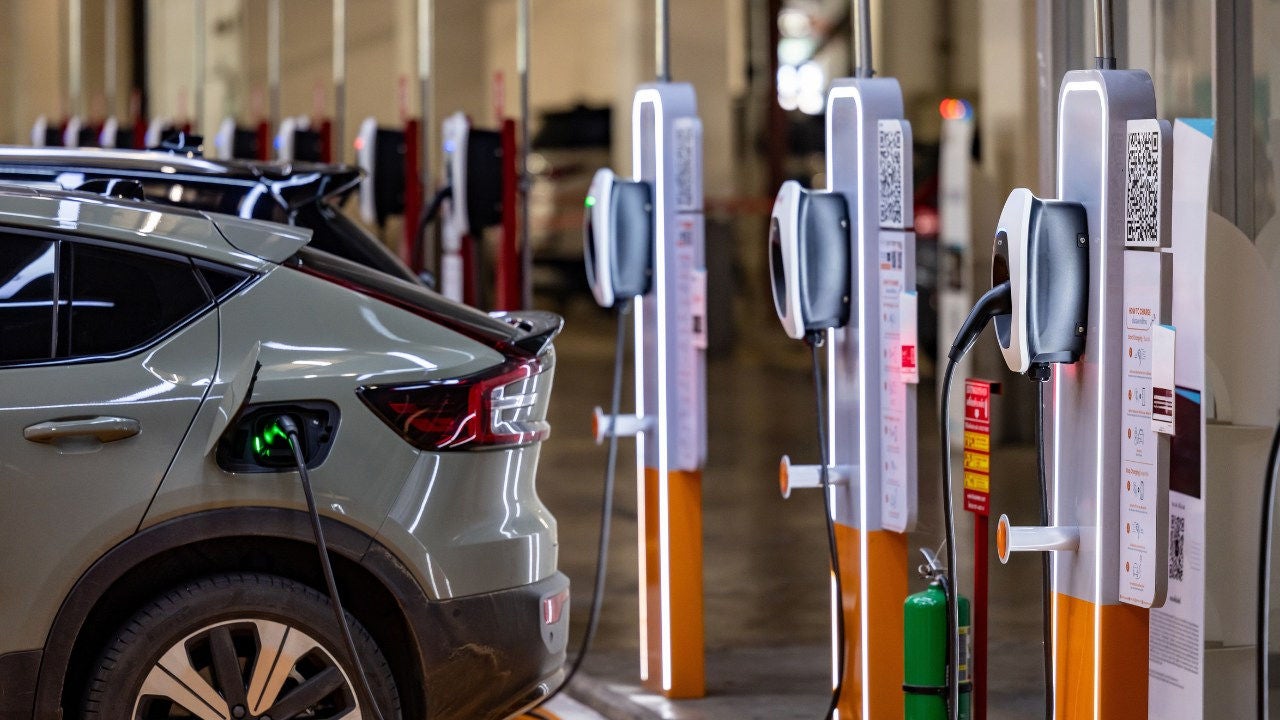
התקני IoT חשופים לפריצה, כולל עמדות טעינה לרכבים חשמליים, המתפשטות במהירות.
״המכשירים האלה חיוניים לרבים מהשירותים ומהתשתיות שהחברה המודרנית תלויה בהם״, הוא אומר, ״אבל במקרים רבים, יש אבטחה לקויה, והם פגיעים הרבה יותר להתקפות שעלולות להוביל לאובדן נתונים אישיים ורגישים ולהשבתה של שירותים קריטיים.״
כיום, אי אפשר יותר להתעלם מהיקף האתגר. עם מעל 5 מיליארד התקני IoT המחוברים סלולרית הפועלים מחוץ לפרימטר הארגוני, מתקפות מבוססות קצה הפכו לאחד מווקטורי האיום ההרסניים ביותר. עם 53% מארגוני התשתיות הקריטיות שמדווחים על אירועי אבטחה חמורים של IoT, רשתות קצה מחוברות בקנה מידה המוני נתונות למתקפה.
יתר על כן, עם כניסתן לתוקף של תקנות חדשות בנושאי פרטיות נתונים ואבטחת סייבר, ארגונים חייבים לנטר באופן רציף את הרשת שלהם ולנקוט בצעדים כדי למנוע קנסות עתק ואף אחריות אישית למנהל אבטחת המידע הראשי ולמנהלים בדרג C.
“הופתענו לגלות את היקף הסיכון שעמו מתמודדות הארגונים,” אומר Solomon. “לדוגמה, בעת עבודה עם אחד מספקי שירותי טעינת הרכב החשמלי הגדולים במערב אירופה, גילינו ש-5% מהמכשירים שלו נפגעו, ושהתגלו למעלה מ-10,000 מקרים של גניבת נתונים — כולל מידע אישי מזהה ופרטי כרטיס אשראי.”
זה לא שהיצרנים של התקני IoT כאלה מתכננים אותם במכוון כך שיהיו פגיעים. במקום זאת, הם כפופים למה שסולומון מכנה פרדוקס ה-IoT הסלולרי: בעוד שהלקוח, כגון סוחר, ארגון או ספק שירותי IoT, הוא הבעלים של המכשירים, הוא אינו הבעלים של רשת ה-5G או הרשת הסלולרית שמחברת אותם, אשר שייכת לחברות הטלקום או לספקי שירותי קישוריות אחרים. כתוצאה מכך, הלקוחות יכולים לראות רק את תקשורות המכשיר המופנות אל מרכזי הבקרה שלהם, בעוד שכל התעבורה האחרת, כולל כל אינטראקציה בין התוקף למכשיר, נותרת בלתי נראית. וכפי שלמה אומר, “אי אפשר להגן על מה שלא רואים.”
נחוש לסגור פער זה באבטחה ובראיה, שלמה החליט שיש צורך למצוא דרך להגביר את האבטחה תוך מתן חווית לקוח ללא חיכוך. בשנת 2023, Shield-IoT השיקה את פלטפורמת אבטחת התוכנה מבוססת ה-AI שלה, המספקת נראות נכסי AI, ניהול איומים ועמידה בתקנים עבור כל מכשיר או יישום מחובר סלולרי, בקנה מידה בלתי מוגבל של מיליארדים, ומאפשרת לארגונים ליישם בצורה חלקה את שיטות העבודה המומלצות בתחום אבטחת הסייבר ביום אחד.
״הוא חלק, לקוחות לא צריכים להתקין שום דבר במכשיר עצמו או לבצע שינויים כלשהם ברשת שלהם,״ מסביר סולומון. ״זהו פתרון ללא סוכן, תוכנה כשירות, ללא חומרה ומבוסס ענן.״ ״הפתרון אף אינו דורש מאמצי אינטגרציה או קונפיגורציה כלשהם מהלקוח.״
ה“קסם” החלק הזה, כפי שסולומון מגדיר זאת, טמון בשותפות של Shield-IoT עם חברות התקשורת שבבעלותן רשתות הסלולר. הם מספקים ל-Shield-IoT גישה לסטטיסטיקות תעבורת הרשת הלא-רגישה מההתקן לענן, ש-Shield-IoT מנתחת בזמן אמת כדי לזהות את הסימנים הראשונים להתקפות סייבר לא מוכרות ולאנומליות תפעוליות לפני שנגרם כל נזק.
הפלטפורמה הלומדת מעצמה, המופעלת על ידי זיהוי חריגות מוגן בפטנט ואבטחת בינה מלאכותית מבוססת סוכנים, מאפשרת זיהוי איומים ותגובה מהירים יותר בקנה מידה גדול. Shield-IoT פועל כמומחה אבטחת סייבר אוטומטי, והופך מיליארדי יומני רשת סלולריים גולמיים לתובנות מהימנות ורחבות היקף — כולל מכשירים מושפעים, השפעה, הפרות רגולטוריות הניתנות לפעולה ופעולות הפחתה מומלצות.
רמה זו של נראות משנה באופן מהותי את האופן שבו ארגונים מבינים ומאבטחים את המכשירים המחוברים שלהם.
״אנחנו למעשה נותנים ללקוחות גישה לרשתות הפעילות שלהם למשך חודש כדי לראות לראשונה מה קורה,״ אומר סולומון. ״אז הם יכולים להחליט אם הם רוצים להשתמש בפתרון או לא.״
האסטרטגיה עובדת: כיום שיעור האימוץ של Shield-IoT הוא 80%.
Mastercard — הממוקמת באופן ייחודי בצומת הדרכים של תשלומים, IoT ואבטחה — ובדאגה הולכת וגוברת לגבי הסיכונים הנשקפים ממכשירי IoT לא מאובטחים, במיוחד בקרב שותפי הטלקום שלה, החלה לשתף פעולה עם ShieldIoT בשנת 2024. הם פיתחו פתרון אבטחת מובייל חדשני, סקיילבלי מאוד, Mastercard IoT Security, אשר כבר נפרס במספר חברות תקשורת, ומעניק לארגונים אלה נראות מלאה לרשתות שלהם, זיהוי מוקדם של איומי אבטחה וחריגות תפעוליות, ויכולת לעמוד בתקנות ציות.
בשנה שעברה, Shield-IoT גם הצטרפה לקבוצה הראשונה של Mastercard Start Path’s Security Solutions track, אשר תומכת בסטארט-אפים חדשניים בתחום אבטחת הסייבר. השתתפותו של סולומון ב-Start Path עזרה לחברתו לצמוח. בסיוע Mastercard, חברת Shield-IoT הצליחה לשתף פעולה עם רשתות סלולריות נוספות, לקלוט ולנטר מיליוני מכשירים, ולהרחיב את מגוון השירותים שלה, הוא אומר.
״היעד שלנו כחברה, יחד עם Mastercard, הוא Become המובילה בקטגוריה באבטחת IoT סלולרי ובסופו של דבר להבטיח שהמערכת האקולוגית, ובראש ובראשונה התשלומים, תהיה מאובטחת ותעמוד בתקנות הציות,״ אומר Solomon. ״הערך עבור ספק התקשורת או ספק שירותי הקישוריות הוא שירות ייחודי בעל ערך מוסף בנוסף לקישוריות, שמניע הכנסות ויוצר בידול. הערך עבור הלקוח הסופי הוא שירות חלק ללא חיכוך.”