Cybersikkerhed

6. januar 2026


Hvordan svindel blev professionelt, og hvordan man bekæmper det

Som en del af Mastercards dokumentarserie 'Anatomy of a scam' talte vi med eksperter om, hvordan svindel er blevet mere sofistikeret og udbredt.

The back of a woman's head looking at a large computer screen with coding on it.

Ben Fox Rubin

Vice President,

Global Communications,

Mastercard


Christine Bennett

Manager, Global Communications,

Mastercard

Lillys telefon begyndte at ringe og vækkede hende fra en lur. Hun svarede på det og blev pludselig kastet ind i et mareridtsagtigt scenarie.

I den anden ende af opkaldet fortalte en mand, hvis stemme hun ikke genkendte, hende, at han havde været involveret i et biluheld med hendes mor og nu holdt hende mod hendes vilje fast bag i sin lastbil. Lilly kunne høre sin mors stemme under opkaldet, der sagde: "Jeg ved ikke, hvad der vil ske med mig."

Lilly, hvis fulde navn ikke offentliggøres for at beskytte hendes identitet, blev bedt om at køre til en nærliggende tankstation og give den, der ringede, 15.000 dollars for at få sin mor løsladt. Hun kørte febrilsk derhen, mens opkalderen insisterede på, at hun skulle blive i telefonen med ham hele tiden.


A teenaged girl holds her phone in a parking lot looking worried.

Lilly blev mål for et personefterligningssvindelnummer, der bruger kunstig intelligens og deepfake-teknologi til at narre sine nærmeste til at sende penge eller andre oplysninger til cyberkriminelle. 


Så, lige så pludseligt som hun befandt sig i denne situation, ændrede alt sig – som om en pære var tændt i hendes hoved.

"Jeg er bange, Lilly." "Du er nødt til at hjælpe mig," sagde hendes mors stemme.

"Det var da, jeg lagde på," forklarede Lilly. "Jeg vidste, at min mor aldrig ville sige sådan noget til mig. Hun ville ikke sætte mig i den situation.”

Lilly kontaktede derefter direkte sin mor og søster. Hun fandt til sidst ud af, at hendes mor ikke havde været involveret i en bilulykke og var helt i sikkerhed. Opkalderen havde brugt en deepfake-klon af sin stemme til at narre Lilly til at tro, at hele den udførlige plan var ægte.


En trussel på billioner dollars

Denne historie, der er en del af Mastercards nye dokumentarserie “Anatomi af et svindelnummer”, fremhæver, hvordan svindel og svindel er blevet langt mere professionelle, udbredte og sofistikerede i løbet af de seneste par år. Cyberkriminelle udnytter nye teknologier, herunder generativ kunstig intelligens og deepfake-stemmeværktøjer, og bruger stort set enhver kommunikationsplatform – sms'er, telefonopkald, e-mail, videochats, sociale medier og datingapps – til at nå potentielle ofre. Svindel kan nu dukke op overalt, og efterhånden som forbundne enheder og internettjenester når dybere ind i vores liv, bliver forbrugerne nødt til at blive langt mere årvågne.

Ifølge nogle skøn er cyberkriminalitet vokset til en industri på flere billioner dollars. Alene i USA oplyste FBI, at der var 859.532 klager over internetkriminalitet i 2023, det seneste rapporterede år, hvilket steg til 16 milliarder dollars i tab - en stigning på 33% i forhold til året før.

Men de gode fyre sidder ikke bare tilbage og lader det ske. Virksomheder på tværs af en lang række brancher investerer i nye teknologier for at afværge disse angreb, og regeringer intensiverer også deres indsats.

"Vi vil bekæmpe dette." Vi har værktøjerne, vi har midlerne, vi har de klogeste folk, vi har alle evnerne, og alle er med på laget,” sagde Ilya Volovik, der leder teamet for efterretningstjeneste om betalingssvindel hos Recorded Future, et trusselsefterretningsfirma, der blev opkøbt af Mastercard for et år siden. "Der er ikke en eneste person, du kan spørge, som ikke er blevet påvirket af det eller bare irriteret over det eller har fået deres tid spildt af det." Det her er virkelig løbet løbsk, og vi vil bekæmpe det.”

I forbindelse med serien talte Mastercards team med eksperter inden for cybersikkerhed, telekommunikation og finansielle tjenester i New York, Florida, Californien, Virginia og London for at forstå de taktikker, cyberkriminelle bruger i dag, og hvordan folk kan undgå at blive snydt.


Størst, hurtigere, sværere at få øje på

Vores team besøgte Tampa, Florida, for at møde Volovik og Andrei Barysevich, yderligere cybersikkerhedseksperter hos Recorded Future.

Volovik, en veteran fra det amerikanske luftvåben, arbejdede tidligere i Manhattan District Attorney's Offices cyberintelligence-enhed, hvor han hjalp med at efterforske økonomisk kriminalitet og østeuropæiske hackere. Barysevich var konsulent og analytiker for FBI og var medstifter af et svindelefterretningsfirma kaldet Gemini Advisory.


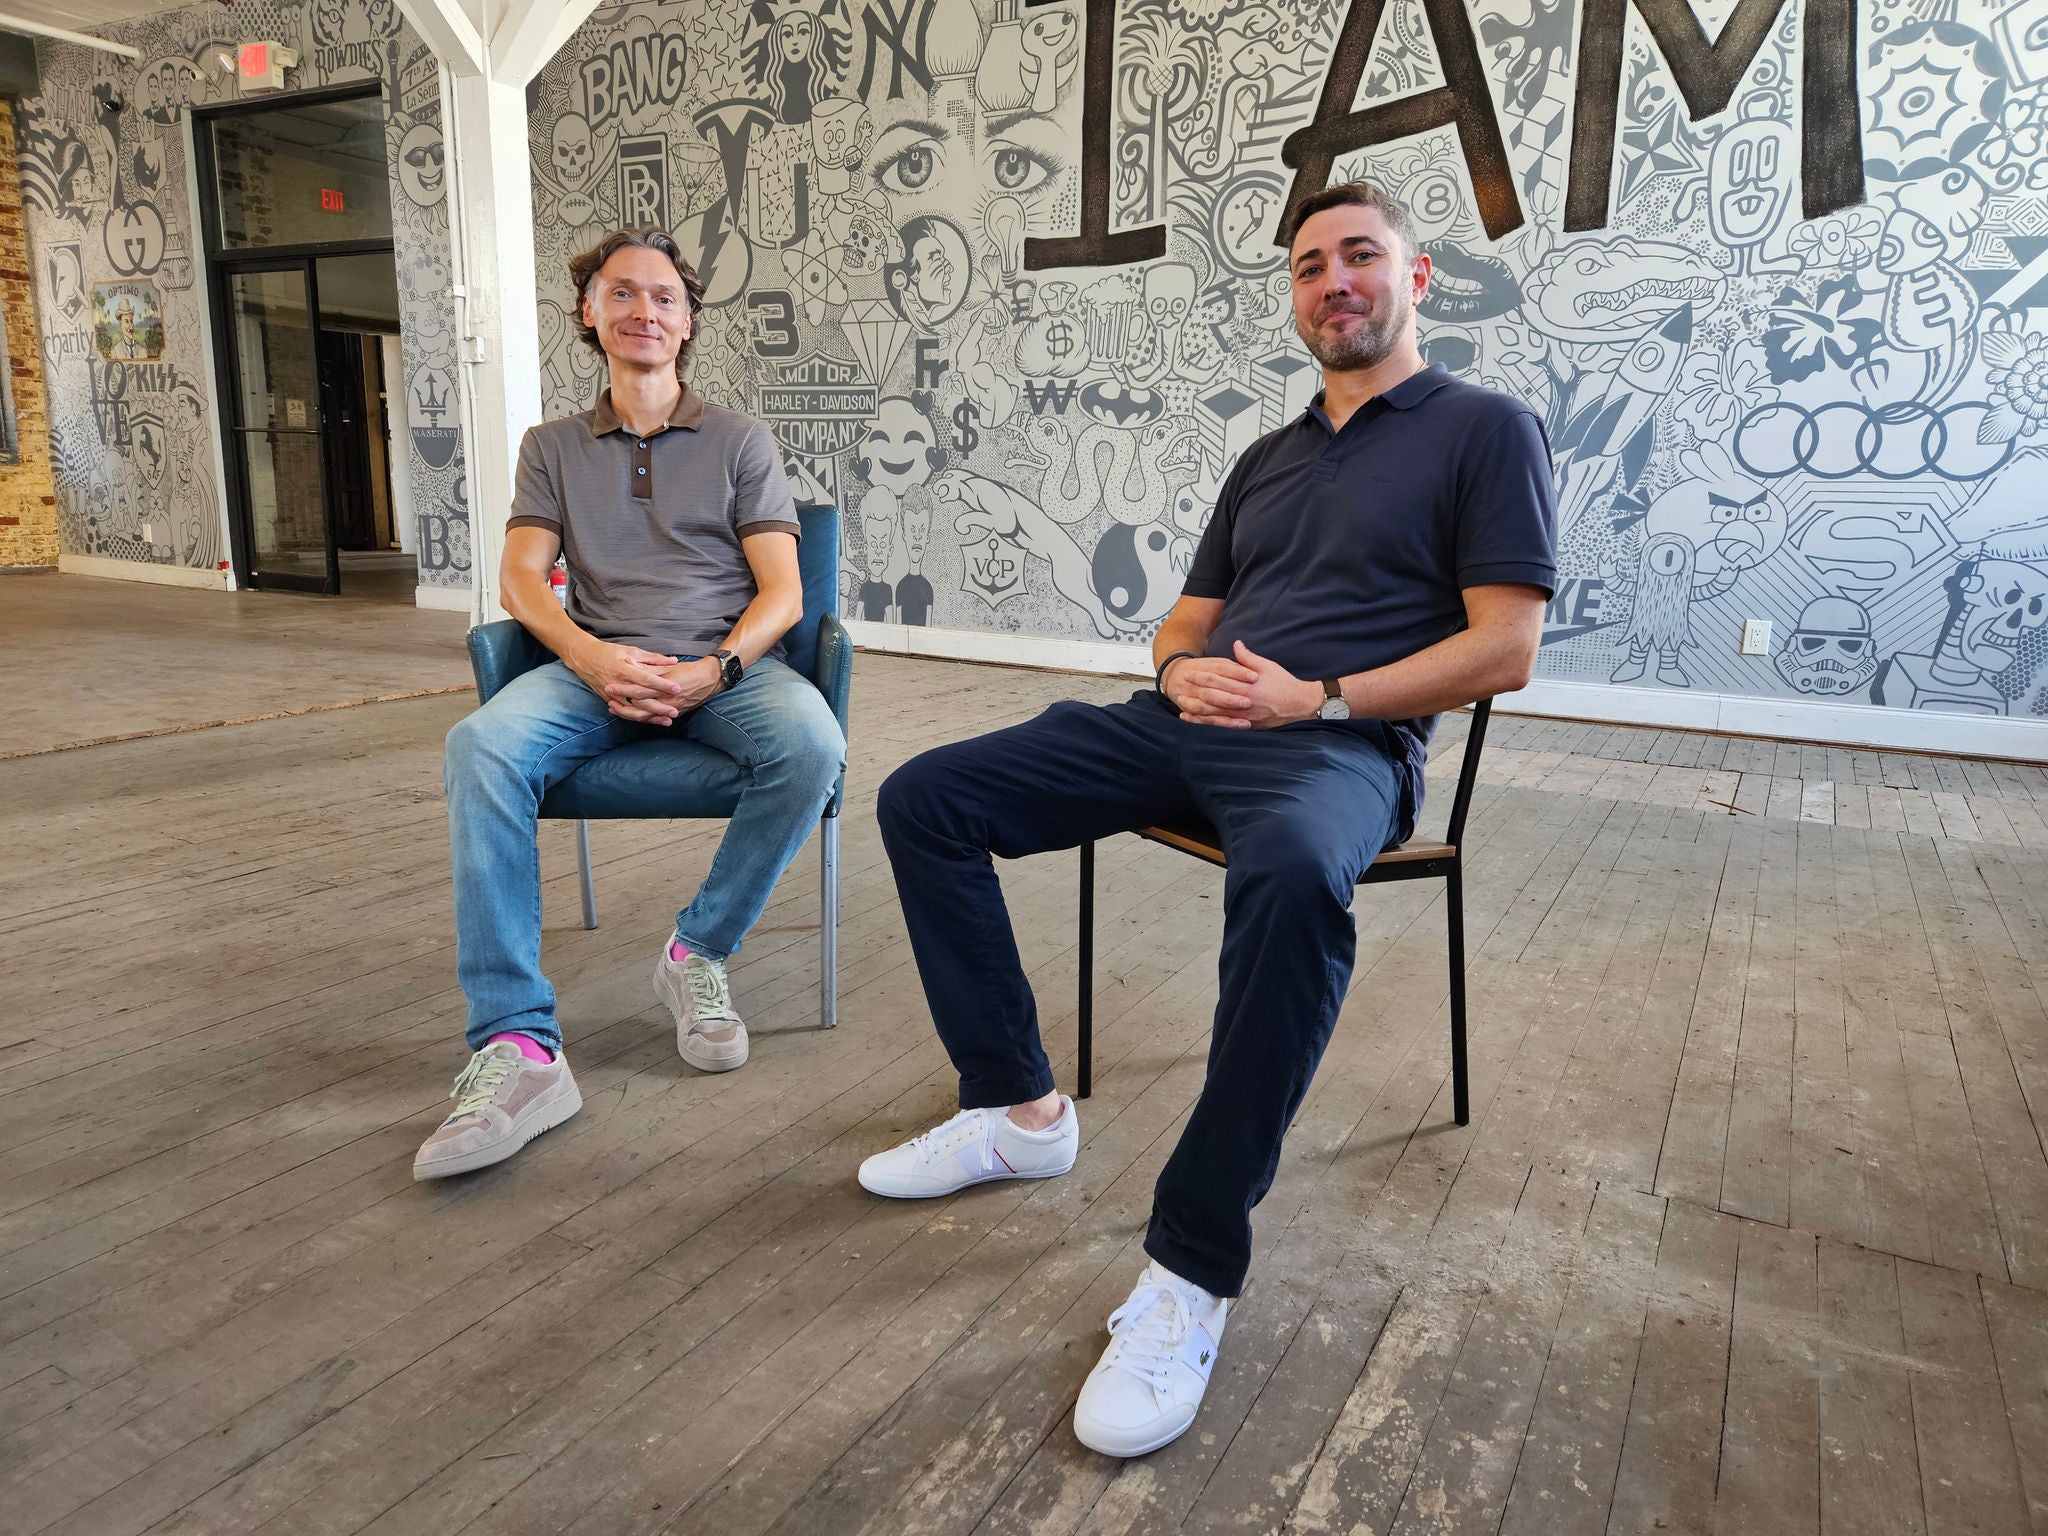
Ilya Volovik fra Recorded Future, til højre, og Andrei Barysevich sidder sammen.

Andrei Barysevich, til venstre, og Ilya Volovik, til højre, bruger deres efterforskningsekspertise til at udvikle trusselsinformation til Recorded Futures kunder. (Foto: Ben Fox Rubin)


Volovik beskrev, hvordan ransomware – et angreb, hvor kriminelle indefryser en organisations computersystemer eller stjæler deres data og kun stopper angrebet mod en løsesum – tidligere var en langt mere kompliceret og manuel proces. Trusselsaktører skulle udføre kodningsarbejde for at identificere sårbarheder i et system og bygge krypteringsværktøjer. I dag findes der noget, der kaldes ransomware as a service (RaaS), hvilket betyder, at ransomware-værktøjer er blevet så almindelige, at de har deres eget virksomhedsklingende buzzword. RaaS-værktøjer omfatter automatiseret software og kontrolpaneler, der gør disse angreb langt nemmere at udføre, især for kriminelle, der ikke er teknisk kyndige kodere. På det mørke web kan man også finde brugervenlige kits og vejledninger til forskellige former for svindel.

Cyberkriminalitet er vokset til et erhverv og en industri, hvor hackergrupper og callcentre udfører forskellige former for svindel i langt større skala, end hvad der kunne opnås for bare fem år siden.

Ved hjælp af disse nye værktøjer kan hackere kaste et bredt net med minimale omkostninger og se, hvordan potentielle ofre reagerer på dem. I nogle tilfælde diskriminerer de ikke ved at fokusere på specifikke demografiske grupper, vel vidende at alle er et potentielt offer. Nogle sender måske tusindvis af bredt funderede svindelbeskeder om dagen, og selv hvis kun en lille brøkdel resulterer i et vellykket tyveri, kan svindelnumret være profitabelt og hjælpe med at finansiere flere svindelnumre i fremtiden.

"Der er så mange penge at tjene på cyberkriminalitet," sagde Barysevich.

I andre tilfælde kan de bruge sociale medier til at blive meget målrettede og dele falske tilbud på populære produkter til præcis de typer forbrugere, der mest sandsynligt vil have dem. Eller, som i Lillys tilfælde, kunne de undersøge specifikke oplysninger om et potentielt offer – herunder deres hobbyer, job, familie og kolleger – og planlægge et svindelangreb.


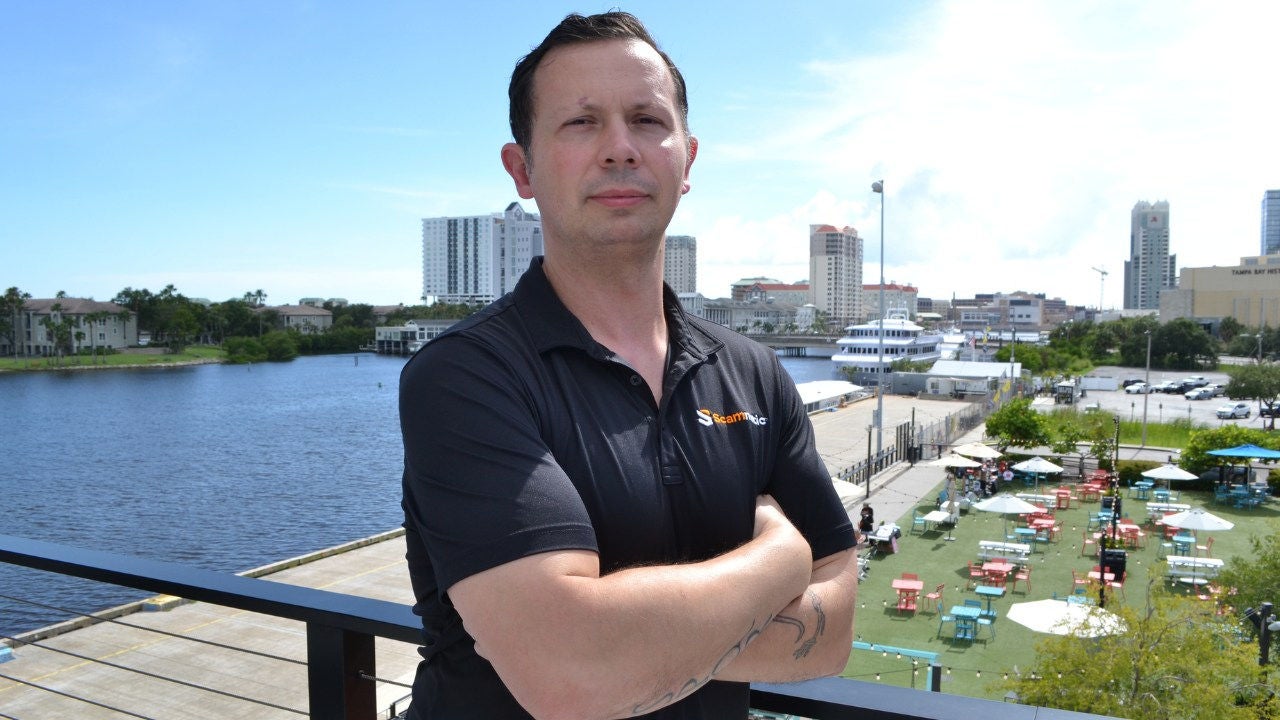
Al Pascual from Scamnetic standing on a deck overlooking a river in Tampa.
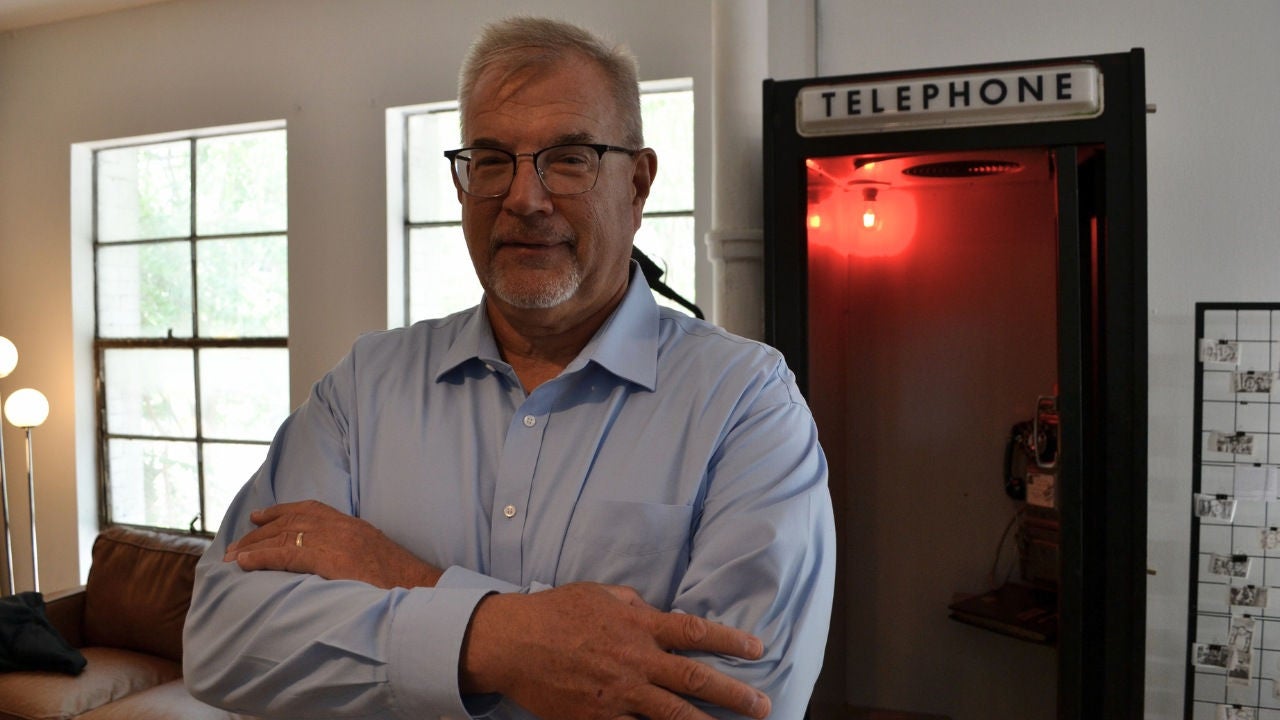
Tony Lutz fra Verizon står foran en fotoboks.

Al Pascual, til venstre, administrerende direktør for Scamnetic, et firma der beskytter mod svindel, og Tony Lutz, til højre, der leder Verizons forretning for den finansielle sektor, fokuserer begge på mange aspekter af forbrugerbedrageri og -svindel. De deltog i serien "Anatomy of a scam" under produktionsholdets besøg i Tampa, Florida, for at diskutere sms- og telefonsvindel samt nye måder, hvorpå cyberkriminelle forsøger at narre forbrugere. (Foto: Ben Fox Rubin)

Barysevich guidede os gennem trinnene i et typisk sms-svindelnummer: Du modtager en sms på din telefon om, at du har en pakke, der venter på dig. Eller du har ubetalte vejafgifter. Eller du vandt en gratis rejse til Bahamas. Eller du har fået tilbudt en ny mulighed for fjernarbejde. Eller din bankkonto er blevet hacket. På nogle måder betyder indholdet af beskeden ikke rigtig noget – det eneste, der betyder noget, er, om du svarer. Barysevich forklarede, hvordan en svindler, når man gør det – enten ved at ringe til et nummer i sms'en eller ved at sende en sms tilbage – vil svare og forsøge at holde dig engageret og stjæle oplysninger fra dig, herunder dit navn, adresse, bankloginoplysninger og kreditkortoplysninger.

Når en svindler får adgang til din bankkonto, kan de iværksætte en bankoverførsel.

"Når pengene forlader din bankkonto, er det det." "Du får det ikke tilbage," sagde Barysevich.


At opdage fortællingerne, at stoppe svindelnumrene

Dernæst tog vi til den amerikanske Secret Services hovedkvarter i Washington, D.C., et af de vigtigste nervecentre for den nationale retshåndhævelse. Bygningen illustrerer faren, levetiden og de konstante ændringer i missionen og inkluderer en æresmur for faldne Secret Service-medlemmer, der dateres tilbage til 1902, med en af de tidligste indskrifter til minde om agent Joseph A. Walker, der blev myrdet under en efterforskning af jordsvindel.

Vi mødte Krzysztof “Kris” Bossowski, assisterende specialagent med ansvar for cyberpolitik og en tidligere softwaretestingeniør med mere end 20 års erfaring i Secret Service.

"I de sidste tre år har vi set et kæmpe skift fra hackere, der går efter virksomheder – hvilket delvist skyldes, at virksomhederne har forbedret deres cybersikkerhedspolitik – til nu at gå mere efter amerikanske borgere," sagde han.

Bossowski advarede forbrugerne om at undgå at gøre to ting: at interagere med fremmede online eller i telefonopkald og at dele for mange personlige oplysninger om sig selv på sociale medier, især hvis det deles offentligt.

"Det, der måske lyder ret uskyldigt, hvor nogen sender en besked, der ser ud som om, de utilsigtet har sendt den til den forkerte person, er i virkeligheden en taktik for at få personen til at begynde at tale med dem," sagde han. "Og når de først begynder at tale med dem, fortsætter samtalen, og lidt efter lidt er de i stand til at begynde at trække dem ind i manuskriptet."

Eva Velasquez, administrerende direktør for den nonprofitorganisation Identity Theft Resource Center, var enig i, at folk altid skal være mere årvågne online.

"Jeg minder altid folk om, at hvis du ikke selv tog initiativ til kontakten – uanset om det er via e-mail, telefon eller sms – så skal du gå til kilden og bekræfte," sagde hun. "Virkeligheden er, at alle er sårbare, bare forskelligt."

Selvom mange eksperter, vi talte med, understregede vigtigheden af at verificere oplysninger online, indrømmer forbrugerne gerne, at de stadig er modtagelige for almindelige svindlertricks. I en nylig global undersøgelse fra Mastercard og Harris Poll indrømmede næsten halvdelen af forbrugerne, at de sandsynligvis vil ignorere sikkerhedsadvarsler og andre røde flag, hvis de finder en populær vare online, der er stærkt nedsat.

"Tænk over, hvorfor du betaler." Bliver du presset til at betale? "Foretager du en betaling, fordi du har FOMO, fordi denne aftale føles for god til at være sand?" sagde Simon Collins, Mastercards Chief Franchise Officer. "Personligt gør jeg det, fordi hvis jeg ikke er sikker, så holder jeg bare en pause, tager et skridt væk og måske tager en kop kaffe." Tænk bare over det.”

Det vil give dig tid til at lave mere research på et websted, søge efter det online og tjekke anmeldelser og andre datapunkter fra tredjeparter. Svindlere trives ofte med den følelse af hastende behov eller frygten for at gå glip af noget, så det kan hjælpe meget at kortslutte det, fortalte disse eksperter os.

Det er på en måde sådan Lilly slap ud af sit svindelopkald. Da hun indså, at noget var galt, afbrød hun opkaldet og søgte andre beviser for at bekræfte, hvad der virkelig skete.

Alligevel sagde hun, at hun erkendte, at truslen kun er vokset gennem årene: "Dette kan ske for alle."