Saltar al contenido principal

Artículo

Refuerzo de las defensas contra el fraude con tarjetas en la era del riesgo

Publicado: 17 de diciembre de 2025 | Actualizado: 2 de marzo de 2026

John Horn profile photo

John Horn

Director, Cybersecurity Practice, Datos Insights

Dos compañeros de trabajo revisando datos en computadoras

El panorama de riesgo para el fraude con tarjetas es significativamente más difícil que nunca, con pérdidas por fraude con tarjetas creciendo en todo el mundo tanto para el fraude en pagos en línea como para el fraude con tarjetas. Una economía robusta de cibercrimen como servicio (CaaS, por sus siglas en inglés) con compradores y vendedores criminales apenas existía hace una década, pero ahora opera de manera efectiva. Las expectativas futuras de los líderes de fraude se inclinan hacia el pesimismo. En un estudio de investigación de Datos Insights del tercer trimestre, el 53 % de los ejecutivos de fraude de instituciones financieras de EE. UU. cree que sus pérdidas por fraude aumentarán en 10 puntos o más en los próximos tres años. Los ejecutivos de fraude continúan luchando la buena batalla por sus consumidores e instituciones, pero es una ardua batalla cuesta arriba. Una mirada más cercana a la investigación reciente de Datos Insights pinta un panorama claro de desafíos significativos, vientos en contra y complejidades. Los ejecutivos de fraude con los que tengo el privilegio de hablar saben que estos desafíos son graves. Lo escucho en sus palabras y lo siento en su tono. Algunos de ellos también se preguntan si esta batalla se puede ganar. En el contexto de un mayor riesgo cibernético y de fraude, creo que mejorar las defensas contra el fraude con tarjetas requiere un nuevo tipo de recorrido de riesgo institucional, un nuevo camino a seguir.

Los líderes en prevención del fraude enfrentan desafíos sistémicos y vientos en contra

En un reciente estudio de investigación global de Datos Insights encargado por Mastercard, descubrimos que los desafíos y obstáculos que enfrentan los ejecutivos de prevención de fraude con tarjetas eran en gran medida sistémicos. Estas no fueron mejoras para casos límite. Eran problemas fundamentales con las soluciones de defensa contra el fraude y el ecosistema de defensa del emisor. 

Algunas perspectivas clave fueron estas:

Los profesionales de riesgo y fraude de las IF están más preocupados por su falta de agilidad y velocidad. El 78 % de los participantes destacó que sus equipos de prevención de fraude de las IF son demasiado lentos, careciendo de la agilidad para mantener el ritmo del mercado y de los atacantes criminales altamente ágiles. Con la disponibilidad en el mercado de herramientas habilitadas por IA y el crecimiento de la economía CaaS de atacantes de compradores y vendedores, los equipos criminales continúan avanzando a gran velocidad. Acelerar es un desafío sistémico para los equipos de fraude de las IF y una fuente de gran estrés para los ejecutivos de fraude de las IF.

Las siguientes áreas de mayor preocupación para los ejecutivos de fraude se relacionan con las capacidades de inteligencia sobre amenazas cibernéticas (CTI). La CTI es crucial y, a menudo, incomprendida. Nuestra investigación destacó que el 74 % de los participantes poseían capacidades de CTI pero carecían de la integración para aplicar estos datos para mejorar los resultados de fraude con tarjetas. También indicó que los líderes de fraude son muy optimistas sobre la efectividad de los datos de CTI, con un 57 % de los participantes creyendo que los datos de CTI podrían ayudarles a mitigar o prevenir el 50 % o más de su fraude confirmado con tarjetas. Los datos de CTI tienen un alto valor presunto para mejorar las defensas contra el fraude con tarjetas, pero tradicionalmente carecían de integración sistémica. Esta frustración ante una necesidad urgente es muy preocupante para los ejecutivos globales de fraude, quienes buscan soluciones integradas para resolver esta necesidad.

Por último, el 66 % de los ejecutivos globales de fraude están preocupados por sus controles aislados. Para los emisores en Norteamérica y Asia Pacífico, el 72 % de los líderes citan este problema arraigado. El lector experimentado sabe cómo las soluciones tradicionales de prevención de fraude operan como silos operativos separados de las defensas de ciberseguridad. Los silos paralizan la capacidad de compartir datos de riesgo entre equipos y funcionan como un lastre que los equipos multifuncionales deben cargar al intentar trabajar juntos. Mis 30 años de carrera en seguridad en servicios financieros sugieren que a menudo no vemos los silos como algo tan gravemente perjudicial como realmente son, y tendemos a no priorizar la deconstrucción de los silos de riesgo, especialmente para el intercambio de datos entre equipos, con la urgencia que esto requiere.

La investigación destaca claramente que los principales desafíos de fraude a los que se enfrentan los emisores son de naturaleza sistémica y requieren marcos técnicos que permitan la agilidad en la defensa, integren datos de CTI y superen los silos operativos.

La prevención del fraude con tarjetas como un taburete de tres patas

El negocio de tarjetas es estratégico y competitivo para los emisores. Existen varios impulsores comerciales que a veces entran en conflicto entre sí. Un taburete de tres patas sirve como un buen modelo mental para considerar los puntos débiles más priorizados por los ejecutivos. Investigaciones recientes de Datos Insights destacan que los altos ejecutivos consideran la pérdida de confianza del consumidor como su principal problema, y el 76 % de los participantes indica que su equipo ejecutivo está más enfocado en ello. La pérdida de confianza del consumidor, a veces provocada por un incidente de fraude con tarjeta experimentado por el consumidor, conduce a la pérdida de ingresos del consumidor a medida que la tarjeta afectada cae al fondo de la billetera. La sólida confianza del consumidor se refleja en la continuidad de las transacciones con tarjeta y en las altas puntuaciones de net promoter score.

El siguiente punto de dolor ejecutivo más importante son las altas tasas de falsos positivos, destacadas por el 69 % de los participantes del estudio. Las defensas contra el fraude con tarjetas en la institución financiera fortalecen el valor de la seguridad de las tarjetas para el consumidor. Pero en mercados competitivos donde los consumidores tienen opciones, las acciones excesivas de mitigación de fraude con tarjetas pueden verse como una fricción irritante para el consumidor, un inconveniente que lleva a algunos consumidores a usar tarjetas de otro emisor. 

La tercera pata del taburete son las altas pérdidas netas por fraude, donde el 53 % de los participantes citó este gran punto de dolor para su equipo ejecutivo. Dar de baja las pérdidas por fraude con tarjetas como un costo de hacer negocios ha sido un enfoque tradicional para algunas IF. Esos días parecen estar llegando a su fin. Mi opinión es que, con el aumento de las pérdidas por fraude con tarjetas en todo el mundo, los ejecutivos de negocios tienen menos disposición a simplemente darlas de baja. Y debido a que los incidentes de fraude también generan problemas de pérdida de confianza en los consumidores, los ejecutivos prestan aún más atención a los análisis que mejoran la detección y prevención del fraude con tarjetas.

Ofrecer experiencias de tarjeta fluidas a los consumidores mientras se detiene a los estafadores depende de contar con datos de riesgo mejores y más oportunos. Para abordar verdaderamente las preocupaciones ejecutivas, los líderes de fraude deben superar desafíos sistémicos, como tiempos de respuesta lentos, falta de inteligencia de amenazas cibernéticas integrada y silos de riesgo persistentes. No es de extrañar que esta tarea sea tan desafiante.

Examinemos el ejemplo práctico de la prueba de tarjetas.

Ofrecer experiencias de tarjeta fluidas a los consumidores mientras se detiene a los estafadores depende de contar con datos de riesgo mejores y más oportunos. 

John Horn Director, Cybersecurity Practice Datos Insights

La prueba de tarjeta como indicador clave de fraude

La prueba de tarjetas es una actividad maliciosa que indica una gran posibilidad de ataques posteriores de fraude con tarjeta. En el proyecto de investigación global, los líderes en fraude indicaron que la prueba de tarjetas fue el tercer vector de ataque más encontrado que conduce al fraude con tarjeta, con un 48 % de los participantes destacando este vector. 

Las funciones de prueba de tarjetas dentro de una cadena de suministro criminal en proceso de maduración. Los equipos criminales están financiados, operan a gran escala y aprovechan una cadena de suministro de compradores y vendedores de CaaS para habilitar la economía de los atacantes. Aunque existen variaciones, el lector puede entender generalmente la cadena de suministro del atacante como un embudo de datos de clientes y tarjetas, en el que cada capa se vuelve más refinada y valiosa para los ciberdelincuentes.

  • La parte superior del embudo son los datos de los clientes robados a través de las filtraciones de datos, que siguen siendo un ataque constante en todo el mundo. Durante la primera mitad de 2025, se reportaron 1732 filtraciones de datos que afectaron a aproximadamente 166 millones de personas1. Los datos de la tarjeta a menudo se incluyen en las filtraciones de datos. Sin un final a la vista, este "grupo" de la parte superior del embudo representa una gran cantidad de datos de clientes a la venta dentro de la economía de los atacantes.
  • Provisto de datos de clientes robados, el siguiente nivel del embudo es el enriquecimiento de estos datos, utilizando herramientas cada vez más habilitadas por la IA generativa. Los delincuentes impulsan campañas de phishing e ingeniería social contra los consumidores mientras utilizan el canal en línea, en busca de credenciales de inicio de sesión, información de tarjetas y fraude en línea. Investigaciones recientes de Datos Insights destacan que la apropiación de cuentas (ATO) mediante phishing sigue siendo la principal preocupación cibernética para los servicios financieros orientados al cliente a medida que las IF entran en 20262.  Esta refinada colección de datos de clientes y tarjetas se vende dentro del ecosistema criminal para permitir el siguiente paso.
  • Con los datos del cliente y de la tarjeta, el siguiente nivel del embudo implica la prueba de tarjetas. Los equipos criminales buscan validar tarjetas mediante pequeñas compras (a menudo de tan solo $1) que confirman que la tarjeta está activa y puede ser utilizada indebidamente en un paso posterior, todo ello sin alertar sobre la actividad ni levantar sospechas. Una vez validados como activos, estos conjuntos de clientes y tarjetas validados pueden venderse a otras entidades criminales o utilizarse directamente para comprar bienes costosos (para ser revendidos) o retirar adelantos en efectivo con la tarjeta.

Como se mencionó anteriormente, el 57 % de los líderes de prevención de fraude cree que los indicadores cibernéticos (como la prueba de tarjetas) están incluidos en más del 50 % de sus fraudes con tarjeta confirmados, lo que indica una gran oportunidad de mejora. La capacidad de marcar las pruebas de tarjetas genera victorias críticas para los líderes de prevención de fraude con tarjetas. ¿Los desafíos sistémicos? La incapacidad de superar los silos de riesgo y la falta de integración para los datos de CTI de esta categoría.

Desafíos de riesgo en muchas instituciones financieras

Los equipos de prevención de fraude y ciberseguridad operan tradicionalmente como negocios de riesgo aislados, muy separados entre sí. Las funciones de fraude y ciberseguridad operan con diferentes objetivos, herramientas, conjuntos de habilidades y definiciones de éxito integradas en sus indicadores clave de desempeño (KPI, por sus siglas en inglés). Los atacantes operan en un ecosistema que les permite cruzar naturalmente entre los dominios cibernético y de fraude; sin embargo, los equipos de defensa tradicionales de las instituciones financieras a menudo operan dentro de silos operativos arraigados que ralentizan el progreso y limitan esencialmente lo que los equipos pueden ver. A menudo, es el aspecto de los datos aislados el que resulta más perjudicial para defenderse más rápido y con mayor calidad para el negocio. La investigación muestra que el 73 % de los líderes de fraude de instituciones financieras globales carecen de acceso a inteligencia de amenazas cibernéticas en tiempo real o diaria, una gran oportunidad de mejora mediante un intercambio de datos más rápido.

Aunque compartir informes de riesgo mensual o trimestralmente es importante, no es suficiente para los líderes de instituciones financieras que buscan un progreso real y estratégico. Esto se ejemplifica cuando la investigación captó que el 60 % de los líderes de fraude se dan cuenta de las brechas cibernéticas solo después de que comienzan a ocurrir pérdidas por fraude. Esta brecha es más grave para los emisores en Latinoamérica y Asia-Pacífico, donde el 67 % de los líderes de fraude y riesgo destacan este problema de visibilidad.

plantilla

Mejora del riesgo mediante la integración de ciberfraude

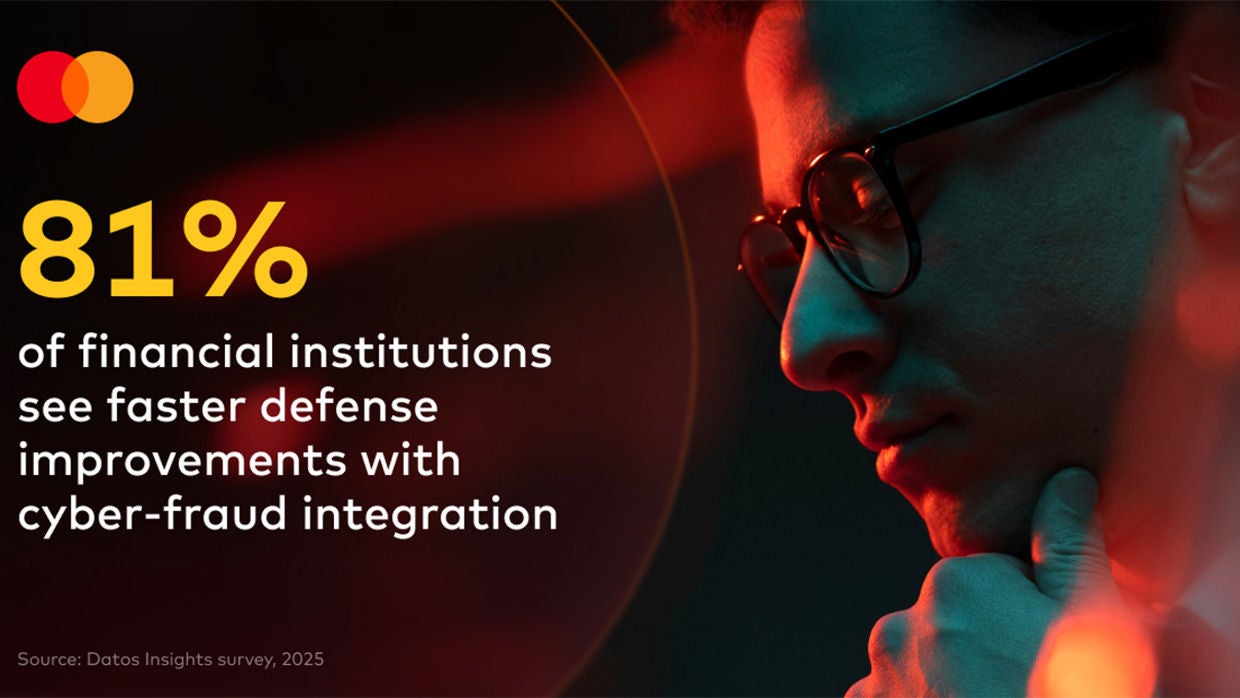
La integración o colaboración entre los equipos de ciberseguridad y prevención de fraude está demostrando ser efectiva para muchas instituciones financieras globales. En lugar del análisis tradicional y aislado de riesgos cibernéticos y de fraude, la institución financiera puede ofrecer respuestas de riesgo de mayor calidad y más rápidas al operar en conjunto. En el reciente estudio de investigación de Datos Insights, el 81 % de las instituciones financieras que invierten en la integración de ciberfraude reportan mejoras más rápidas en la entrega de riesgos, ¡con el 89 % de las instituciones financieras en Europa y Asia-Pacífico logrando mejoras de velocidad! Además, el 68 % de las instituciones financieras que invierten en la integración de ciberfraude reportan una reducción en las pérdidas por fraude, además de lograr una mejor seguridad de las tarjetas, una inteligencia de amenazas mejorada, una contención de incidentes más rápida y una detección de ATO más veloz.  ¡Estos son resultados fantásticos muy necesarios para los emisores! 

Los datos de CTI que marcan las actividades de prueba de tarjetas tienen una alta prioridad, ya que son especialmente útiles para proporcionar una indicación temprana de ataques de fraude con tarjeta. Con una visibilidad más temprana de las actividades sospechosas de prueba de tarjetas, los equipos de defensa de las IF obtienen una posición notablemente mejorada antes de la solicitud de transacción con tarjeta. 

Mi recomendación es que los equipos de defensa de las IF tomen una página del manual de los delincuentes y construyan su embudo de datos de riesgo. Mientras que los equipos criminales cometen fraudes con éxito aprovechando un embudo actualizado de datos de consumidores comprados y vendidos en su ecosistema de atacantes, los equipos de defensa de las IF deben Become más eficaces construyendo su “embudo de defensa” de datos de comportamiento malicioso a través de fuentes de riesgo CTI. Las IF pueden construir estos marcos de datos por sí mismas o asociarse con un proveedor que pueda hacerlo en su nombre. A través de la detección en fase temprana de actividades maliciosas, los equipos de prevención de fraude de las IF pueden arrojar luz sobre puntos ciegos históricos, aumentar la tasa de captura de actores malintencionados, mejorar las defensas para los consumidores legítimos y adoptar el tipo de estrategias de defensa más proactivas que necesita el negocio. Este es el tipo de solución de riesgo rigurosa que se mantiene resiliente en la era del riesgo, habilitada por una nueva generación de datos de comportamiento malicioso CTI.

Recomendaciones

Las mejoras para ofrecer una prevención del fraude optimizada para pagos con tarjeta y en línea se han become urgentes.  La era del riesgo está aquí y se become más difícil en el futuro. Estas acciones se recomiendan en los emisores de tarjetas de instituciones financieras:

  1. Invierte en la integración contra el fraude cibernético. El riesgo de fraude habilitado por medios cibernéticos es una amenaza importante para el negocio. Las instituciones financieras que buscan una mayor colaboración y responsabilidad compartida entre los equipos de prevención de fraude y ciberseguridad están logrando importantes victorias. 
  2. Become más familiar con los comportamientos de prueba de tarjetas, así como con el ecosistema CaaS de compradores, vendedores y atacantes. Este es un buen recurso para comenzar. 
  3. Busca soluciones de CTI robustas. Las mejores incluyen capacidades para marcar las actividades de prueba de tarjetas como comportamientos precursores de ataques de fraude con tarjetas, y compartir estos datos a través de mecanismos en tiempo real y casi en tiempo real (al día siguiente).

Descarga el informe de investigación de Datos Insights. Este estudio global examina los desafíos de riesgo, los logros de integración para el negocio y las prioridades para el camino por recorrer de 90 ejecutivos de fraude y líderes de riesgo de instituciones financieras. A medida que los emisores de instituciones financieras y los procesadores adquirentes operan en la nueva era del riesgo, estas soluciones desempeñarán un papel importante en quién gana, quién sobrevive y quién pierde dentro de los servicios financieros. 

Webinar bajo demanda

Aprende cómo la integración de la inteligencia sobre amenazas cibernéticas (CTI) puede ayudar a cerrar la brecha entre tus equipos cibernéticos y de fraude. 

Mujer mirando por encima del hombro de un hombre en una computadora

Informe

Integración del fraude cibernético para la nueva era del riesgo

Lee nuestra investigación más reciente sobre cómo los líderes globales en fraude y riesgo están integrando a sus equipos para adoptar un enfoque proactivo en la prevención del fraude. 

Mujer mirando por encima del hombro en una oficina

Contact sales

Talk to an expert to learn how Mastercard can enhance your business through our products and services.

Mastercard
[1] https://www.idtheftcenter.org/publication/itrc-h1-2025-data-breach-report/
[2] Datos Insights, encuesta a líderes cibernéticos en 60 instituciones financieras con sede en EE. UU., tercer trimestre de 2025